
- 会員限定
- 2026/11/07 17:44 掲載
攻撃用AI「ARTEX」の管理画面1,465台がネット上に丸見え、日本国内にも51台が存在


セキュリティ企業のCensysは11月6日、AI駆動型の攻撃ツール「ARTEX」の管理画面が、インターネット上に1,465台分公開されたままになっていると明らかにした。国別では日本にも51台あった。約650台は同一設定のホスティング2ブロックに集中し、実際の導入は約815台とみられる。155台は他の脅威も同時に動かしていたという。
(出典:Censys)
このうち約650台は、同一設定の2つのホスティングブロックに集中していた。重複を除いた実際の導入は約815台とみられるという。ARTEXの管理画面は、インターネットへの公開を必須としない。そのため、世界全体の導入数はさらに多い可能性があるとしている。
国別では、米国が726台、香港が387台、中国が177台、日本が51台、シンガポールが38台、韓国が21台だった。管理画面の言語は中国語が大半を占め、英語、韓国語、日本語、ロシア語、ポルトガル語の表示も確認された。
155台(10.6%)は、ほかの脅威も同時に動かしていた。Cobalt Strike、Vshell、Adaptix C2といった遠隔操作用のツールが併用されていたという。Censysは、公開されている管理画面の中には正規のテスト担当者が運用するものも含まれるとしている。
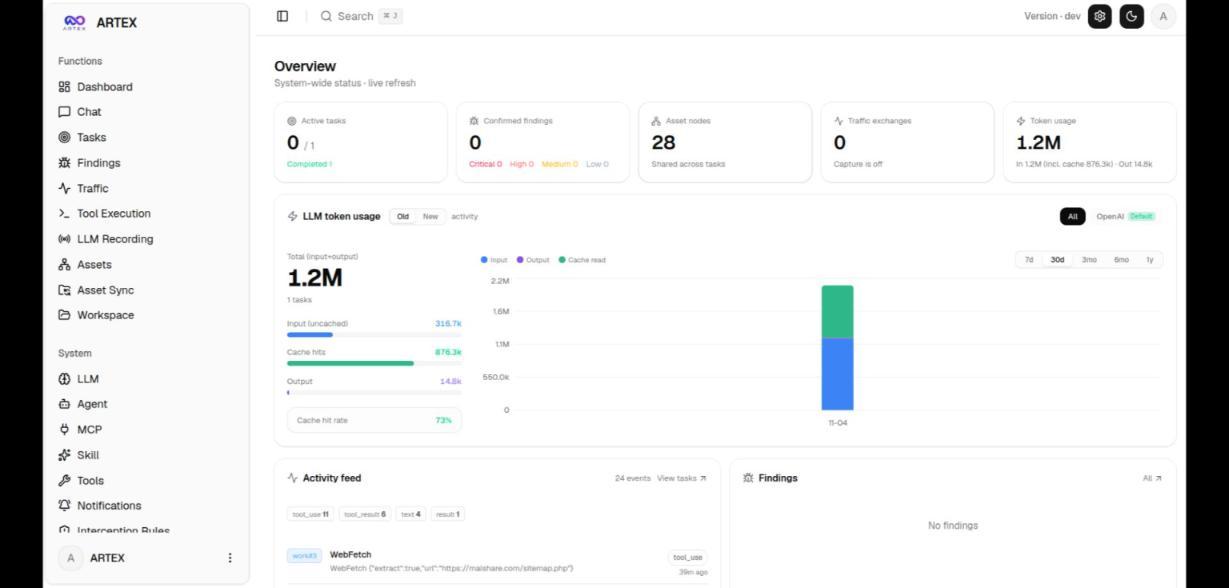
ARTEXの管理画面(Web UI)
(出典:Censys)
ARTEXは7月26日、GitHubでオープンソースとして公開された。このツールをめぐっては、マイクロソフトが中国政府の支援を受けるStorm-0940による悪用を報告した。日本でもGMOサイバーセキュリティ byイエラエが、日本企業約20社を狙った不正アクセスの攻撃元で確認している。
作者のAutumn-27氏は10月8日、攻撃への関与を否定したうえで、プロジェクトをクローズドソース化すると表明した。リポジトリは削除されたが、アーカイブされた複製や翻訳版、ScopeWeaverなどの改名版は出回り続けているという。
では、攻撃用のAIツールは、なぜこれほど無防備なまま放置されているのか。背景には、攻撃者の作業フォルダの中身まで見えていた公開ディレクトリの存在と、1,465台という数字の裏にある意外な内訳がある。
公開ARTEX管理画面のホストに同居していたもの
(出典:Censysのレポートをもとに作成)
この記事の続き >>
・攻撃者の自宅フォルダまで丸見え、公開ディレクトリ32件の中身
・クラウドストライクの公表より前から開いていた攻撃サーバーの扉
・1,465台は本当に1,465人分か、同一テンプレートの正体
・攻撃者の自宅フォルダまで丸見え、公開ディレクトリ32件の中身
・クラウドストライクの公表より前から開いていた攻撃サーバーの扉
・1,465台は本当に1,465人分か、同一テンプレートの正体
今すぐビジネス+IT会員に
ご登録ください。
今だけ毎月当たる!ずっと無料の会員登録キャンペーン

ビジネス+ITプレミアム会員(無料)に登録すると
抽選で毎月20名様に
Amazonギフト券 5,000円分 当たる!
プレミアム会員に登録する(ずっと無料) キャンペーン詳細・応募条件を見る※この表示が出ている方は自動的にキャンペーンにエントリーされます。特典送付時にビジネス+ITプレミアム会員を継続し、メールマガジン購読設定をオンにしていることが条件です。その他の条件は詳細をご覧ください
すべて無料!今日から使える、
仕事に役立つ情報満載!
-
ここでしか見られない
2万本超のオリジナル記事・動画・資料が見放題!
-
完全無料
登録料・月額料なし、完全無料で使い放題!
-
トレンドを聞いて学ぶ
年間1000本超の厳選セミナーに参加し放題!
-
興味関心のみ厳選
トピック(タグ)をフォローして自動収集!
AIセキュリティのおすすめコンテンツ
Googleで見つけやすく

共有する
-
0
-
0
-
0
-
0
-
0
関連タグ
タグをフォローすると最新情報が表示されます
あなたの投稿

PR
PR
PR
