
- 会員限定
- 2026/11/12 11:35 掲載
自社のWebサーバは大丈夫か Apache httpdに「critical」のRCE、2.4.55~2.4.70が対象


Apache HTTP Serverの開発プロジェクトは11月11日、Webサーバの最新版2.4.71を公開した。mod_http2のリモートコード実行(RCE)につながる脆弱性(CVE-2026-119618)など3件を修正し、同脆弱性の重大度は「critical」と評価された。2.4.55~2.4.70が影響を受けるため、該当版の利用者は更新が必要になる。
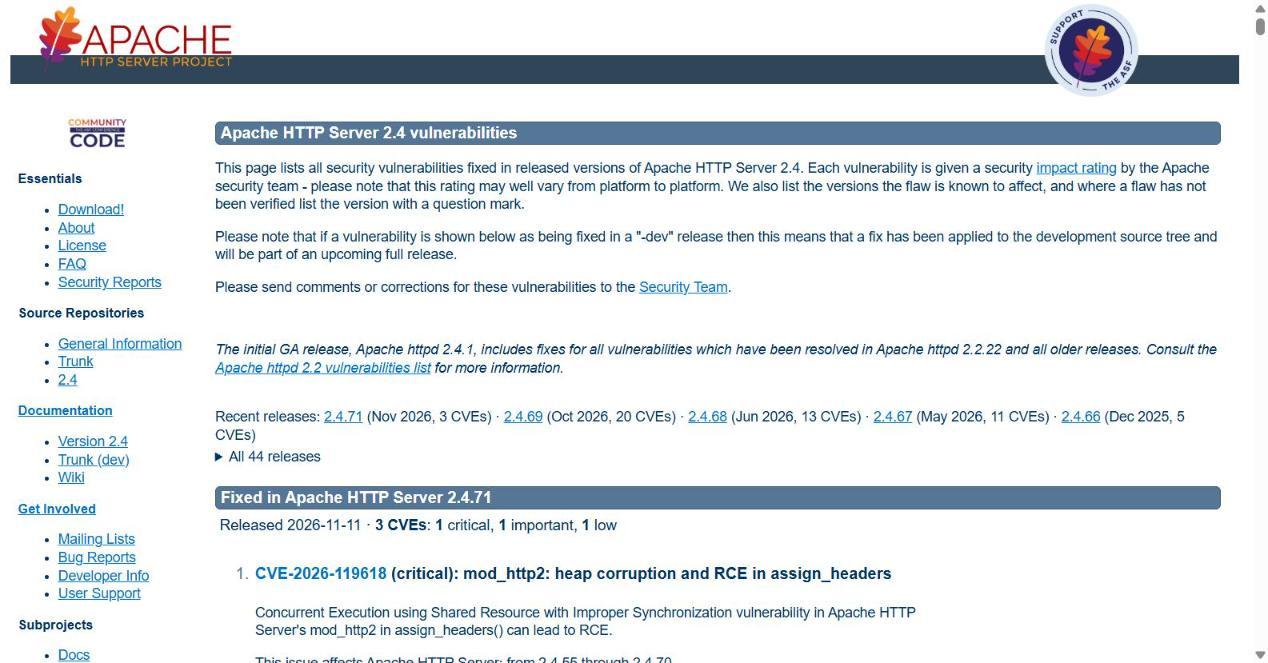
重大度がcriticalとされたのは、HTTP/2に対応するモジュール「mod_http2」の脆弱性(CVE-2026-119618)。共有リソースに対する並行処理の同期が不適切なことに起因する問題で、ヒープ領域の破壊を招き、リモートからのコード実行(RCE)につながる可能性があるという。
影響を受けるのは、Apache HTTP Serverの2.4.55から2.4.70まで。GitHubで公開されているmod_h2を使っている場合も、2.0.8から2.0.42までが対象となる。
2.4.71では、ほかに2件を修正した。1件は、証明書の自動取得・更新を担う「mod_md」のNULLポインタ参照(CVE-2026-106023)で、HTTPリクエストの処理中に子プロセスがクラッシュする。重大度は「important」で、影響範囲は2.4.30から2.4.70までとされる。もう1件は「mod_vhost_alias」の1バイトのバッファ上書き(CVE-2026-109163)で、重大度は「low」。2.4.69と2.4.70が対象となる。
criticalの脆弱性の発見者としては、アンソロピックの「OSS Scanner」(管理番号ANT-2026-MAPKT6MZ)と、グーグルのクラウド部門の脆弱性調査チーム(Google Cloud Vulnerability Research)の研究者2人が挙げられている。報告はアンソロピックが10月26日、グーグル側が11月3日で、修正は11月11日にソースコードへ反映され、同日に2.4.71が公開された。
Apache HTTP Serverは広く使われているWebサーバで、2.4.55から2.4.70までを使う環境では、修正版の2.4.71への更新が必要になる。
では、今回の「critical」は、Apache HTTP Serverの公式記録の中でどれほど異例なのか。背景には、同じHTTP/2まわりで半年前に修正された別の脆弱性と、直近1年で膨らんできた修正件数の推移がある。
Apache HTTP Server、直近のリリースと修正件数
(出典:Apache HTTP Server Projectの公開情報をもとに作成)
この記事の続き >>
・公式ページに並ぶ「critical」の過去記録と、2021年の2件の中身
・修正件数が5件から20件へ膨らんだ、リリース履歴の読み方
・HTTP/2で繰り返される脆弱性と、アンソロピックが関わる発見の経緯
・公式ページに並ぶ「critical」の過去記録と、2021年の2件の中身
・修正件数が5件から20件へ膨らんだ、リリース履歴の読み方
・HTTP/2で繰り返される脆弱性と、アンソロピックが関わる発見の経緯
今すぐビジネス+IT会員に
ご登録ください。


新規登録キャンペーン実施中
Amazonギフト券5,000円分
毎月抽選20名様にプレゼント
対象:期間中、上の「今すぐ登録(無料)」ボタンから
プレミアム会員にご登録いただいた方
すべて無料!今日から使える、
仕事に役立つ情報満載!
-
ここでしか見られない
2万本超のオリジナル記事・動画・資料が見放題!
-
完全無料
登録料・月額料なし、完全無料で使い放題!
-
トレンドを聞いて学ぶ
年間1000本超の厳選セミナーに参加し放題!
-
興味関心のみ厳選
トピック(タグ)をフォローして自動収集!
セキュリティ総論のおすすめコンテンツ
Googleで見つけやすく

共有する
-
0
-
0
-
0
-
0
-
0
関連タグ
タグをフォローすると最新情報が表示されます
セキュリティ総論の関連コンテンツ
あなたの投稿

PR
PR
PR
