
- 会員限定
- 2026/11/12 09:05 掲載
認証不要でDBが停止の恐れ MongoDBが重大脆弱性を修正、CVSS9.5で7系統に更新版


MongoDBは11月11日、主力のデータベース「MongoDB Server」に見つかった重大な脆弱性「CVE-2026-118383」を修正したと明らかにした。認証なしのリクエストで引き起こせ、多くはサーバのクラッシュにつながるが、条件次第では任意のコードが実行される恐れもある。CVSSの基本値は9.5で、9.0.7など7系統の更新版を公開した。
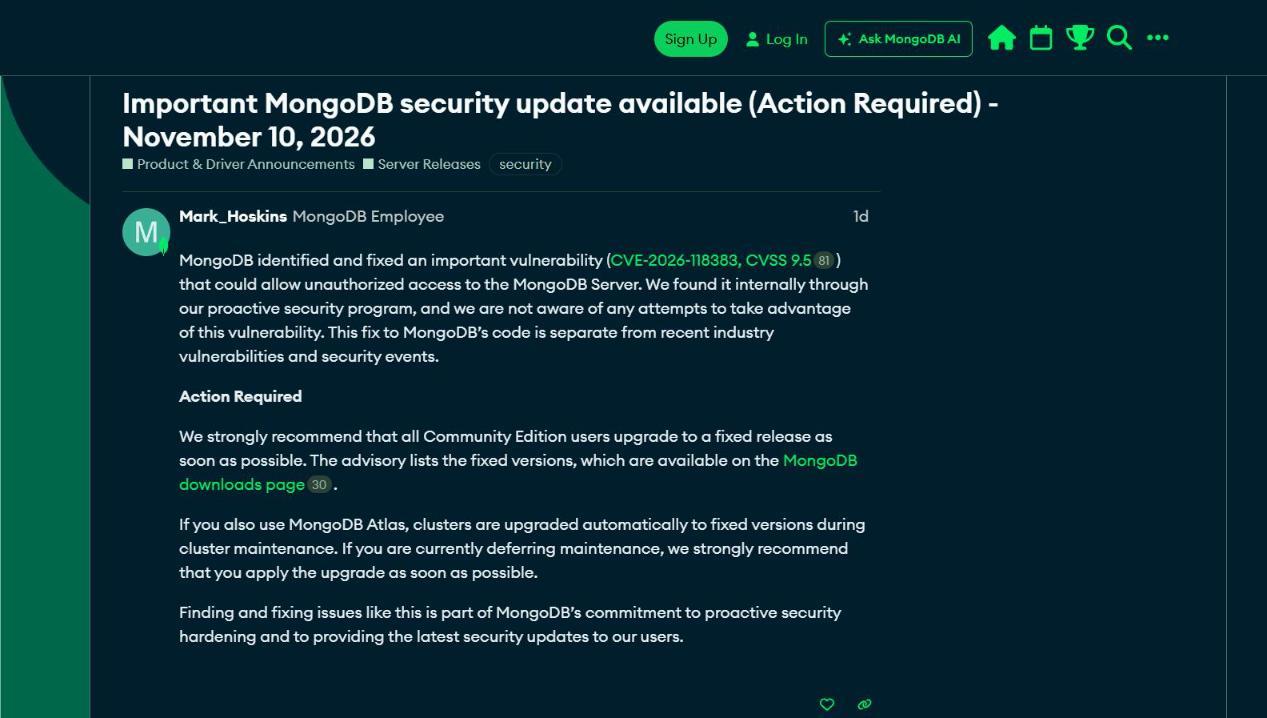
(出典:MongoDB)
同社のアラート一覧によると、脆弱性の題名は「レプリカセットの主ノードによるキャッチアップ時の、認証前の解放後使用(Use-After-Free)」。解放済みのメモリ領域を再び使ってしまう不具合で、認証なしのリクエストで引き起こせるという。影響の多くはサーバのクラッシュだが、条件次第では任意のコードが実行される恐れもあるとされる。
影響を受けるのは、レプリカセットの構成員だ。シャードや設定サーバとして動く構成員も含まれる。一方で、単独で動かす「mongod」には影響がない。
修正版は、9.0系が「9.0.7」、8.3系が「8.3.16」、8.0系が「8.0.37」、7.0系が「7.0.48」、6.0系が「6.0.30」、5.0系が「5.0.35」、4.4系が「4.4.32」。それぞれの系統で、これより前の版が対象となる。
MongoDBは、この脆弱性を社内のセキュリティプログラムで発見したと説明している。悪用の試みは把握していないという。また、この修正は最近の業界の脆弱性やセキュリティ事案とは別のものだと説明している。ただし、無償で使えるCommunity Editionの利用者には、修正版へできるだけ早く更新するよう強く勧めている。
クラウドサービスの「MongoDB Atlas」では、クラスターのメンテナンス時に修正版へ自動で更新される。メンテナンスを延期している場合は、更新を前倒しするよう求めている。
では、最高水準の「9.5」という評価は、攻撃のしやすさまで意味しているのか。7系統の中には、すでにサポートが終わった系統も含まれる。評価の内訳と、更新の優先順位を考えるうえでの注意点を整理する。
MongoDB Serverの7系統の修正版とサポート終了日
(出典:MongoDBの公表資料をもとに作成)
この記事の続き >>
・サポートが切れた3系統にも修正版が出た意味
・「攻撃条件は高い」のに9.5になる評価の内訳
・予約から公表まで約2週間、判明した経緯
・サポートが切れた3系統にも修正版が出た意味
・「攻撃条件は高い」のに9.5になる評価の内訳
・予約から公表まで約2週間、判明した経緯
今すぐビジネス+IT会員に
ご登録ください。


新規登録キャンペーン実施中
Amazonギフト券5,000円分
毎月抽選20名様にプレゼント
対象:期間中、上の「今すぐ登録(無料)」ボタンから
プレミアム会員にご登録いただいた方
すべて無料!今日から使える、
仕事に役立つ情報満載!
-
ここでしか見られない
2万本超のオリジナル記事・動画・資料が見放題!
-
完全無料
登録料・月額料なし、完全無料で使い放題!
-
トレンドを聞いて学ぶ
年間1000本超の厳選セミナーに参加し放題!
-
興味関心のみ厳選
トピック(タグ)をフォローして自動収集!
セキュリティ総論のおすすめコンテンツ
Googleで見つけやすく

共有する
-
0
-
0
-
0
-
0
-
0
関連タグ
タグをフォローすると最新情報が表示されます
セキュリティ総論の関連コンテンツ
あなたの投稿

PR
PR
PR
