
- 会員限定
- 2026/11/12 13:15 掲載
シノロジーのNAS用OS「DSM」に深刻度9.8の脆弱性 認証なしで攻撃可能、回避策もなし


シノロジーは10日、NAS用OS「DSM」の脆弱性2件を修正したと発表した。うち1件はSQLインジェクションで深刻度が「緊急」、CVSSの評価では認証なしでネットワーク経由の攻撃が可能とされる。回避策はなく、DSM 7.4/7.3/7.2.2/7.2.1の利用者は修正版への更新が必要になる。
(出典:シノロジー)
1件目の「CVE-2026-76954」は、認証APIに存在するSQLインジェクションの脆弱性だ。共通脆弱性評価システム(CVSS)v3の基本スコアは9.8で、リモートの攻撃者が任意のファイルを読み書きしたり、サービス拒否(DoS)攻撃を行ったりできるおそれがあるという。評価では、攻撃に必要な権限は「不要」、ユーザーの操作も「不要」とされている。
2件目の「CVE-2026-85101」は、rsyncに存在する認証回避の脆弱性だ。別経路を使うことで認証を回避される問題で、CVSSの基本スコアは8.6、深刻度は「重要(Important)」とされている。リモートの攻撃者が特定のファイルを読み取り、任意のファイルを書き込み、限定的なDoS攻撃を行えるおそれがある。
影響を受けるのは、DSM 7.4、7.3、7.2.2、7.2.1の4系統だ。修正版は、7.4が「7.4.1-90080-1」以上、7.3が「7.3.2-86009-5」以上、7.2.2が「7.2.2-72806-10」以上、7.2.1が「7.2.1-69057-13」以上となる。
回避策(Mitigation)の欄は「なし」と記載されており、修正版へのアップデートで対処する必要がある。脆弱性を発見したのは、Viettel Cyber Security Research Lab(ベトテル・サイバーセキュリティ研究所)の研究者2人と、Aytioの研究者だ。アドバイザリは初版(Revision 1)として10日に公開された。
では、2カ月前にも「緊急」の修正を出したばかりのDSMで、いま何が起きているのか。背景には、シノロジー自身が確認したという古いDSMへの攻撃と、同じ日に出された別の25件の修正がある。
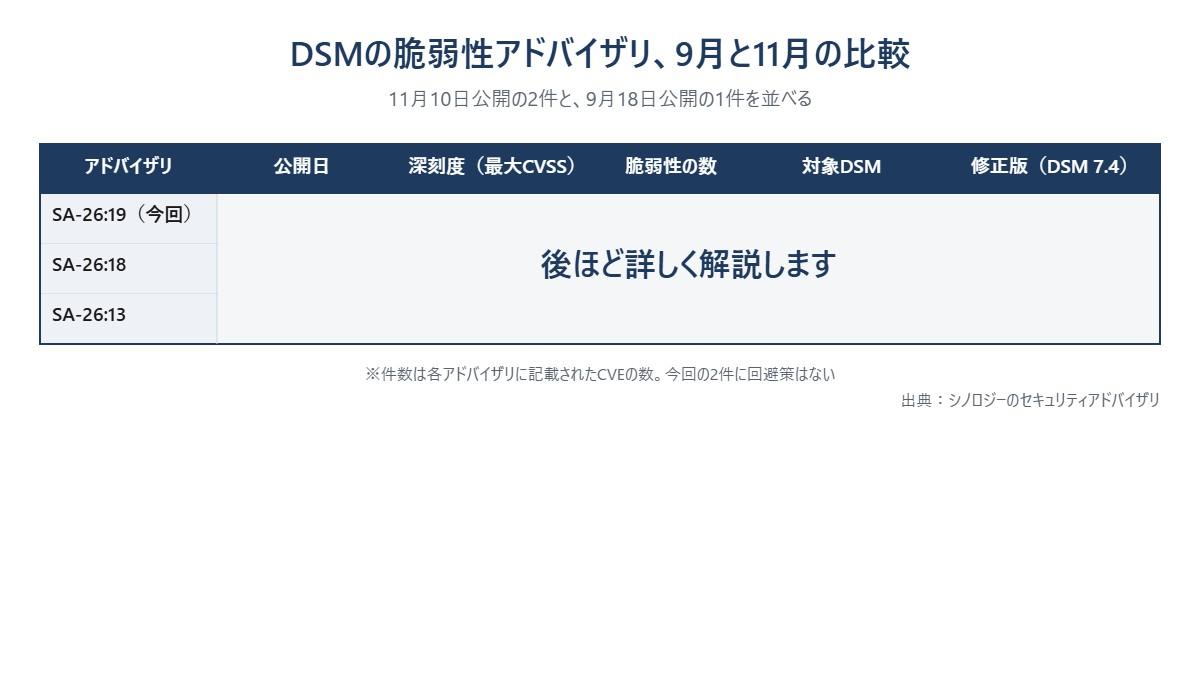
DSMの脆弱性アドバイザリ、9月と11月の比較
(出典:シノロジーのセキュリティアドバイザリをもとに作成)
この記事の続き >>
・2カ月で2度目の「緊急」、9月の修正を適用済みでも足りない理由
・シノロジーが確認した、古いDSMを狙う身代金要求型の攻撃
・同じ日に出た25件の修正と、更新の優先順位
・2カ月で2度目の「緊急」、9月の修正を適用済みでも足りない理由
・シノロジーが確認した、古いDSMを狙う身代金要求型の攻撃
・同じ日に出た25件の修正と、更新の優先順位
今すぐビジネス+IT会員に
ご登録ください。


新規登録キャンペーン実施中
Amazonギフト券5,000円分
毎月抽選20名様にプレゼント
対象:期間中、上の「今すぐ登録(無料)」ボタンから
プレミアム会員にご登録いただいた方
すべて無料!今日から使える、
仕事に役立つ情報満載!
-
ここでしか見られない
2万本超のオリジナル記事・動画・資料が見放題!
-
完全無料
登録料・月額料なし、完全無料で使い放題!
-
トレンドを聞いて学ぶ
年間1000本超の厳選セミナーに参加し放題!
-
興味関心のみ厳選
トピック(タグ)をフォローして自動収集!
セキュリティ総論のおすすめコンテンツ
Googleで見つけやすく

共有する
-
0
-
0
-
0
-
0
-
0
関連タグ
タグをフォローすると最新情報が表示されます
セキュリティ総論の関連コンテンツ
あなたの投稿

PR
PR
PR
