
- 会員限定
- 2026/11/13 00:46 掲載
インテル、24件のセキュリティ情報を公開 Wi-Fi・BluetoothがHIGH、自社PCは対象か


インテルは2026年11月10日付で、11月の月例で24件のアドバイザリを公開した。Wi-Fi・Bluetoothドライバーと、ブートローダー「Slim Bootloader」の2件は深刻度「HIGH」で、権限昇格やサービス拒否(DoS)につながる脆弱性が含まれる。第10~14世代Coreなどが対象で、Wi-Fi・Bluetoothは24.50以降への更新を推奨している。
(出典:インテル)
このうち、Wi-Fi・Bluetoothのソフトウェア「Intel PROSet/Wireless WiFi」「Intel Wireless Bluetooth」に関する「INTEL-SA-01530」は、深刻度が「HIGH」と評価された。
報告された脆弱性(CVE)は計9件。最も高いのは「CVE-2026-40433」で、共通脆弱性評価システム(CVSS)4.0の基本値は8.5だった。「CVE-2026-44382」「CVE-2026-42956」はいずれも7.1。影響は権限昇格とサービス拒否(DoS)という。
対象は、第10~14世代Core、Core Ultra(シリーズ1・2)などに統合された無線機能のほか、Wi-Fi 6E「AX210」「AX211」、Wi-Fi 7「BE200」「BE201」といった無線LANアダプター。いずれもバージョン24.50より前のものが該当し、インテルは24.50以降へ更新するよう呼びかけている。
ブートローダー「Intel Slim Bootloader」に関する「INTEL-SA-01526」も、深刻度は「HIGH」と評価された。「CVE-2026-35500」「CVE-2026-41221」「CVE-2026-41224」の3件がいずれも8.6、「CVE-2026-50175」が8.4で、計6件の脆弱性を修正した。影響は権限昇格とDoSとされる。
対象は第10~13世代Core、Core Ultra(シリーズ1~3)、Atom、Xeonの一部など。2026年7月7日付のコミット「9e77d9a」以降のバージョンへ更新するよう推奨している。
サーバーボード「D50DNP」「M50FCP」のUEFIファームウェアに関する「INTEL-SA-01554」も「HIGH」で、R01.02.0006以降への更新が必要という。
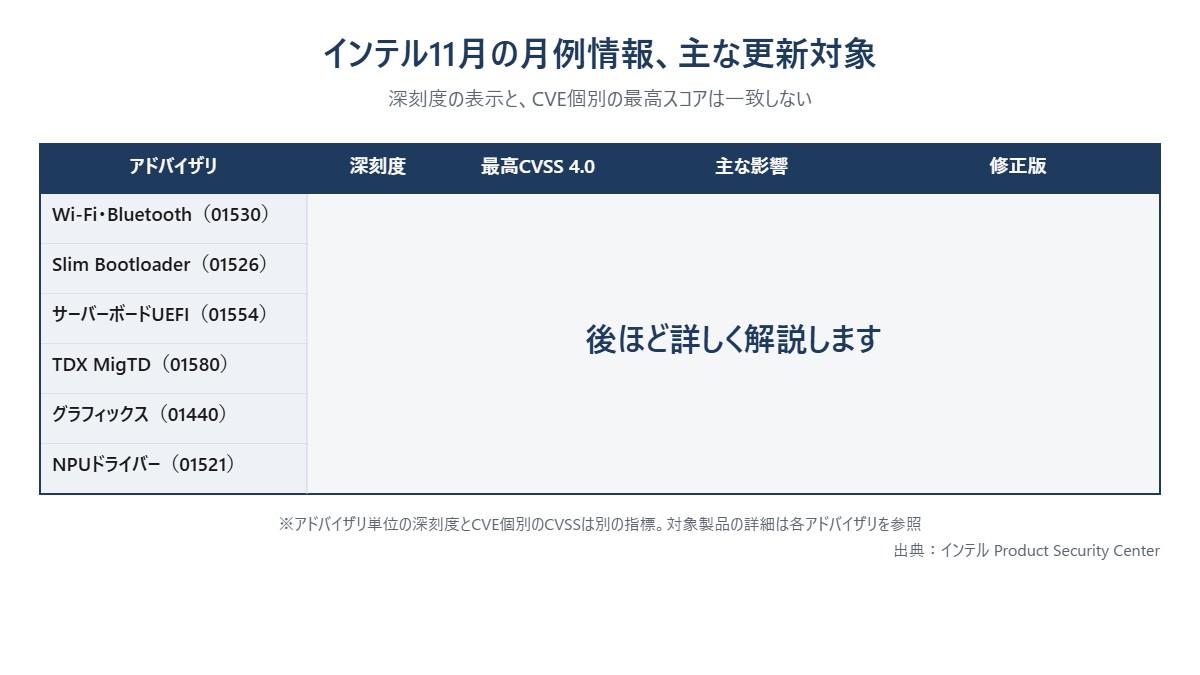
では、情報システム部門は24件のうち、どれから手を付けるべきなのか。「HIGH」の表示だけを追うと、見落としかねない落とし穴がある。
インテル11月の月例情報、主な更新対象
(出典:インテルのセキュリティ情報をもとに作成)
この記事の続き >>
・総合評価は「MEDIUM」なのに、30件中3件が「Critical」の製品とは
・Wi-Fi、グラフィックス、NPU、更新すべきバージョンの一覧
・修正版が「番号」でなく「コミット」の製品に、現場が迫られる確認
・総合評価は「MEDIUM」なのに、30件中3件が「Critical」の製品とは
・Wi-Fi、グラフィックス、NPU、更新すべきバージョンの一覧
・修正版が「番号」でなく「コミット」の製品に、現場が迫られる確認
今すぐビジネス+IT会員に
ご登録ください。


新規登録キャンペーン実施中
Amazonギフト券5,000円分
毎月抽選20名様にプレゼント
対象:期間中、上の「今すぐ登録(無料)」ボタンから
プレミアム会員にご登録いただいた方
すべて無料!今日から使える、
仕事に役立つ情報満載!
-
ここでしか見られない
2万本超のオリジナル記事・動画・資料が見放題!
-
完全無料
登録料・月額料なし、完全無料で使い放題!
-
トレンドを聞いて学ぶ
年間1000本超の厳選セミナーに参加し放題!
-
興味関心のみ厳選
トピック(タグ)をフォローして自動収集!
セキュリティ総論のおすすめコンテンツ
Googleで見つけやすく

共有する
-
0
-
0
-
0
-
0
-
0
関連タグ
タグをフォローすると最新情報が表示されます
セキュリティ総論の関連コンテンツ
あなたの投稿

PR
PR
PR
