
- 会員限定
- 2026/11/12 23:17 掲載
グーグル・クラウドのVM、再起動では不十分 AMD EPYC脆弱性3件、停止と起動が必要


グーグル・クラウドは11月10日、AMDの第5世代EPYC(コードネーム:Turin)に3件のサイドチャネル脆弱性が見つかったと公表した。Compute EngineのC4D、N4D、H4D、Z4D、G4が対象で、VM内のプロセス間でデータが漏れる恐れがある。ゲストOSの更新に加え、VMの停止と起動が必要になる。
(出典:グーグル・クラウド)
対象の脆弱性は「CVE-2024-36350」「CVE-2024-36357」「CVE-2026-0004」。前の2件は以前のEPYC向けに公表済みのもので、CVE-2026-0004は新規という。いずれもTransient Scheduler Attacks(TSA)と呼ばれるサイドチャネル型の脆弱性で、プロセッサが値の妥当性を確認する前にデータを一時的に使う動作が関係する。同じプロセッサコア上でコードを実行できる攻撃者が、ストアキューやL1データキャッシュの内容を推測し、特権境界を越えて機密情報が漏れる恐れがあるという。
AMDの公告によると、CVE-2026-0004の共通脆弱性評価システム(CVSS 4.0)のスコアは5.7。攻撃元はローカルで、攻撃条件の複雑さは「高」と評価している。
影響を受けるのは、Compute EngineのC4D、N4D、H4D、Z4D、G4の各マシンシリーズ。C4DとZ4Dのベアメタルインスタンスも含まれる。グーグル・クラウドは、VM間およびVMとホスト間の攻撃を防ぐ緩和策を適用済みとしている。一方、VMの内部、たとえばプロセス間の攻撃には、ゲストOSの更新が必要になる。
利用者に求める対処は次のとおり。まず、OSベンダーから修正が公開され次第、ゲストOSを更新する。同社は11月10日以降、修正済みのゲストカーネルが緩和策を有効にできるよう、VMに報告するCPU情報を更新するという。更新がVMに反映された後、VMを停止して起動し直す必要があり、ゲストOSの再起動だけでは不十分だと説明している。
ベアメタルインスタンスで独自のOSやハイパーバイザーを動かす場合は、ベンダーの修正を適用する。VM内でハイパーバイザーを動かす場合もCPU情報が更新され、反映後にVMの停止と起動が必要になる。GKE(Google Kubernetes Engine)では、Turinベースのベアメタルインスタンス向けに更新済みのノードイメージを提供する予定で、ノードのアップグレードで反映される。Cloud Runは対応不要としている。
では、なぜVMは再起動だけでは足りず、停止と起動が必要になるのか。背景には、AMD自身が過去の説明を訂正した経緯と、オープンソースの仮想化基盤Xenの公式勧告に書かれた、見過ごしやすい運用上の落とし穴がある。
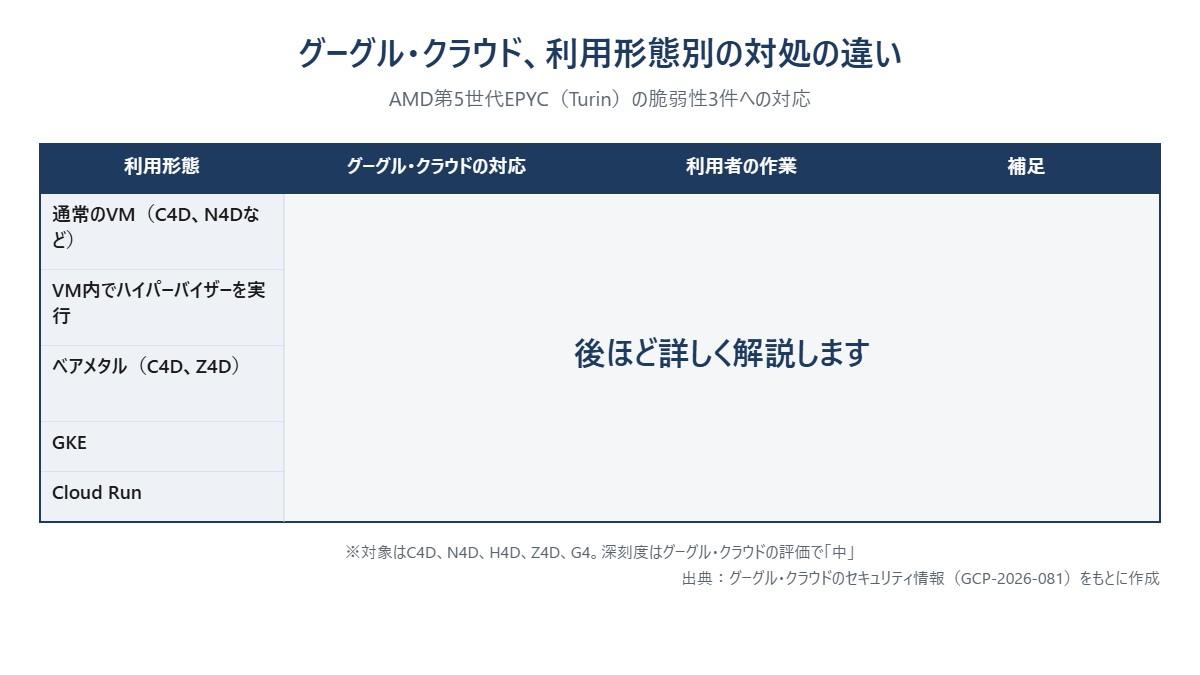
グーグル・クラウド、利用形態別の対処の違い
(出典:グーグル・クラウドのセキュリティ情報をもとに作成)
この記事の続き >>
・Zen 5は「対象外」のはずだった、AMDが説明を訂正した経緯
・VMは再起動だけでは足りない、停止と起動が必要になる理由
・オンプレミスのTurinサーバや利用形態別の対処の違い
・Zen 5は「対象外」のはずだった、AMDが説明を訂正した経緯
・VMは再起動だけでは足りない、停止と起動が必要になる理由
・オンプレミスのTurinサーバや利用形態別の対処の違い
今すぐビジネス+IT会員に
ご登録ください。


新規登録キャンペーン実施中
Amazonギフト券5,000円分
毎月抽選20名様にプレゼント
対象:期間中、上の「今すぐ登録(無料)」ボタンから
プレミアム会員にご登録いただいた方
すべて無料!今日から使える、
仕事に役立つ情報満載!
-
ここでしか見られない
2万本超のオリジナル記事・動画・資料が見放題!
-
完全無料
登録料・月額料なし、完全無料で使い放題!
-
トレンドを聞いて学ぶ
年間1000本超の厳選セミナーに参加し放題!
-
興味関心のみ厳選
トピック(タグ)をフォローして自動収集!
ゼロトラスト・クラウドセキュリティ・SASEのおすすめコンテンツ
Googleで見つけやすく

共有する
-
0
-
0
-
0
-
0
-
0
関連タグ
タグをフォローすると最新情報が表示されます
あなたの投稿

PR
PR
PR
