
- 会員限定
- 2026/11/17 15:15 掲載
京成スカイライナー予約、最大337万件流出か 生年月日・性別・国籍まで対象に追記


京成電鉄は、スカイライナー座席予約システムへの不正アクセスで最大約337万件の顧客情報が取得された可能性があるとして、11月16日に公表内容を追記した。追記後は、ユーザーIDや電話番号などに加え、生年月日、性別、国籍が対象に挙がる。パスワードはハッシュ化されているとし、予約システム全般の利用停止は続く。
(出典:京成電鉄)
対象となる可能性がある情報は、ユーザーID、パスワード、カナ氏名、電話番号、メールアドレス、生年月日、性別、国籍の8項目。11月14日にビジネス+ITが報じた記事では、挙げられていた情報はユーザーID、パスワード、カナ氏名、電話番号、メールアドレスの5項目だった。追記後の発表文では、これに生年月日、性別、国籍が加わった形だ。
不正アクセスが行われたのは11月11日(水)深夜。同社は翌12日、セキュリティ強化に伴う緊急メンテナンスとして、チケットレスサービスなどの一時停止を案内していた。パスワードは暗号化(ハッシュ化)されているため、第三者によって復元されることはないと同社は説明している。
同社は現在、セキュリティ強化のためスカイライナー座席予約システム全般の利用を停止しており、再開時期は明らかにしていない。駅窓口と券売機では、引き続きスカイライナー券を販売している。対象となる利用者には、後日、登録されているメールアドレス宛てに個別に連絡するという。
一方、不正アクセスの手口や原因、対象期間、再発防止策、カード情報の扱いは、お知らせに記載がなく、現時点では公表されていない。
では、京成電鉄は当局への報告が求められる規模なのか。そして、利用者にまだ何を語っていないのか。背景には、個人情報保護委員会が示す報告の基準と、お知らせに書かれていない複数の事項がある。
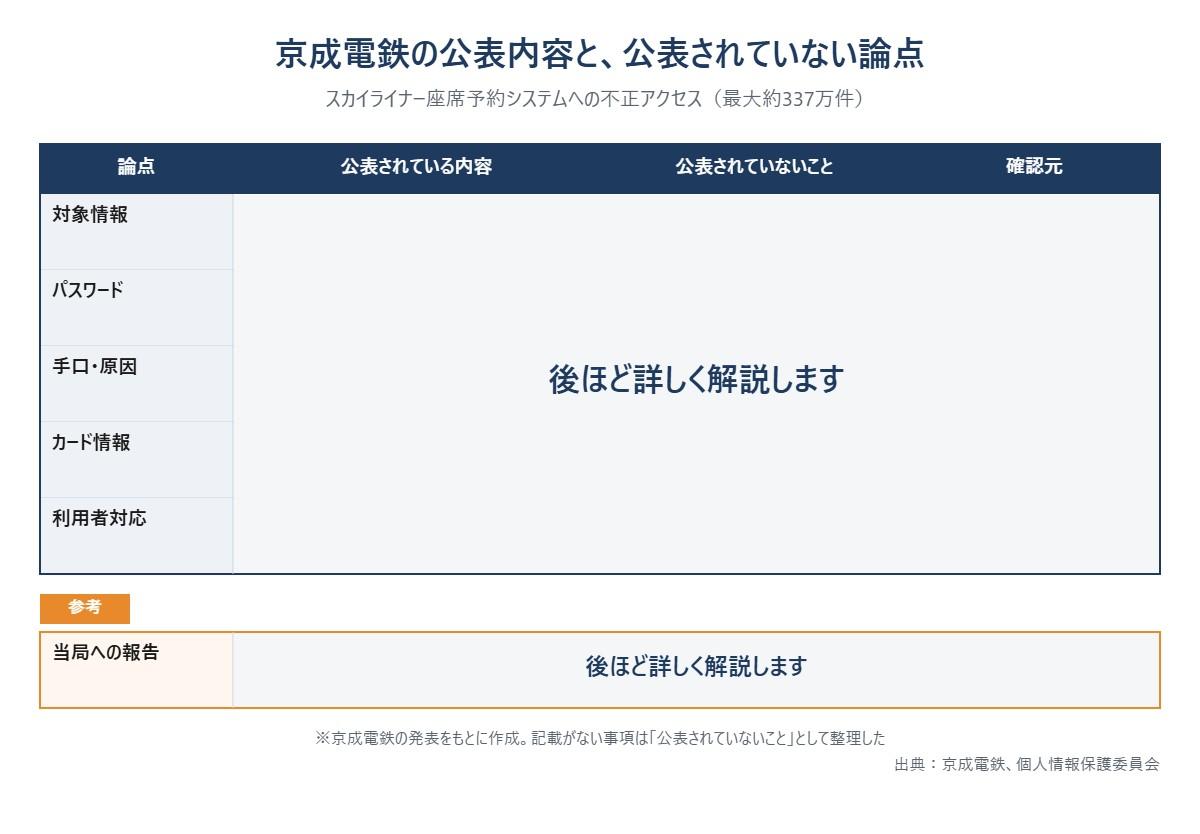
京成電鉄の公表内容と、公表されていない論点
(出典:京成電鉄、個人情報保護委員会の発表をもとに作成)
この記事の続き >>
・個人情報保護委員会への報告の基準と期限、京成の説明の有無
・8項目の中身と、顔認証サービスまで止まった停止範囲
・手口や原因など、京成電鉄がまだ語らない5つの論点
・個人情報保護委員会への報告の基準と期限、京成の説明の有無
・8項目の中身と、顔認証サービスまで止まった停止範囲
・手口や原因など、京成電鉄がまだ語らない5つの論点
今すぐビジネス+IT会員に
ご登録ください。


新規登録キャンペーン実施中
Amazonギフト券5,000円分
毎月抽選20名様にプレゼント
対象:期間中、上の「今すぐ登録(無料)」ボタンから
プレミアム会員にご登録いただいた方
すべて無料!今日から使える、
仕事に役立つ情報満載!
-
ここでしか見られない
2万本超のオリジナル記事・動画・資料が見放題!
-
完全無料
登録料・月額料なし、完全無料で使い放題!
-
トレンドを聞いて学ぶ
年間1000本超の厳選セミナーに参加し放題!
-
興味関心のみ厳選
トピック(タグ)をフォローして自動収集!
セキュリティ総論のおすすめコンテンツ
Googleで見つけやすく

共有する
-
0
-
0
-
0
-
0
-
0
関連タグ
タグをフォローすると最新情報が表示されます
セキュリティ総論の関連コンテンツ
あなたの投稿

PR
PR
PR
