
- 会員限定
- 2026/11/19 01:43 掲載
nginxに深刻度「major」の脆弱性3件、HTTP/2のメモリ破壊含む10件を修正 自社も対象か


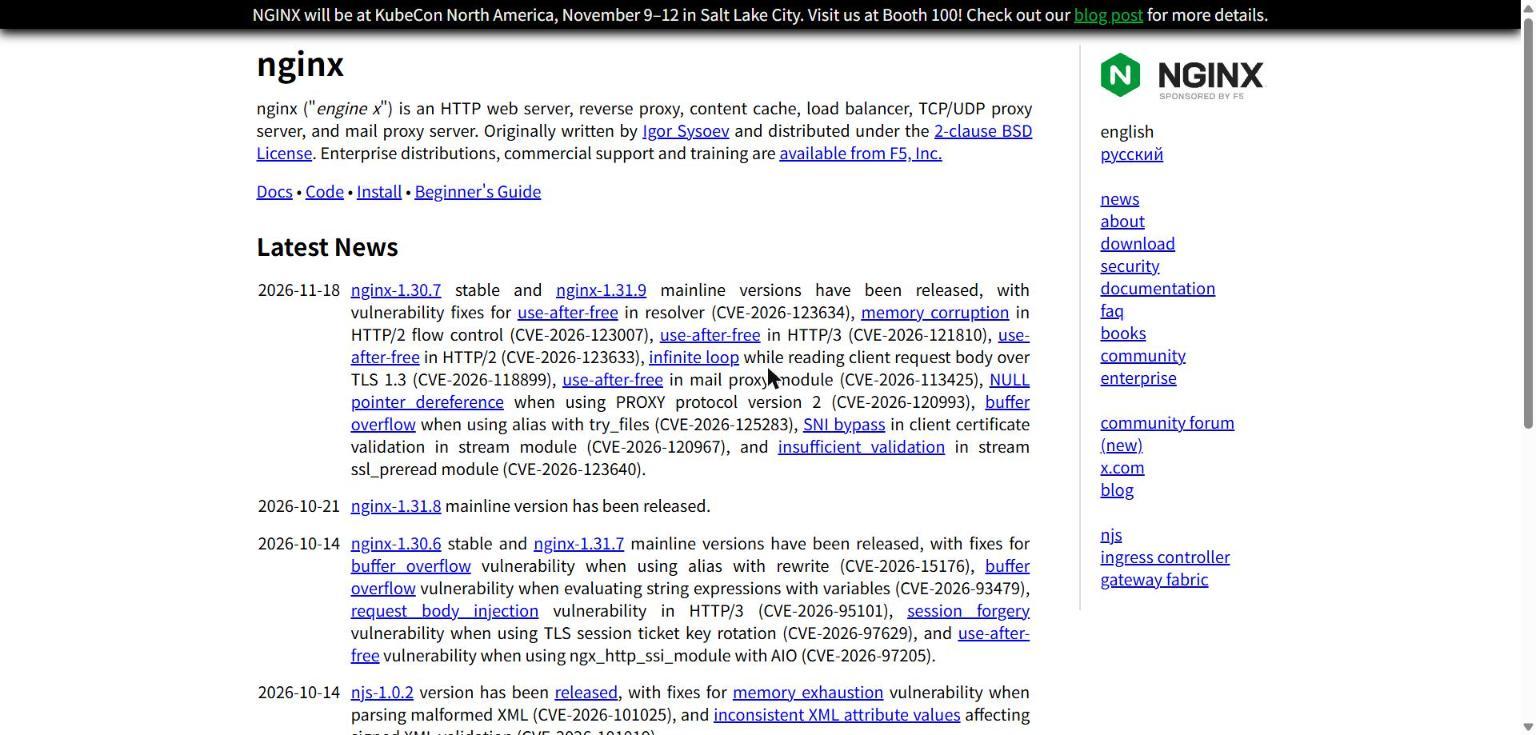
nginxは11月18日、安定版の1.30.7と主流版の1.31.9を公開した。HTTP/2のフロー制御におけるメモリ破壊(CVE-2026-123007)をはじめ、10件の脆弱性を修正したという。うち3件は深刻度が「major」、4件は「medium」、3件は「minor」と分類された。HTTP/2の問題は1.9.5から1.31.8までが対象で、修正版への更新が求められる。
(出典:nginx)
nginxは10件の深刻度を「major」「medium」「minor」に分類している。majorは3件で、HTTP/2のメモリ破壊のほか、TLS 1.3でクライアントのリクエストボディを読み込む際の無限ループ(CVE-2026-118899)、メールプロキシモジュールのuse-after-free(CVE-2026-113425)が該当する。mediumは4件、minorは3件だった。
影響を受ける範囲は、問題ごとに異なる。HTTP/2のメモリ破壊は1.9.5から1.31.8まで、無限ループは1.13.0から1.31.8まで、メールプロキシモジュールのuse-after-freeは0.5.33から1.31.8までが対象となっている。majorの3件は、いずれも1.30.7以降、または1.31.9以降で修正された。
HTTP/3のuse-after-free(CVE-2026-121810)は1.25.0から1.31.8まで、HTTP/2のuse-after-free(CVE-2026-123633)は1.19.7から1.31.8までが対象である。
一方、PROXY protocolバージョン2の使用時に起きるNULLポインタ参照(CVE-2026-120993、minor)は、1.31.4から1.31.8までの主流版だけが対象で、修正版は1.31.9のみとなる。
そのほか、alias指令とtry_filesを併用した際のバッファオーバーフロー(CVE-2026-125283)、streamモジュールにおけるクライアント証明書検証でのSNIバイパス(CVE-2026-120967)、ssl_prereadモジュールの検証不備(CVE-2026-123640)も修正した。
では、この10件は突然の大量修正なのか、それとも以前から続く流れの一部なのか。公式のリリース履歴と脆弱性の一覧を並べると、修正件数の推移と、10件の発見者に見える共通点が浮かび上がる。
nginx、直近3回のリリースと修正した脆弱性
(出典:nginx.orgをもとに作成)
この記事の続き >>
・10月のリリースと比べた、修正件数の変化
・2026年の番号を持つnginx脆弱性、公式一覧の総数と内訳
・今回の10件に目立つ、報告者の共通点
・10月のリリースと比べた、修正件数の変化
・2026年の番号を持つnginx脆弱性、公式一覧の総数と内訳
・今回の10件に目立つ、報告者の共通点
今すぐビジネス+IT会員に
ご登録ください。


新規登録キャンペーン実施中
Amazonギフト券5,000円分
毎月抽選20名様にプレゼント
対象:期間中、上の「今すぐ登録(無料)」ボタンから
プレミアム会員にご登録いただいた方
すべて無料!今日から使える、
仕事に役立つ情報満載!
-
ここでしか見られない
2万本超のオリジナル記事・動画・資料が見放題!
-
完全無料
登録料・月額料なし、完全無料で使い放題!
-
トレンドを聞いて学ぶ
年間1000本超の厳選セミナーに参加し放題!
-
興味関心のみ厳選
トピック(タグ)をフォローして自動収集!
セキュリティ総論のおすすめコンテンツ
Googleで見つけやすく

共有する
-
0
-
0
-
0
-
0
-
0
関連タグ
タグをフォローすると最新情報が表示されます
セキュリティ総論の関連コンテンツ
あなたの投稿

PR
PR
PR
