
- 会員限定
- 2026/11/19 01:53 掲載
9万6,000件超の脆弱性にAI3チームで対抗 マイクロソフトが「Perception」を正式提供


マイクロソフトは11月18日、年次イベント「Microsoft Ignite 2026」で、AIエージェントがサイバー攻撃に対応するサービス「Microsoft Perception」の正式提供(GA)を発表した。攻撃の模擬、検知と調査、修復を担う3チームのエージェントがプレイブックに沿って連携し、影響の大きい操作は顧客が承認する。
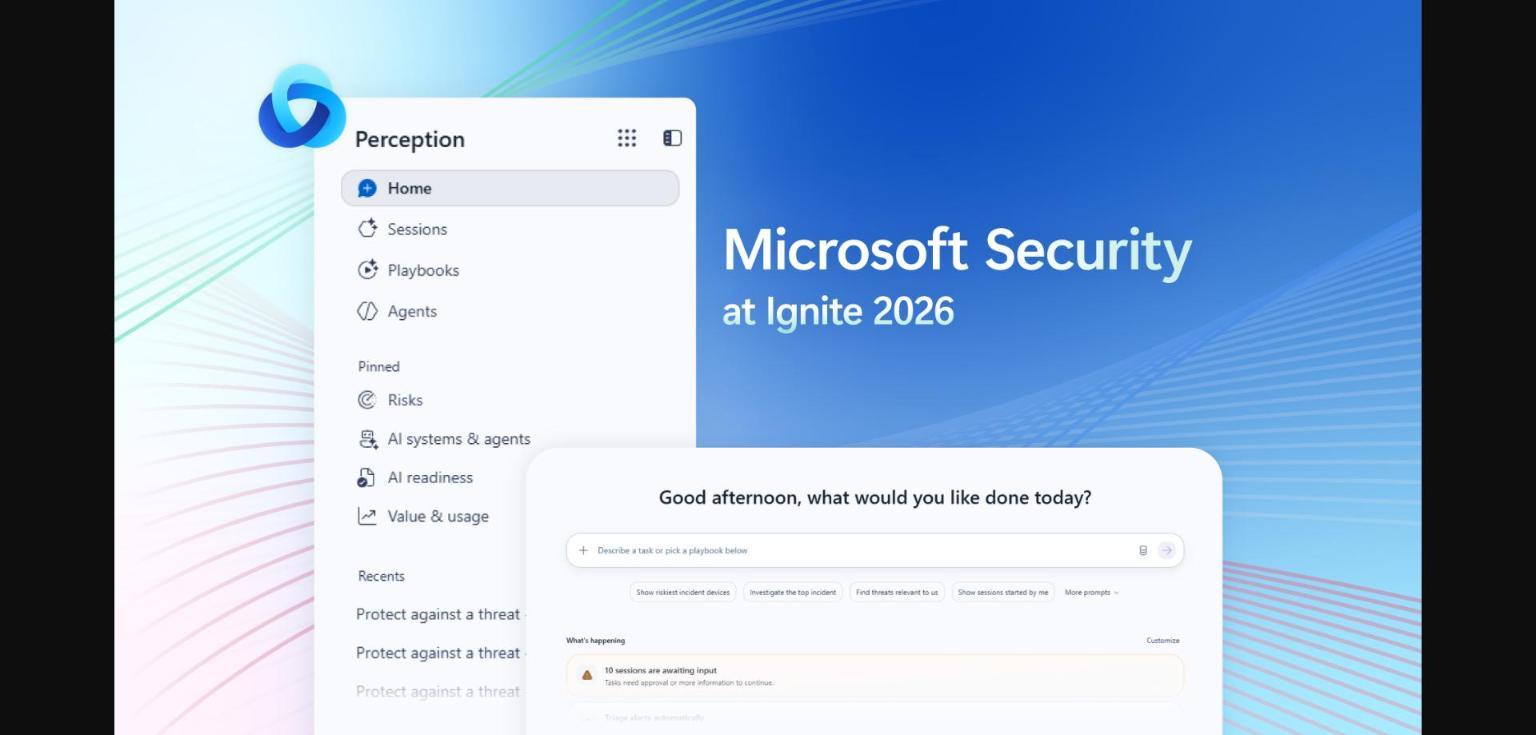
(出典:マイクロソフト)
同サービスは、これまで「Project Perception」の名称で開発が進められてきた。マイクロソフトは10月にも、AIエージェントを「新たな内部者」と位置づけ、監視役の「Guardian Agents」を打ち出している。
Perceptionは、役割の異なる3チームのエージェントを、プレイブックと呼ぶ手順書に沿って動かす。レッドチームは攻撃を模擬して侵害の前に弱点を見つけ、ブルーチームは攻撃の検知、アラートの仕分け、調査を担う。グリーンチームは、見つかった弱点の修復やリスクの低減を受け持つ。顧客が決めた条件にインシデントが当てはまると、プレイブックが自動で始まる。
GAとなったエージェントは、ブルーチームの4種(アラートのトリアージ、攻撃の調査、検知ルールの作成、脅威インテリジェンス)、レッドチームのRecon Agent、グリーンチームのPosture Prioritization Agent。一方、Risk Reduction AgentやWeb App Pen Test Agent、SIEM、SOAR、ITサービス管理ツールとの連携、AWS、Okta、Salesforceからの信号の取り込みは、プレビューの段階にある。
ガードレールの設定と、影響の大きい操作の承認は顧客が行う。AIの利用状況を追うダッシュボードと見積もりツールも加え、支出の予測や、費用とセキュリティ上の成果の結びつけに使えるという。価格は公式ブログに記載がない。
ブログは、AIが脆弱性の発見と悪用を加速させている背景として、2026年に公開された脆弱性が9万6,000件を超え、2024年の約4万件の2倍以上になったことを挙げている。同じ発表では、エージェント自体を管理対象とするため、Microsoft Entra Agent IDを付与する機能なども示した。
では、ブルーチームのAIは、セキュリティ運用センター(SOC)の現場でどこまでアラートを肩代わりするのか。背景には、マイクロソフトが示した自動処理の割合と、修正が追いつかない脆弱性の実態がある。
マイクロソフトが示した数字で読むPerception
(出典:マイクロソフト公式ブログ、Tech Communityをもとに作成)
この記事の続き >>
・アラート仕分けの実力と、数字に付いた但し書き
・脆弱性に修正が追いつかない現実と、人の承認の意味
・Microsoft 365 E5・E7とDefenderの企業が確認すべき点
・アラート仕分けの実力と、数字に付いた但し書き
・脆弱性に修正が追いつかない現実と、人の承認の意味
・Microsoft 365 E5・E7とDefenderの企業が確認すべき点
今すぐビジネス+IT会員に
ご登録ください。


新規登録キャンペーン実施中
Amazonギフト券5,000円分
毎月抽選20名様にプレゼント
対象:期間中、上の「今すぐ登録(無料)」ボタンから
プレミアム会員にご登録いただいた方
すべて無料!今日から使える、
仕事に役立つ情報満載!
-
ここでしか見られない
2万本超のオリジナル記事・動画・資料が見放題!
-
完全無料
登録料・月額料なし、完全無料で使い放題!
-
トレンドを聞いて学ぶ
年間1000本超の厳選セミナーに参加し放題!
-
興味関心のみ厳選
トピック(タグ)をフォローして自動収集!
セキュリティ運用・SOC・SIEM・ログ管理のおすすめコンテンツ
Googleで見つけやすく

共有する
-
0
-
0
-
0
-
0
-
0
関連タグ
タグをフォローすると最新情報が表示されます
あなたの投稿

PR
PR
PR
