
- 会員限定
- 2026/11/18 23:55 掲載
運用自動化の司令塔Puppet Enterpriseに悪用確認、深刻度9.4の脆弱性、自社は大丈夫か


米CISAが11月17日、パーフォースの運用自動化ソフト「Puppet Enterprise」の重大な脆弱性「CVE-2026-115731」を、悪用が確認された脆弱性のカタログ「KEV」に追加した。連邦機関の対応期限は12月1日。CVSS v4.0は9.4で、証明書を持つクライアントがサーバ上でコードを実行できるという。修正版は公開済み。
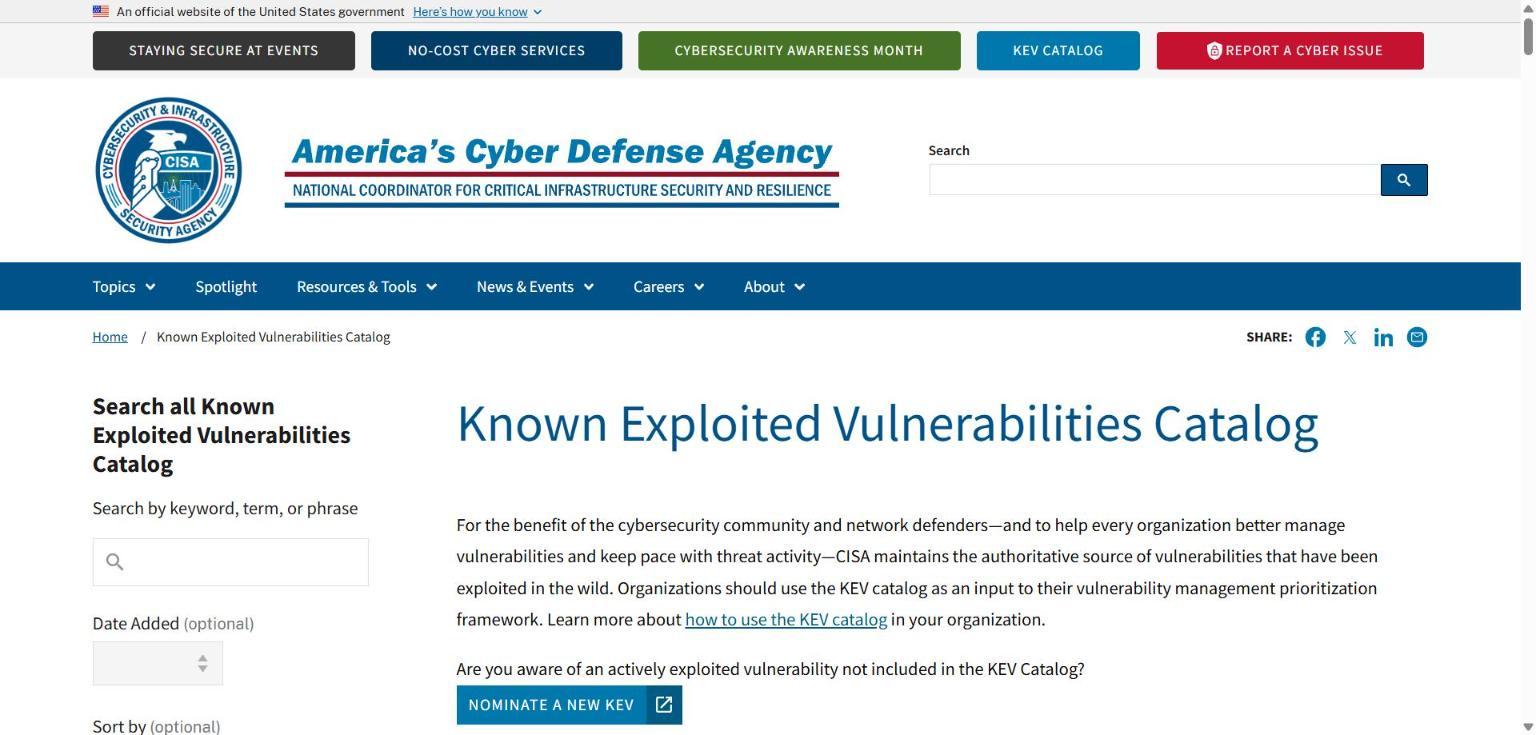
(出典:米CISA)
Puppetは、サーバなどの設定をコードで管理し、配下のノードへ自動的に適用する構成管理ツールとして知られる。今回の脆弱性は、Puppet Serverのレポート処理における、信頼できないデータのデシリアライズ(CWE-502、CWE-94)だ。CAが署名したエージェント証明書を持つクライアントが、サーバ上でコードを実行できるという。CVSS v4.0の基本値は9.4、v3.1では9.9で、いずれも「重大」(Critical)の区分にあたる。CVE登録とNVDへの掲載は11月3日で、公開されたエクスプロイトもあるとされる。
さらに、CAの自動署名(autosign)が厳格な検証なしで使われている環境では、認証を持たないネットワーク上の攻撃者でも、証明書を得られる可能性がある。構成管理サーバは、配下のノードに設定を配布する役割を担う。ここでコードを実行されれば、影響は1台のサーバにとどまらない恐れがある。
影響を受けるのは、Puppet Enterpriseの2023.8.0~2023.8.13未満、2025.0.0~2025.12.1未満、2026.0.0~2026.0.1未満。修正版は2023.8.13、2025.12.1、2026.0.1で、puppet-agent 8.22.2または9.1.3を同梱している。適用後は、Puppet Serverの再起動が必要という。
暫定的な対策としては、自動署名を厳格な検証なしで使わないことが挙げられている。
では、有償版を持たないOSS版のPuppetの利用者は、この穴をどうふさげばよいのか。背景には、OSS版をめぐる重大な事情と、同時に見つかったもう1つの脆弱性がある。
Puppet関連の脆弱性と対応の整理
(出典:米CISA、CVE記録、OpenVox公式ブログをもとに作成)
この記事の続き >>
・OSS版Puppetは本当に見捨てられたのか、利用者の行き先
・同時に見つかった、ノードのなりすましという別の穴
・期限の12月1日までに、最低限どこを確認すべきか
・OSS版Puppetは本当に見捨てられたのか、利用者の行き先
・同時に見つかった、ノードのなりすましという別の穴
・期限の12月1日までに、最低限どこを確認すべきか
今すぐビジネス+IT会員に
ご登録ください。


新規登録キャンペーン実施中
Amazonギフト券5,000円分
毎月抽選20名様にプレゼント
対象:期間中、上の「今すぐ登録(無料)」ボタンから
プレミアム会員にご登録いただいた方
すべて無料!今日から使える、
仕事に役立つ情報満載!
-
ここでしか見られない
2万本超のオリジナル記事・動画・資料が見放題!
-
完全無料
登録料・月額料なし、完全無料で使い放題!
-
トレンドを聞いて学ぶ
年間1000本超の厳選セミナーに参加し放題!
-
興味関心のみ厳選
トピック(タグ)をフォローして自動収集!
ASM・CTEM・脆弱性診断・レッドチームのおすすめコンテンツ
Googleで見つけやすく

共有する
-
0
-
0
-
0
-
0
-
0
関連タグ
タグをフォローすると最新情報が表示されます
あなたの投稿

PR
PR
PR
