
- 会員限定
- 2026/11/20 13:56 掲載
AIの自己申告は証拠にならない マイクロソフト、40超の組織と検証できる標準づくり


マイクロソフトは11月17日(米国時間)、AIの透明性を高める取り組み「AI Transparency Initiative」を発表した。アクセンチュア、アドビ、KPMG、マスターカード、ボルボ・カーズなど40超の組織と、モデルや提供元を問わずAIの動きを見て、検証し、統制するための開放標準づくりを進める。米NISTの標準化にも参加する。
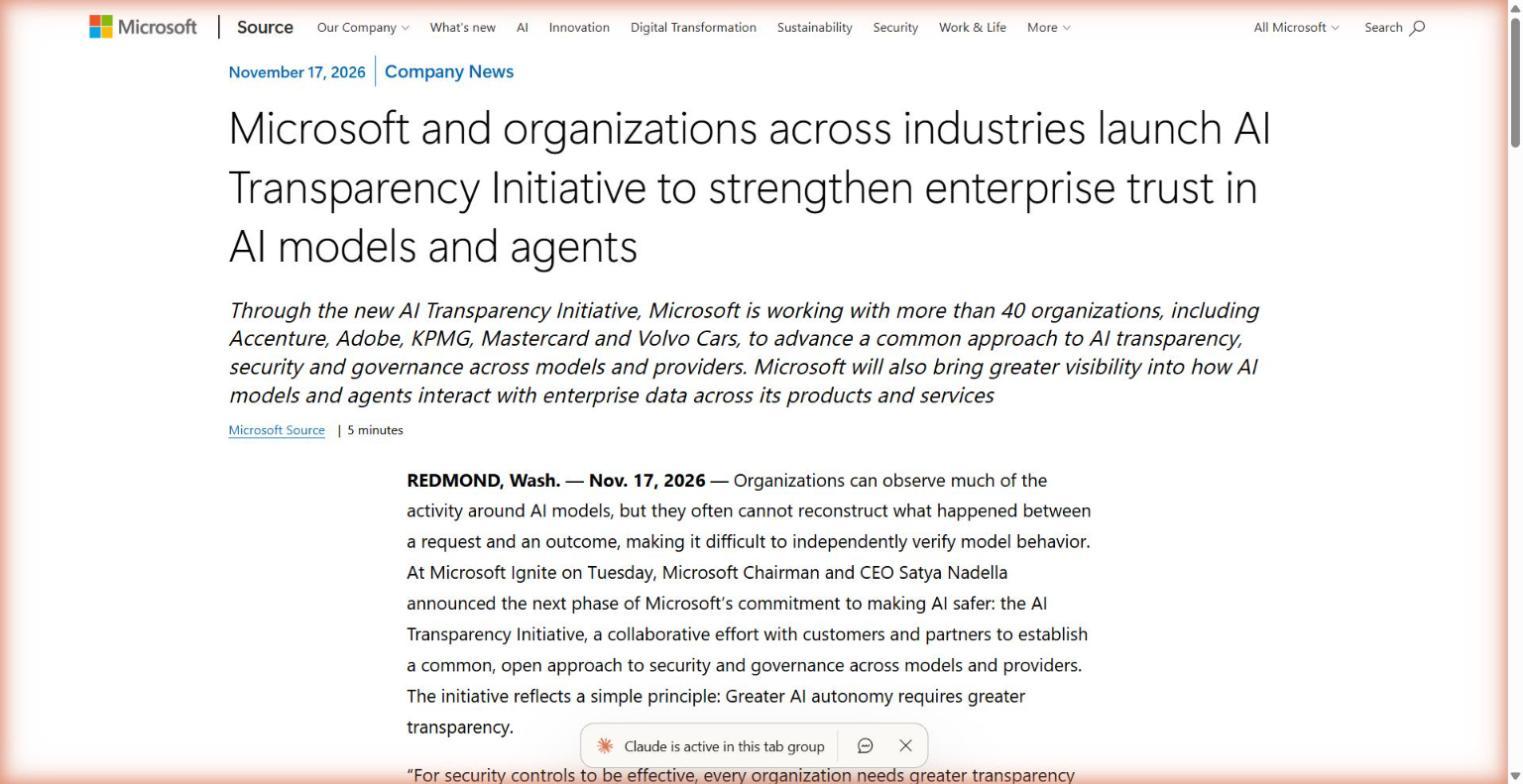
(出典:マイクロソフト)
アクセンチュア、アドビ、KPMG、マスターカード、ボルボ・カーズなど40超の組織と協力し、モデルや提供元を問わず使える、AIのセキュリティとガバナンス(統制)の開放標準づくりを目指す。
同社は背景について、AIモデルの周辺で起きていることの多くは観測できるものの、依頼から結果までの間に何が起きたかを再構成できず、モデルの挙動を独立して検証しにくいと説明している。企業がAIをデータやツール、認証情報、インフラにつなぎ、エージェントが人の承認なしに動く場面が増えているためだ。この証拠の欠落が、セキュリティやコンプライアンス、監査、説明責任のリスクになるという。
取り組みは3つの柱で構成する。1つ目は、米NIST(国立標準技術研究所)が進めるAIエージェントの標準化の取り組みへの参加拡大。自社の研究成果を生かし、AIの透明性、セキュリティ、ガバナンスに関する開放標準づくりに加わる。2つ目は、40超の組織との協力。3つ目は、成果を「Microsoft AI」「Microsoft Foundry」「Microsoft Copilot」に組み込むことだ。顧客は得られた証跡を、マイクロソフト製かどうかを問わず、自社のセキュリティ・コンプライアンスツールで使えるようにするとしている。
同社は、あらゆる組織がAIの動きを「見て(See)」「検証し(Verify)」「統制できる(Control)」べきだと位置づける。
マイクロソフトでセキュリティ部門を率いるHayete Gallot EVPは「すべてのモデルに透明性をもたらす。これは封じ込めをより賢く、より強力にするための重要な一歩だ」とコメントした。アドビのAanchal Gupta CSOは、AIエージェントが何にアクセスし、どう行動し、その行動をどう検証できるのかを明確に把握できることが必要だと述べた。KPMGインターナショナルのグローバルCISO、John Israel氏は「顧客はイノベーションと安全のどちらかを選ぶべきではない」と語っている。
では、マイクロソフトはなぜ、エージェントのID管理や封じ込めを進めたうえで、あえて「モデルの内側」まで第三者が確かめられる標準を求めるのか。第2段落では、同社自身が示したAI統制の死角と、標準づくりでなお残る論点を読み解く。
AI Transparency Initiativeの3原則
(出典:マイクロソフトの発表をもとに作成)
この記事の続き >>
・ID管理を整えても残る、AIをめぐる3つの問い
・モデルの自己申告を疑う証跡の設計と、乗り換えへの備え
・方針だけの発表で、まだ示されていないこと
・ID管理を整えても残る、AIをめぐる3つの問い
・モデルの自己申告を疑う証跡の設計と、乗り換えへの備え
・方針だけの発表で、まだ示されていないこと
今すぐビジネス+IT会員に
ご登録ください。


新規登録キャンペーン実施中
Amazonギフト券5,000円分
毎月抽選20名様にプレゼント
対象:期間中、上の「今すぐ登録(無料)」ボタンから
プレミアム会員にご登録いただいた方
すべて無料!今日から使える、
仕事に役立つ情報満載!
-
ここでしか見られない
2万本超のオリジナル記事・動画・資料が見放題!
-
完全無料
登録料・月額料なし、完全無料で使い放題!
-
トレンドを聞いて学ぶ
年間1000本超の厳選セミナーに参加し放題!
-
興味関心のみ厳選
トピック(タグ)をフォローして自動収集!
AIセキュリティのおすすめコンテンツ
Googleで見つけやすく

共有する
-
0
-
0
-
0
-
0
-
0
関連タグ
タグをフォローすると最新情報が表示されます
あなたの投稿

PR
PR
PR
