
- 会員限定
- 2026/11/12 08:50 掲載
Xen Orchestraに認証回避の重大欠陥、すでに悪用 管理者権限を奪われXCP-ngが危うい


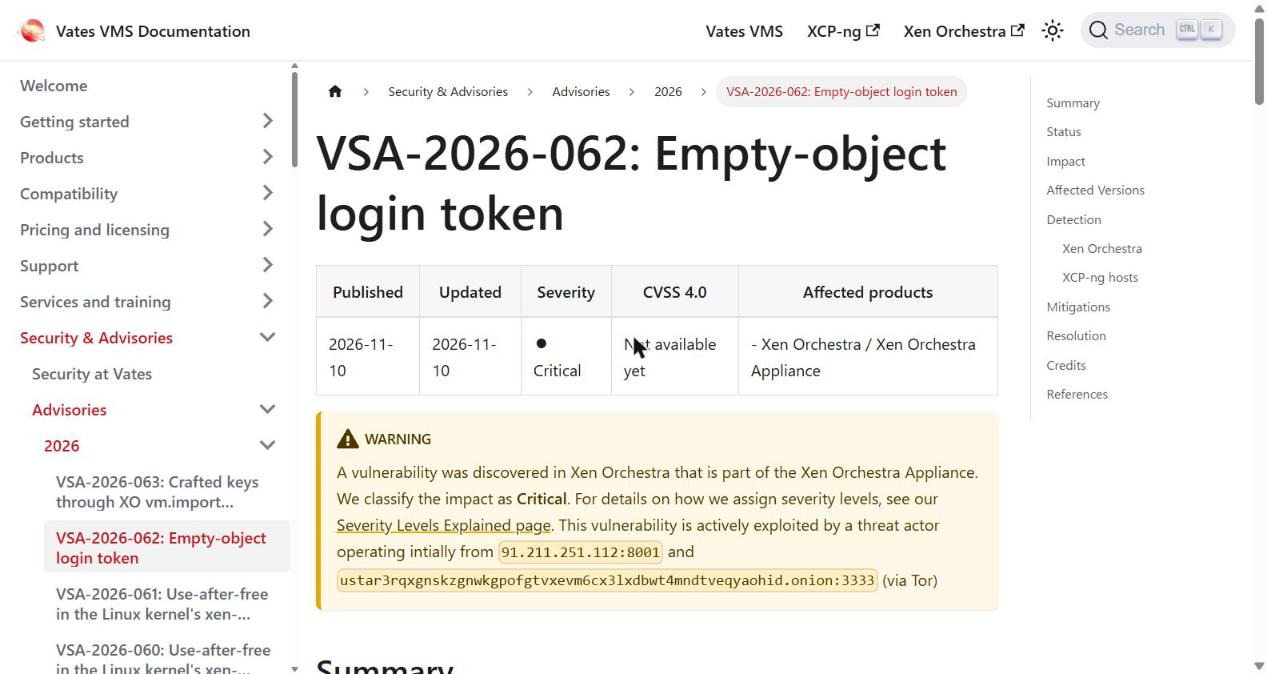
Vatesは11月10日、仮想化基盤の管理ツール「Xen Orchestra」に、認証を回避されて管理者権限を奪われる重大な脆弱性があると明らかにした。すでに悪用が確認されており、管理下のプールでのコード実行やXCP-ngノードのroot奪取につながる恐れがある。修正版を公開し、管理網への隔離や攻撃元の遮断も求めている。
(出典:Vates)
問題は、REST APIの認証でログイン用Cookieを処理する部分にある。不正な形式の値を受け取ると、トークンの照合が条件なしの検索として扱われ、最初に見つかった有効なトークンの持ち主として認証されてしまうという。攻撃者は認証なしで管理者として操作でき、管理下のプールでの任意のコード実行や、XCP-ngノードのroot権限の奪取につながる恐れがある。
影響を受けるのは、Xen Orchestra 6.9.2(stable)未満と6.10.1(latest)未満、およびXen Orchestra Appliance。修正はxo-server 5.213.1(latest)と5.211.2(stable)、Xen Orchestra 6.10.1と6.9.2で提供された。ソースからインストールした場合は、最新のmasterに更新する。
深刻度は「Critical」だが、CVSS 4.0のスコアは未算定で、CVE番号は未割り当てという。
悪用について、Vatesは攻撃者が当初、IPアドレス91.211.251.112のポート8001と、Torのonionアドレスから活動していたと説明した。ほかにも遮断すべきIPアドレスを一覧で公開している。ただし、これらの指標は今回の攻撃に限ったもので、見つからなくても侵害がなかったとは限らないとしている。
暫定策として、Xen Orchestraをインターネットに公開せず、管理用ネットワークに隔離するよう求めた。侵害が疑われる場合は、パスワードや各種の秘密情報をすべて更新したうえで、再インストールも検討するよう呼びかけている。
発見したのは、TDC NET SecurityのFilip Magic氏とChristoffer Olsen氏。
Xenをめぐっては、今月初めにもXenハイパーバイザー本体の脆弱性2件が明らかになっている。悪意のある仮想マシンが他の仮想マシンのメモリを読み書きできるもので、今回の件とは別の問題だ。
では、修正版に更新したあとも、なぜ「これで安全」とは言い切れないのか。背景には、侵入されても記録が残らないという特性と、公開された修正の中身がある。
Xen Orchestra脆弱性、対策の効き目と限界
(出典:Vatesのアドバイザリをもとに作成)
この記事の続き >>
・侵入してもログに残らない、検知の手がかりは通信の監視
・WAFで止めたつもりが迂回され得る理由
・更新後に確認すべき痕跡と、全更新が必要な秘密情報
・侵入してもログに残らない、検知の手がかりは通信の監視
・WAFで止めたつもりが迂回され得る理由
・更新後に確認すべき痕跡と、全更新が必要な秘密情報
今すぐビジネス+IT会員に
ご登録ください。


新規登録キャンペーン実施中
Amazonギフト券5,000円分
毎月抽選20名様にプレゼント
対象:期間中、上の「今すぐ登録(無料)」ボタンから
プレミアム会員にご登録いただいた方
すべて無料!今日から使える、
仕事に役立つ情報満載!
-
ここでしか見られない
2万本超のオリジナル記事・動画・資料が見放題!
-
完全無料
登録料・月額料なし、完全無料で使い放題!
-
トレンドを聞いて学ぶ
年間1000本超の厳選セミナーに参加し放題!
-
興味関心のみ厳選
トピック(タグ)をフォローして自動収集!
セキュリティ総論のおすすめコンテンツ
Googleで見つけやすく

共有する
-
0
-
0
-
0
-
0
-
0
関連タグ
タグをフォローすると最新情報が表示されます
セキュリティ総論の関連コンテンツ
あなたの投稿

PR
PR
PR
