
- 会員限定
- 2026/10/17 07:10 掲載
【保存版】WAFを入れても「他人の情報」が見える?API認可の盲点を暴く12の検証手順



WAFを導入していても、正規の利用者が他社のデータを閲覧・変更できてしまう──。その原因になり得るのが、APIの「認可」の不備だ。NICTが注意喚起したA2B攻撃を起点に、通信の防御と、データを操作する権限の判定との違いを整理する。さらに、3種類の利用者と4つの操作を組み合わせた独自の「12パターンの検証」を提示。403が返っても見落とせない確認点から、再発を防ぐ4つの実装原則まで、自社のAPIを点検する具体的な手順を解説する。
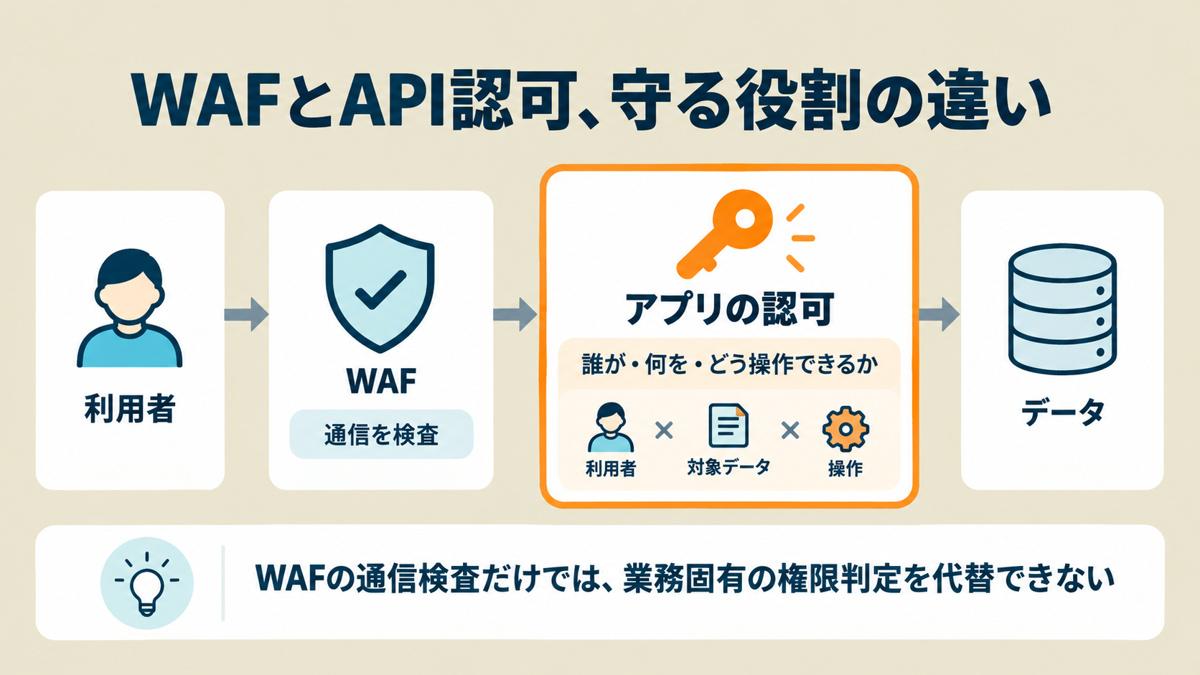
(本文をもとに生成AIで作成)
「WAF導入済み」でも漏れる?NICTが示したAPIの盲点
情報通信研究機構(NICT) は2026年10月13日、公開Androidアプリの解析結果を悪用し、接続先のバックエンドサーバを攻撃する「A2B攻撃」への注意喚起を公表した。脅威情報分析チームLETTICEが、国内で相次ぐ情報漏えい事案の原因の1つとして特定したという。攻撃者は、アプリを入手してサーバの接続先やAPI、つまりシステム同士が情報をやり取りする仕組みを調べる。その情報を手掛かりに、対象に合わせた攻撃を行う。画面に見せていない接続先も、アプリに含まれていれば秘密とは限らない。
ただし、A2B攻撃を認可不備だけの問題と捉えるのは早計だ。NICTの詳細説明 は、APIの認可不備に加え、SQLインジェクションなども点検対象に挙げている。個別事件の原因を、この発表だけで断定することもできない。
その中でも、企業の担当者が確かめたいのが「ログインした人なら、どのデータも操作できる」状態になっていないかだ。認証は「誰か」を確かめること。認可は「その人が、その案件を閲覧・変更してよいか」を判断すること。正規の利用者であっても、他社の案件を見る権限があるとは限らない。
WAF(Webアプリケーションファイアウォール)は通信を検査して攻撃を防ぐが、一般的な通信検査だけでは、案件の所有者や社内の担当範囲まで踏まえた認可判定を代替できない。API専用の検知機能を併用しても、業務上の権限を実装する責任は残る。
OWASPのAPI Security Top 10 2023 でも、データ単位の認可不備「BOLA」が第1位に挙がる。では、自社のAPIの穴を見つけるには、誰の権限で何を操作すればよいのか。まずは、3種類の利用者と4操作を組み合わせてみよう。
「12の認可テスト」で暴く、他人のデータが見える穴
検証には、実施権限のある環境とテストデータを使う。第三者の本番環境は対象にしない。架空の企業向けSaaSで、A社の本人が作成した案件101と、別のB社の案件201を用意する。本人、A社の閲覧担当者、B社の利用者で、それぞれ別の認証情報を使う。
今すぐビジネス+IT会員に
ご登録ください。
すべて無料!今日から使える、
仕事に役立つ情報満載!
-
ここでしか見られない
2万本超のオリジナル記事・動画・資料が見放題!
-
完全無料
登録料・月額料なし、完全無料で使い放題!
-
トレンドを聞いて学ぶ
年間1000本超の厳選セミナーに参加し放題!
-
興味関心のみ厳選
トピック(タグ)をフォローして自動収集!
ASM・CTEM・脆弱性診断・レッドチームのおすすめコンテンツ
関連タグ
タグをフォローすると最新情報が表示されます
あなたの投稿

PR
PR
PR
