
- 2026/11/05 16:55 掲載
ブラックボックス診断とは何かをわかりやすく解説 どんなメリットがある?


ブラックボックス診断とは、システムのソースコードや内部設計を確認せず、外部からの操作や応答を通じて脆弱性を探るセキュリティ診断の手法だ。2026年1~9月に公表された国内のサイバー攻撃による情報漏えい事案は前年同期比49%増。10月にはIPAも相次ぐ不正アクセスを受けて注意喚起を出した。自社のシステムにも、攻撃者が突ける弱点が潜んでいないか。ブラックボックス診断は攻撃者に近い視点で弱点を洗い出せる一方、検査できる範囲には限界もある。ホワイトボックス診断やグレーボックス診断との違い、適した利用場面、具体的な診断項目やメリット・デメリット、導入手順、費用・期間を比較する際のポイントまで解説する。
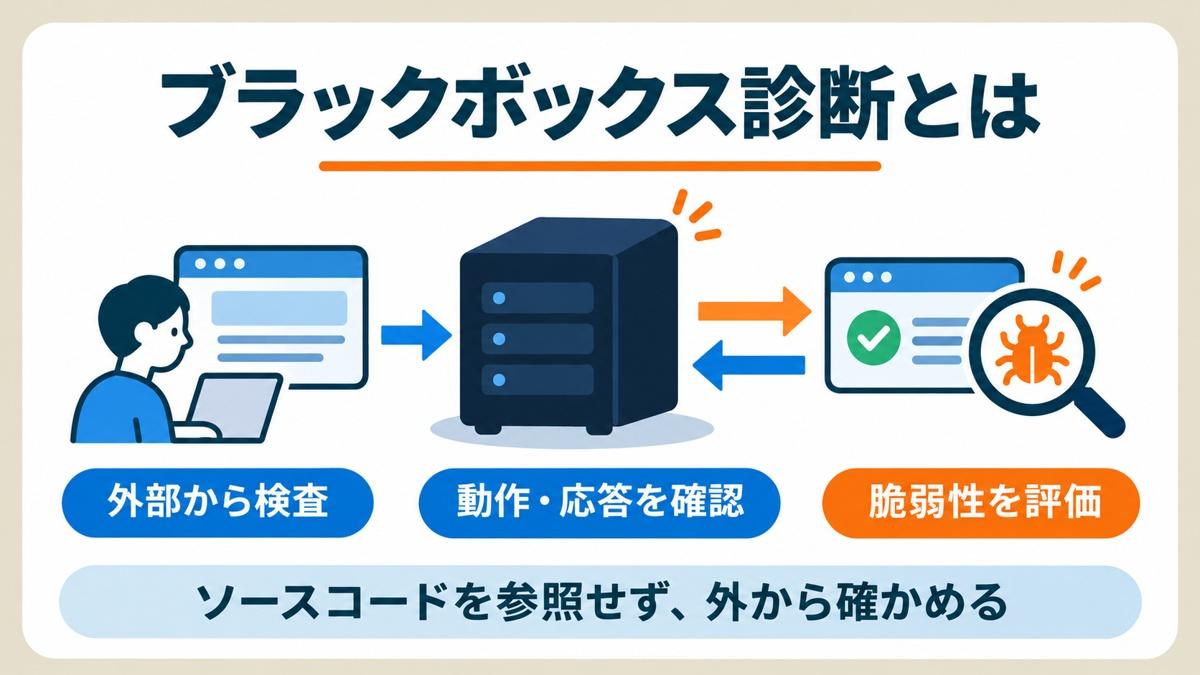
ブラックボックス診断とは
ブラックボックス診断とは、ソースコードなどの内部情報を使わず、外部からの入力と応答で脆弱性を調べるセキュリティ診断のこと。攻撃者と同じ外部の視点で検査する、いわゆるペネトレーションテストの一手法となる。具体的には、ログイン、検索、ファイル取得、APIなどに対し、合意した範囲で通常と異なる入力や操作を試すことになる。「外部から」は匿名利用に限らず、認証情報を受け取ってログイン後を調べる場合もある。
「ブラックボックステスト」との違い
品質保証でいうブラックボックステストは、内部実装を前提にせず、仕様どおりに動くかを確かめる機能テストのことで、同値分割や境界値分析などを使う。一方、本記事のブラックボックス診断は、情報漏えいや権限の逸脱など、悪用につながる弱点を探すセキュリティ診断のこと。入力と応答を見る点は共通するが、検証の目的が異なる。
診断対象:Webアプリケーション診断とプラットフォーム診断
| 分類 | 対象・確認内容 |
|---|---|
| Webアプリケーション診断 | 入力フォーム、認証、APIなど。リモートで行うことが多い。 |
| プラットフォーム診断 | サーバ、ミドルウェア、ネットワーク機器など。不要なポートやサービス、初期パスワード、古いバージョン、ファイアウォール設定など。 |
診断対象の分類を解説するベンダー資料でも、同社の説明では両者を区別している。Web診断が基盤の全検査を含むとは限らない。本記事では主にWebアプリケーションとAPIを扱う。
ホワイトボックス・グレーボックス診断との違い
方式の違いは、診断者に渡す情報の範囲である。OWASPのテストガイドとモバイル向けガイドも、この情報条件を整理している。| 方式 | 使う情報の目安 | 選ぶ場面と注意点 |
|---|---|---|
| ブラックボックス | 外部から確認できる入力・応答が中心 | コードを開示しにくい場合や外側からの検査に。発見・到達できない機能は漏れ得る |
| グレーボックス | アカウント、API仕様など部分的な情報 | 重要機能や権限別の検査に。共有する情報と対象範囲を合意する |
| ホワイトボックス | ソースコードや詳細設計などの内部情報 | 内部実装や処理の分岐まで調べたい場合に。資料の準備と専門的な解析が必要 |
発注担当者は目的を伝え、次を目安に選ぶ。どの方式も、すべての問題の発見を保証するものではない。
- 外部から侵入できるか:ブラックボックスを起点にする。
- 利用者間のデータ分離:権限別アカウントを渡すグレーボックスを選ぶ。
- 決済や認可ロジックの深い検証:ホワイトボックスを併用する。
- 予算が限られる場合:まずブラックボックスで調べ、リスクが高い箇所に内部情報を追加する。
DAST・SAST、ペネトレーションテストとの関係
DASTは稼働するアプリケーションへの動的検査、SASTは実行せずコードなどを調べる静的検査である。DASTは検査方式、ブラックボックスは使える情報の範囲を表し、同義ではない。内部情報を参考にDASTを行う場合もある。ツール診断と手動診断の比較
| 比較項目 | ツール診断 | 手動診断 |
|---|---|---|
| 得意分野 | 定型的な検査の反復 | 業務手順を踏まえた検証 |
| 苦手分野 | 業務ロジックや複雑な認可 | 大量の対象の反復確認 |
| 誤検知 | 結果の精査が必要 | 再現確認で絞り込むが誤判断はあり得る |
| 工数 | 自動化できるが設定・精査が必要 | 専門人材と検証工数が必要 |
ブラックボックス診断にも両者を組み合わせられる。キヤノンITソリューションズの解説によると、同社の説明ではペネトレーションテストは侵入を試みて影響を検証するものだ。脆弱性診断が弱点を探すのに対し、特定の侵入目標や被害に到達できるかを確かめる目的で設計され、ブラックボックスの情報条件でも実施できる。
何が分かる?診断項目と模擬診断の流れ
| 項目 | 確認する問題 | 想定される影響 |
|---|---|---|
| SQLインジェクション | 入力を通じてデータベースへの命令が不正に変化しないか | 情報の不正取得・改ざん |
| クロスサイトスクリプティング(XSS) | 入力などを経由して意図しないスクリプトが実行されないか | 利用者のブラウザー上での不正な処理 |
| 認証・認可 | 本人確認や利用者ごとのアクセス制御に不備がないか | なりすまし・他者の情報の閲覧 |
| 設定上の問題 | 不要な情報の露出や不適切な設定がないか | 情報漏えい・攻撃の手がかりの提供 |
検査項目は契約ごとに異なる。認可の詳しい確認点は、「API認可の盲点」記事も参照したい。
例:認可の不備を調べる流れ
以下は説明用の想定例であり、実在企業の事故や実測結果ではない。許可された検証環境に、取引先A・Bのアカウントと架空の請求書を用意する。
- ・取引先Aでログインし、Aの請求書を開く。
- ・「請求書取得(ID=A用)」という擬似表記のリクエストを確認する。
- ・Aの権限のまま、IDを検査用に用意した取引先Bのものへ変える。
- ・サーバの応答を確認し、Bのデータ取得が拒否されるかを調べる。
画面にリンクがなくても、サーバ側の認可がなければ取得を許す可能性がある。ログイン不可、データ不足、API未到達で検査が成立しなかった場合は、「異常なし」と「未検査」を分けて記録する。
報告書の読み方
次表は記載項目を示す架空の例であり、実物の報告書ではない。【要取材:診断事業者の報告書サンプル】を入手後に差し替える。
| 項目 | 記載例(架空) |
|---|---|
| 指摘名 | 請求書取得時の認可不備 |
| 深刻度 | 【要確認:影響と評価基準に基づき判定】 |
| 対象URLまたは機能 | 請求書取得API(検証環境) |
| 使用した権限 | 取引先Aの一般利用者 |
| 再現手順の概要 | Aでログインし、検査用のBの請求書IDを指定 |
| 影響 | 他の取引先の請求書を閲覧できる想定 |
| 修正方針 | サーバ側で利用者と請求書の所属を照合 |
| 未検査の有無 | 削除・更新操作は対象外(未検査) |
ブラックボックス診断のメリットと限界
| メリット | 限界 |
|---|---|
| 攻撃者に近い視点で検査できる | 到達できない機能は検査できない |
| ソースコードを開示しなくてよい | 内部の分岐や実装の不備を見落としうる |
| 稼働中の環境の設定ミスも確認できる | 結果は診断時点の範囲と権限に左右される |
「指摘ゼロ=安全」ではない。確認できた範囲と残るリスクを整理し、内部解析や追加検査の必要性を判断する。
IPA公開の「脆弱性診断内製化ガイド」は、ツール診断の効率性と、誤検知や業務ロジック固有の問題を見逃すリスクを挙げている。同資料は中核人材育成プログラムの成果物であり、個別製品の性能保証ではない。
Takumi byGMOの公式資料によると、同社の説明では診断による負荷やデータの作成・更新・削除が起こり得るため、独立した検証環境を推奨している。発注時は外部連携やデータ操作を制限し、検証環境と本番の認証・設定・データ構造の差も把握する。
ブラックボックス診断の導入手順・費用・期間
対象と実施条件を合意し、環境を準備して診断、修正、再診断へ進む。外部サービスや共有基盤に及ぶ検査は関係者と調整し、実施時間、負荷上限、停止条件を決める。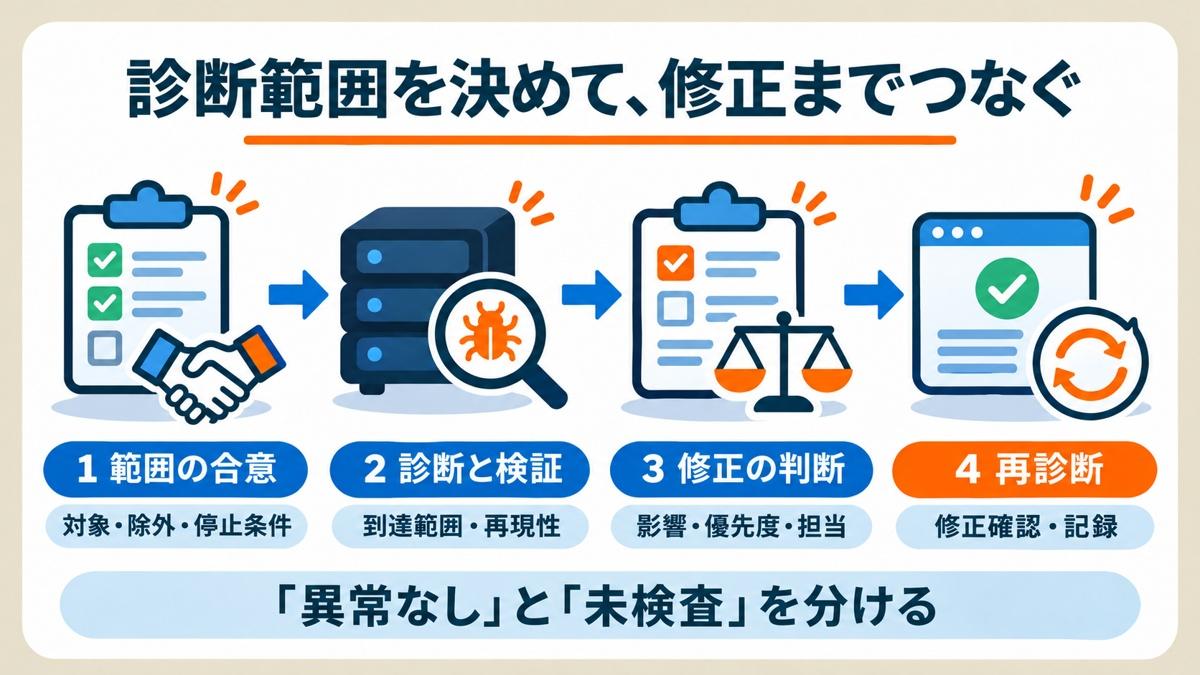
発注前チェックリスト
- □ 守りたいデータと重要業務を整理した
- □ 対象範囲と除外範囲を決めた
- □ 権限別のテストアカウントとテストデータを用意した
- □ 注文・メール送信など外部への影響がある操作の扱いを決めた
- □ 緊急連絡先と停止判断の担当者を決めた
費用・期間を比較する確認表
費用・期間は規模、認証、手動検査、報告・再診断の条件で変わる。課金単位をそろえ、実検査の日数と準備から再診断までの全体日程を分けて比較したい。【要確認:公開料金表からの相場】
| 確認項目 | 見積もり・契約で確認する内容 |
|---|---|
| 対象と数量 | URL・画面・API・IPなどの数え方、対象外の一覧、権限別の範囲 |
| 検査方法 | 自動ツールと手動の範囲、業務ルールや認可の検査内容 |
| 日程 | 準備・実検査・報告の各期間、修正後の再診断日、公開までの余裕 |
| 成果物 | 再現条件・影響・修正方針、未検査箇所の記載、報告会の有無 |
| 再診断と追加費用 | 回数・対象・申込期限、対象追加や日程変更時の料金 |
診断会社の選び方
- 報告書サンプルを開示しているか
- 手動検査の対象と深さが明示されているか
- 再診断の対象・期限・追加料金が明確か
- 診断員とレビュー担当の体制、経験を確認できるか
- 検証環境・本番環境のどちらで行うか明確か
よくある質問
ブラックボックス診断とブラックボックステストの違いは?品質保証のブラックボックステストは、内部実装を前提にせず仕様どおりの動作を確認する。本記事のブラックボックス診断は、入力と応答から悪用につながる弱点を探すセキュリティ診断であり、目的が異なる。
ブラックボックス診断だけで十分か?
十分かどうかは守るデータと目的による。到達できない機能や内部の分岐は見落とし得るため、指摘ゼロでも安全の証明にはならない。重要な認可や決済処理は、内部情報の提供やコード解析を組み合わせたい。
ペネトレーションテストとどう違う?
脆弱性診断が弱点の発見を目的とするのに対し、ペネトレーションテストは特定の侵入目標や被害への到達可能性を検証する。ブラックボックスは使える情報の条件であり、ペネトレーションテストにも適用できる。
本番環境で実施してもよいか?
実施は可能だが、負荷やデータ変更、外部送信の影響を事前に評価する必要がある。対象、時間帯、停止条件、連絡体制を合意し、検証環境の利用も検討する。検証環境を使う場合は本番との差を記録して評価する。
まとめ
ブラックボックス診断は、外部から確認できる弱点を見つけ、修正につなげる手法だ。指摘の有無だけでなく、検査範囲と未検査箇所を確認し、必要な追加検証と再診断を行いたい。外部公開IT資産の把握にはアタックサーフェスマネジメント(ASM)もあり、個々のシステムの診断と目的に応じて使い分ける。ASM・CTEM・脆弱性診断・レッドチームのおすすめコンテンツ
Googleで見つけやすく

共有する
-
0
-
0
-
0
-
0
-
0
関連タグ
タグをフォローすると最新情報が表示されます
ASM・CTEM・脆弱性診断・レッドチームの関連コンテンツ
あなたの投稿

PR
PR
PR
