新規会員登録再開のお知らせ

新規会員登録を9月14日9:30より再開いたしました。ログアウト状態になっている方はお手数ですが再度ログインをお願いいたします。

  • 2026/10/08 20:00 掲載

ローソンで215万件超の個人情報漏えい アプリへの不正アクセスが原因

ローソンID・ローソンアプリ予約への不正侵入が発覚

会員(無料)になると、いいね!でマイページに保存できます。
ローソンは2026年10月8日、同社が運営するアカウントサービスに対する外部からの不正アクセスにより、215万件を超える顧客の個人情報が漏えいしたと発表した。対象となるのは共通アカウントのローソンIDと催事向けのローソンアプリ予約を利用する顧客であり、現時点で情報の不正利用などの二次被害は確認されていない。
ローソンで215万件超の個人情報漏えい アプリへの不正アクセスが原因の画像
(Photo/Shutterstock.com/TYAK FACTORY)
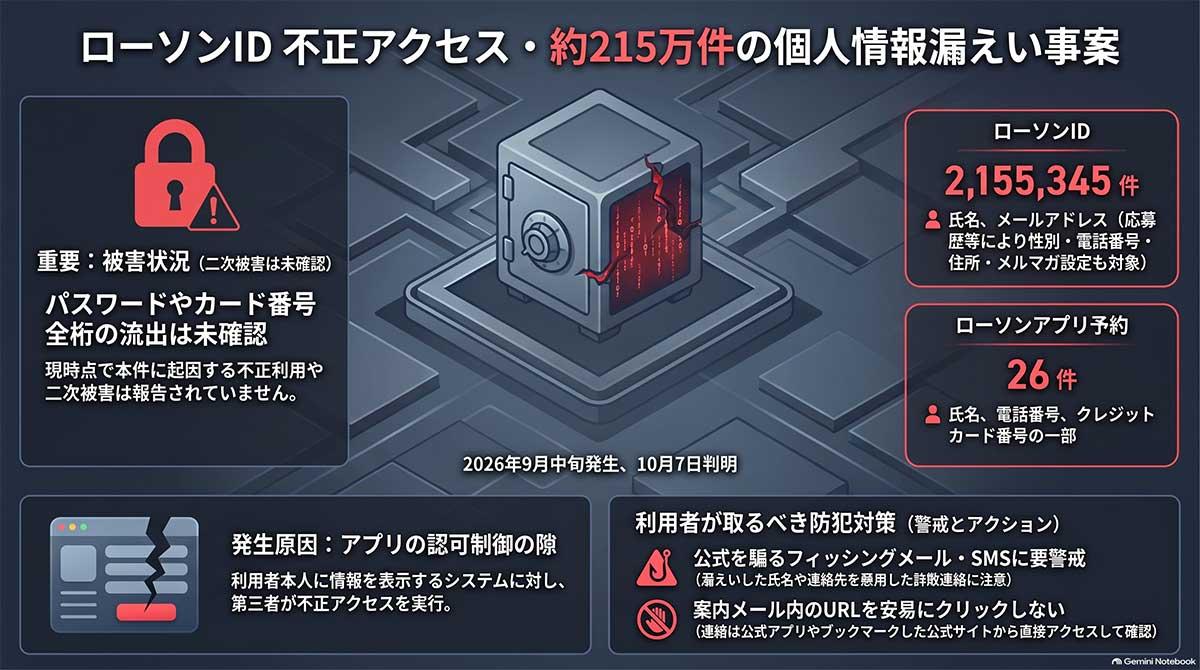
 不正アクセスは2026年9月中旬に発生した。ローソンが10月7日に実施した社内システムの定期調査によって、9月12日から14日にかけてローソンIDへ、同月17日にはローソンアプリ予約への侵入の痕跡がそれぞれ確認された。翌8日に同社は事態を公表し、個人情報保護委員会への報告を完了している。 漏えいした情報のうち、ローソンIDに関するものは215万5345件に上る。流出したデータには利用者の氏名とメールアドレスが含まれており、過去のキャンペーン応募時などに登録した利用者に限っては性別や電話番号、住所なども対象となった。

 また、ローソンアプリ予約における漏えい件数は26件であり、氏名や電話番号に加えてクレジットカード番号の一部が流出した。顧客のパスワードに関する流出は確認されていない。 原因についてローソンは、アプリ上で利用者本人に情報を表示するためのセキュリティー機構が第三者による不正アクセスを受けたと説明している。外部からシステムが不正に利用されたことで、情報が取得できる状態になっていた。同社では9月下旬にも社内メールサーバーが第三者に悪用されて大量の不審メールが外部へ送信される事案が起きていたが、今回の漏えい事案との直接的な関連は確認されていない。
画像
【図版付き記事はこちら】ローソン、不正アクセスで215万件超の個人情報漏えい(図版:ビジネス+IT)
  事態の発覚後、ローソンは不審な接続元の通信を直ちに遮断し、被害拡大を防ぐためにアプリからの予約機能を一時停止する措置を講じた。漏えいの対象となった顧客に対しては、専用のアドレスから個別に電子メールを送信して注意を呼びかけている。停止中の予約機能については、セキュリティー対策や監視体制を強化した上で10月中旬の再開を予定している。 国内では同時期に第一興商やタイムズモビリティなどでも大規模な情報漏えい事案が相次いで表面化している。こうした状況を受け、政府は10月8日に関係省庁会議を初開催し、政府一丸となって対策を進める方針を示した。

Googleで見つけやすく

評価する

いいね!でぜひ著者を応援してください

  • 0

会員(無料)になると、いいね!でマイページに保存できます。

共有する

  • 0

  • 0

  • 0

  • 0

  • 0

関連タグ タグをフォローすると最新情報が表示されます
あなたの投稿

    PR

    PR

    PR

処理に失敗しました

投稿したコメントを
削除しますか?

あなたの投稿コメント編集

通報

このコメントについて、
問題の詳細をお知らせください。

ビジネス+ITルール違反についてはこちらをご覧ください。

通報

報告が完了しました

コメントを投稿することにより自身の基本情報が
本メディアサイトに公開されます

基本情報公開時のサンプル画像
報告が完了しました

「」さんのブロックを解除しますか?

ブロックを解除するとお互いにフォローすることができるようになります。

ブロック

さんはあなたをフォローしたりあなたのコメントにいいねできなくなります。また、さんからの通知は表示されなくなります。

さんをブロックしますか?

ブロック

ブロックが完了しました

ブロック解除

ブロック解除が完了しました

機能制限のお知らせ

現在、コメントの違反報告があったため一部機能が利用できなくなっています。

そのため、この機能はご利用いただけません。
詳しくはこちらにお問い合わせください。

ユーザーをフォローすることにより自身の基本情報が
お相手に公開されます

基本情報公開時のサンプル画像

