
- 会員限定
- 2026/10/22 06:00 掲載
【高市総理も注意喚起】インターネット崩壊危機?PHP重大脆弱性でWebサイト緊急停止
世界のWebサイトの約7割で利用、国内サービスも緊急メンテナンス


世界のWebサイトの7割が利用するプログラミング言語「PHP」において深刻度「緊急」とされる重大な脆弱性2件が公表され、日本時間2026年10月21日に修正プログラムが緊急公開された。企業やオンラインショップ、個人のブログなどに広く利用されるWordPressから、オンライン辞書のWikipedia、政府系や教育機関で利用されるNextcloudなど、世界のWebサイトやサービスの約7割で利用されており、国内でもさくらインターネット、pixiv、ニコニコ動画など多数のサービスが脆弱性対応のための緊急メンテナンスとして一時サービス停止に追い込まれた、高市早苗首相もXにて対応を呼びかける異例の事態となっている。
世界のWebサイトの7割で使われるPHPに緊急脆弱性2件発覚、インターネット混乱
PHPのセキュリティチームは10月20日、2件の重大脆弱性を修正する特別リリースを翌21日14時(協定世界時、日本時間23時)に公開すると予告し、利用者に事前準備を求めた。その後、21日にPHP 8.5.12、8.4.27、8.3.36、8.2.35を公開した。きっかけの一つは、予定された情報公開より前に米Hacker Newsへ寄せられた投稿だった。そこで脆弱性の存在が広まり、関係者は開示と修正作業を急いだ。公式による危険度の評価は「CVSS v4.0」で「9.2」。CVSSは脆弱性の深刻さを数値化する共通指標で、9.2は最高区分の「緊急」に該当する。
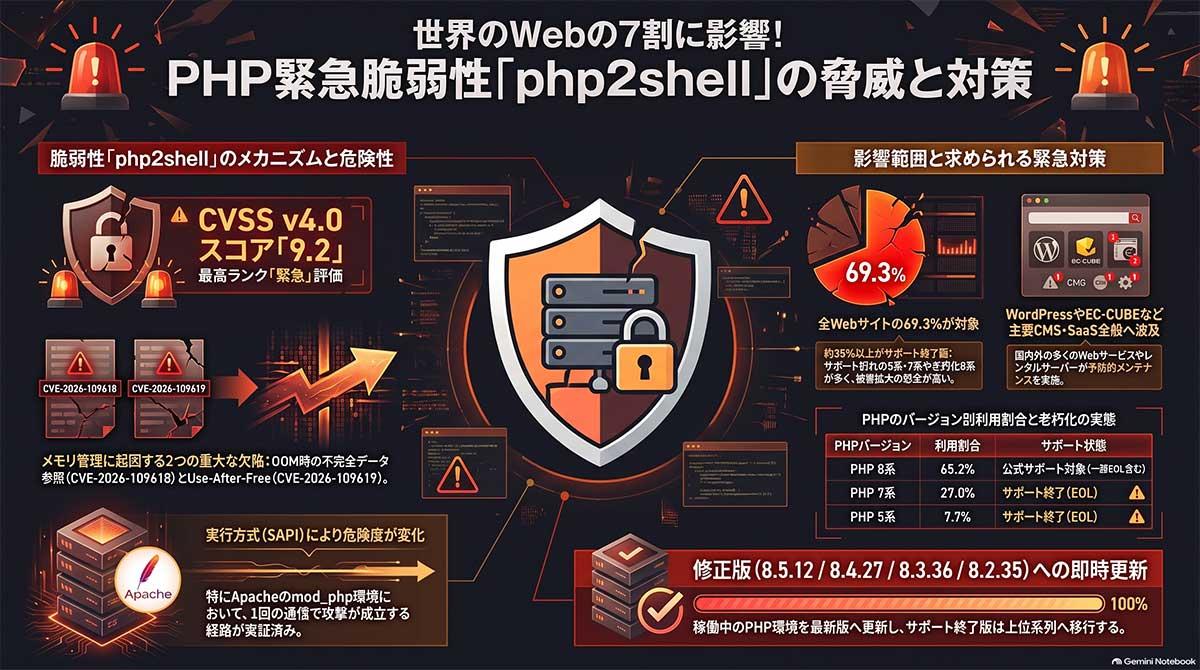
【図版付き記事はこちら】世界のインターネット崩壊危機?PHPに緊急脆弱性2件発覚でWebサイト緊急停止(図版:ビジネス+IT)
特にApacheとPHPを一体で動かすmod_phpでは、アプリケーションの処理開始前に、認証不要のHTTPリクエストから攻撃が成立する経路が実証されている。ただし全てのサイトが「1回の通信で乗っ取られる」わけではない。PHP-FPMなどでは別の条件が必要で、実際の危険性は構成や稼働中のアプリケーションによって異なる。
W3Techsの2026年10月の集計では、サーバー側言語を判別できたWebサイトの69.3%でPHPが使われている。PHP使用サイトのバージョン構成は8系65.2%、7系27.0%、5系7.7%。少なくとも7系と5系を合わせた約35%がサポート終了済みの系列を使っている。8系にもサポート終了済みの8.0、8.1が含まれるため、老朽化の実態はさらに深刻だ。
影響はWordPress、EC-CUBE、Nextcloudなど、PHP上で動く各種システムに及ぶ。ただしPHPを利用する全サイトが同じ条件で攻撃可能という意味ではない。対象となるのは脆弱なPHPを使う環境であり、WebサーバーとPHPをつなぐ実行方式「SAPI」によって攻撃の成立条件は変わる。Apacheのmod_phpに加え、PHP-FPM、php-cgi、LiteSpeedなども点検が必要だ。
日本でもニコニコ、pixiv、さくらインターネットなどが緊急メンテナンス、高市総理も異例の対応呼びかけ
日本国内では21日午後から、BASE、コドモン、pixiv、ニコニコ、ゲーム各社、さくらインターネットなどがサービスの全部または一部を停止し、緊急メンテナンスに入った。企業ごとに停止理由の説明は異なるが、BASEやコドモンなどはPHP脆弱性への対応を明示。財務省も関連するWebコンテンツを一時停止した。
今すぐビジネス+IT会員に
ご登録ください。
すべて無料!今日から使える、
仕事に役立つ情報満載!
-
ここでしか見られない
2万本超のオリジナル記事・動画・資料が見放題!
-
完全無料
登録料・月額料なし、完全無料で使い放題!
-
トレンドを聞いて学ぶ
年間1000本超の厳選セミナーに参加し放題!
-
興味関心のみ厳選
トピック(タグ)をフォローして自動収集!
ASM・CTEM・脆弱性診断・レッドチームのおすすめコンテンツ
Googleで見つけやすく

共有する
-
0
-
0
-
0
-
0
-
0
関連タグ
タグをフォローすると最新情報が表示されます
ASM・CTEM・脆弱性診断・レッドチームの関連コンテンツ
あなたの投稿

PR
PR
PR
