
- 会員限定
- 2026/11/03 00:06 掲載
更新済みでも破られたイバンティVPN、米CISAが悪用確認の2件を追加…自社は大丈夫か


イバンティは、VPN製品「Connect Secure」で連鎖して悪用された脆弱性のうち、権限昇格とファイルアップロードの2件を修正した新版を10月29日に公開した。米CISAは翌30日にこの2件を悪用確認済み脆弱性カタログに追加している。完全パッチ済みの機器でも攻撃されたと報じられ、更新しただけでは安心できない状況が続く。
(出典:イバンティ)
米サイバーセキュリティ・インフラストラクチャセキュリティ庁(米CISA)は10月30日、この2件を悪用が確認された脆弱性のカタログ(KEV)に追加した。KEVは、実際に悪用が確認された脆弱性を同庁が一覧にしたもので、米連邦政府機関には期限までの対応が求められる。
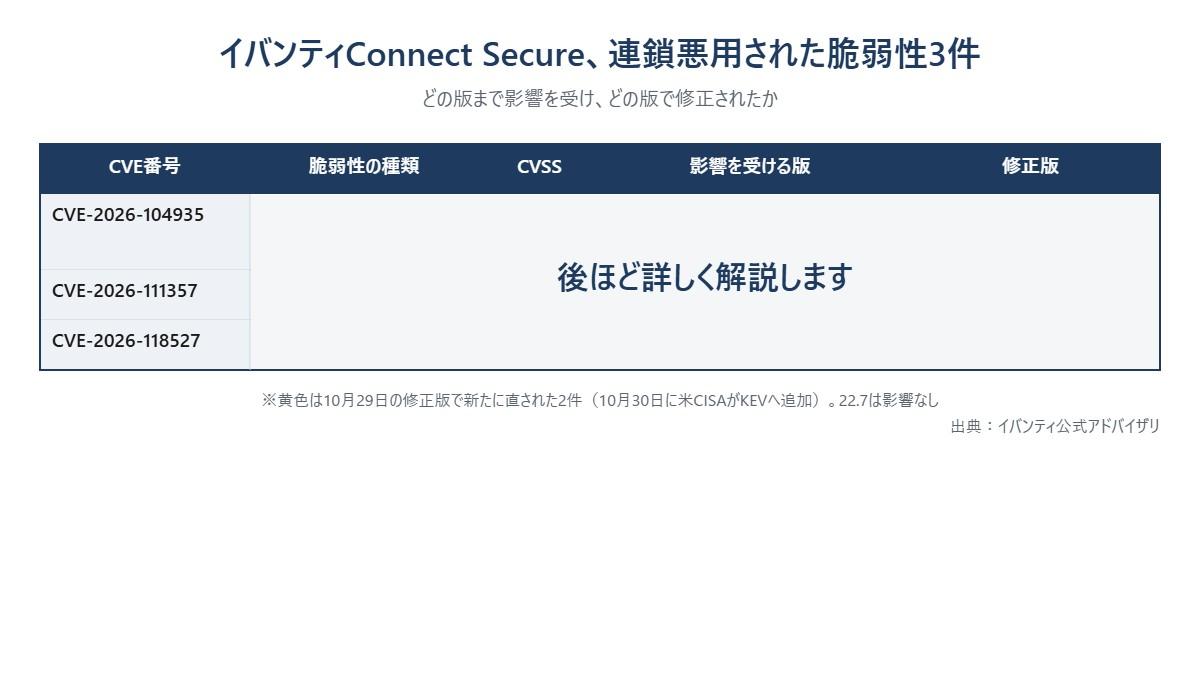
イバンティの公式アドバイザリによると、問題の脆弱性は全部で3件ある。残る1件は、認証バイパスと任意コマンド実行の「CVE-2026-104935」(CVSSスコア8.6)で、3件を連鎖させた悪用が限定的な顧客で確認されているという。
CVE-2026-104935の影響を受けるのは、25.1.1.1以前、25.1.2.2以前、22.8R2.4以前の版だ。修正版は25.1.1.2、25.1.3.0および25.1.3.1、22.8R2.5である。
今回の2件は、25.1.1.2以前と22.8R2.5以前が影響を受ける。修正版は25.1.1.3と22.8R2.6となる。最初の脆弱性の修正版へ更新済みでも、今回の2件の影響を受ける版が残る点には注意が必要だ。22.7は影響を受けない。
なお、22.7と22.8は2027年1月31日にサポートが終了する予定だ。
11月2日には、BleepingComputerなどが、完全にパッチを適用した機器でも攻撃を受けたと報じた。報道は、悪用が修正済みとされる版にも及んでいたことを示している。
では、更新したはずの機器は、なぜ破られたのか。背景には、検知ツールの目をすり抜けたとされる手口と、ネットに公開されたままの機器の数がある。
イバンティConnect Secure、連鎖悪用された脆弱性3件
(出典:イバンティ公式アドバイザリをもとに作成)
この記事の続き >>
・「更新済み」の機器が破られた理由と、検知ツールの盲点
・狙われた認証情報と、VPNの先で失うもの
・5,000台超が公開されたままの現実と、11月13日の期限
・「更新済み」の機器が破られた理由と、検知ツールの盲点
・狙われた認証情報と、VPNの先で失うもの
・5,000台超が公開されたままの現実と、11月13日の期限
今すぐビジネス+IT会員に
ご登録ください。
今だけ毎月当たる!ずっと無料の会員登録キャンペーン

ビジネス+ITプレミアム会員(無料)に登録すると
抽選で毎月20名様に
Amazonギフト券 5,000円分 当たる!
プレミアム会員に登録する(ずっと無料) キャンペーン詳細・応募条件を見る※この表示が出ている方は自動的にキャンペーンにエントリーされます。特典送付時にビジネス+ITプレミアム会員を継続し、メールマガジン購読設定をオンにしていることが条件です。その他の条件は詳細をご覧ください
すべて無料!今日から使える、
仕事に役立つ情報満載!
-
ここでしか見られない
2万本超のオリジナル記事・動画・資料が見放題!
-
完全無料
登録料・月額料なし、完全無料で使い放題!
-
トレンドを聞いて学ぶ
年間1000本超の厳選セミナーに参加し放題!
-
興味関心のみ厳選
トピック(タグ)をフォローして自動収集!
ネットワークセキュリティ・VPNのおすすめコンテンツ
Googleで見つけやすく

共有する
-
0
-
0
-
0
-
0
-
0
関連タグ
タグをフォローすると最新情報が表示されます
あなたの投稿

PR
PR
PR
