
- 会員限定
- 2026/11/06 12:42 掲載
OpenSSH緊急修正 パスワード無効のアカウントに入られる欠陥 Alpineは自社も対象か


OpenSSHの開発チームは11月5日、緊急版「10.6p2」を公開した。musl libcを採用するLinuxで、PAMを無効にしてビルドしたsshdにパスワード認証の迂回(うかい)が見つかったためだ。パスワード認証を無効にしたアカウントでも、長いパスワードでログインできるという。Alpine Linuxも緊急更新を出した。
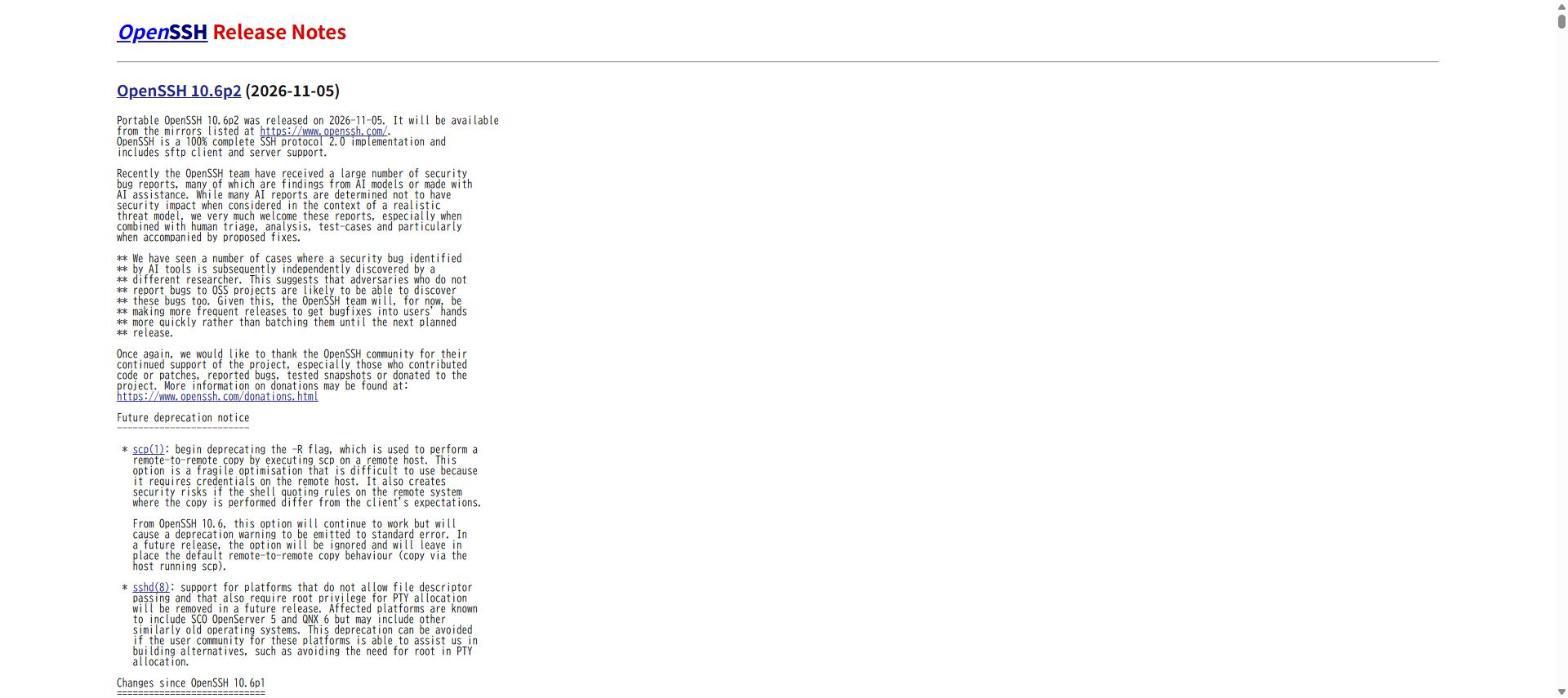
(出典:OpenSSH)
OpenSSH 10.6p2のリリースノートによると、この欠陥の根本原因はsshdの外にあるものの、sshdを経由して悪用できる状態だった。そこで、sshd側で回避できるようにしたという。発見者はセキュリティ企業Wakefieldの研究者Ozgun Kultekin氏としている。
CSO Onlineによると、この欠陥は「*sshole」と呼ばれ、CVE-2026-123158が割り当てられている。パスワード認証を無効にしたアカウントでも、257~1,024文字ほどの長いパスワードを送ると、SSHでログインできてしまう。
影響を受けるのは、glibcではなくmuslを使うLinuxだ。代表例はAlpine Linuxで、バージョン3.18.11~3.24.3の公式クラウドイメージが該当する。一部の組み込みLinuxも対象になり得る。一方、Debian、Ubuntu、Fedoraは影響を受けないという。
悪用には、muslを使うLinuxでOpenSSHをPAMなしでビルドしていること、パスワード認証を許可していること、攻撃者がパスワードを無効にしたアカウントの名前を知っていること、システム上に実際のパスワードを持つ正規アカウントがあることなどの条件が重なる必要がある。Alpineの標準ビルドは、この条件を満たすとされる。
Alpineも、緊急のopensshパッケージ更新を公開した。更新できない場合の回避策は、OpenSSHの設定でパスワード認証を無効にし、鍵認証へ切り替えることだ。現時点で、実際の攻撃は確認されていないという。
では、この欠陥はなぜ約10年も見つからなかったのか。背景には、年をまたいで入った複数の仕様変更の重なりと、被害の有無を調べるための具体的な手がかりがある。
OpenSSH欠陥「*sshole」を生んだ3つの変更
(出典:CSO Onlineの報道をもとに作成)
この記事の続き >>
・10年潜んだ穴、3つの変更が重なった経緯
・Alpineが示した「侵害を前提にした」対処
・ログで探すべき「Accepted password」の痕跡
・10年潜んだ穴、3つの変更が重なった経緯
・Alpineが示した「侵害を前提にした」対処
・ログで探すべき「Accepted password」の痕跡
今すぐビジネス+IT会員に
ご登録ください。
今だけ毎月当たる!ずっと無料の会員登録キャンペーン

ビジネス+ITプレミアム会員(無料)に登録すると
抽選で毎月20名様に
Amazonギフト券 5,000円分 当たる!
プレミアム会員に登録する(ずっと無料) キャンペーン詳細・応募条件を見る※この表示が出ている方は自動的にキャンペーンにエントリーされます。特典送付時にビジネス+ITプレミアム会員を継続し、メールマガジン購読設定をオンにしていることが条件です。その他の条件は詳細をご覧ください
すべて無料!今日から使える、
仕事に役立つ情報満載!
-
ここでしか見られない
2万本超のオリジナル記事・動画・資料が見放題!
-
完全無料
登録料・月額料なし、完全無料で使い放題!
-
トレンドを聞いて学ぶ
年間1000本超の厳選セミナーに参加し放題!
-
興味関心のみ厳選
トピック(タグ)をフォローして自動収集!
ネットワークセキュリティ・VPNのおすすめコンテンツ
Googleで見つけやすく

共有する
-
0
-
0
-
0
-
0
-
0
関連タグ
タグをフォローすると最新情報が表示されます
あなたの投稿

PR
PR
PR
