
- 会員限定
- 2026/11/10 13:14 掲載
iPhoneが操作なしでペアリングされる恐れ、アップルがiOS 27.2.1で9件の脆弱性を修正


アップルは11月9日(米国時間)、iPhone向けの「iOS 27.2.1」とiPad向けの「iPadOS 27.2.1」を公開した。BluetoothやiMessage(メッセージ)、AirPlayなどに関する9件の脆弱性を修正したという。悪意ある機器が操作なしでペアリングを確立できる恐れのある問題などが含まれ、iPhone 11以降が対象となる。
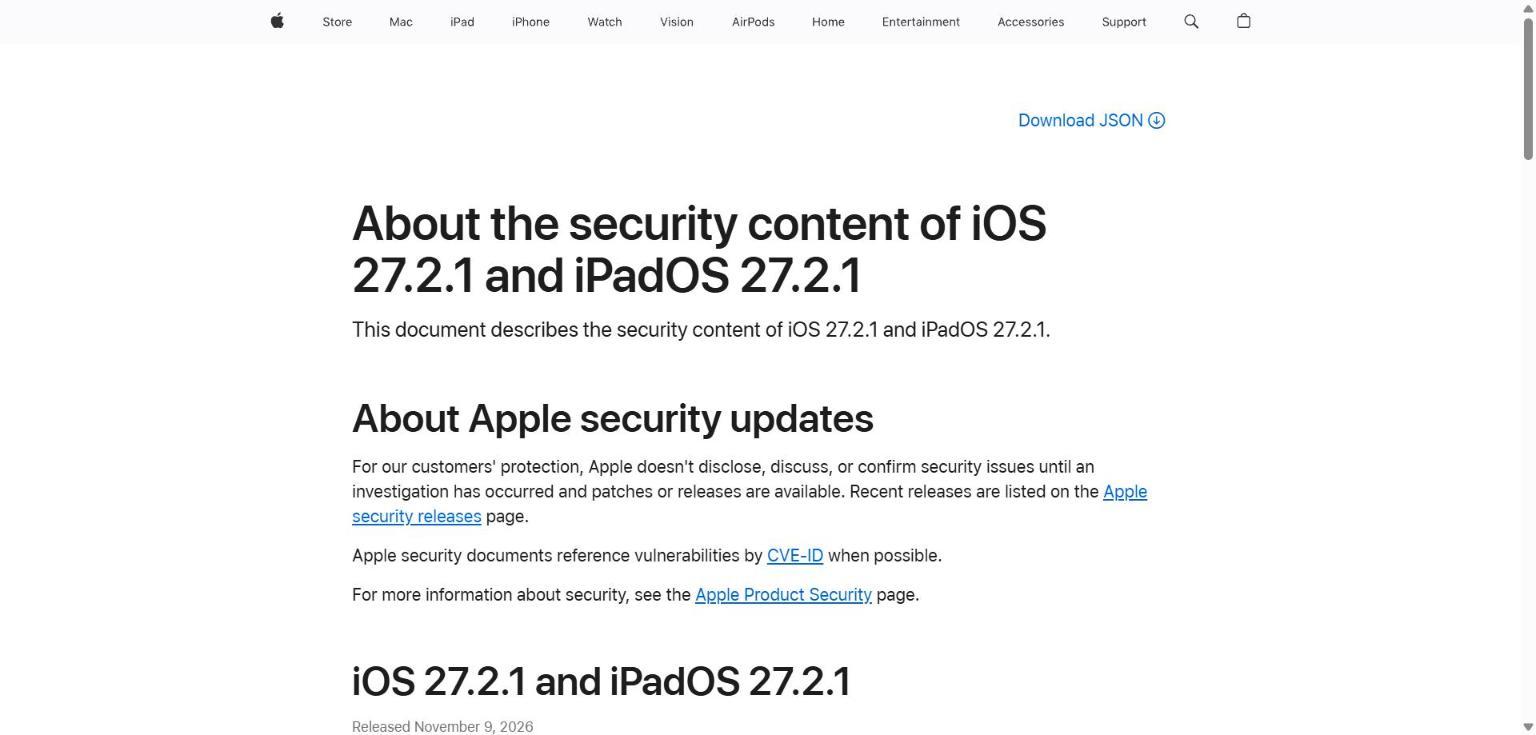
(出典:アップル)
Bluetoothのペアリングに関する修正が目立つ。CoreUtilsの「CVE-2026-113965」は、悪意あるBluetooth機器が、ユーザーの操作なしでペアリングを確立できる恐れがあった問題だ。同じCoreUtilsの「CVE-2026-113964」では、Bluetoothの圏内にいる攻撃者が、ペアリングコードの試行回数の制限を回避し、操作なしでペアリングできる恐れがあった。AirPlayの「CVE-2026-113968」とrapportdの「CVE-2026-113969」も、ペアリングコードの試行回数の制限を回避される恐れに関するもので、後者は同じネットワーク上の攻撃者が対象という。
メッセージ機能では2件を修正した。「CVE-2026-113961」は、リモートの攻撃者がiMessageのグループチャットに参加し、そのメッセージを受信できる恐れがあった問題。「CVE-2026-113960」は、グループに追加されたユーザーが、参加前に送られたメッセージを読める恐れがあった問題で、脆弱なコードを取り除いて対処したという。
このほか、Bluetoothの「CVE-2026-113970」は、Bluetoothの圏内にいる攻撃者がプロセスのメモリーを破壊できる恐れがあった問題。brotliの「CVE-2026-111497」は、細工された入力を処理するとメモリー破損を招く恐れがあった問題。App Intentsの「CVE-2026-113963」は、アプリが機微なユーザーデータにアクセスできる恐れがあった問題で、外部の研究者が報告した。公式ページには、これらの問題の悪用が確認されたとの記述はない。
同じ11月9日には、別系統のOS向けの「iOS 26.7.3」「iPadOS 26.7.3」「iOS 18.7.12」「iPadOS 18.7.12」と、Mac向けの「macOS Golden Gate 27.2.1」「macOS Tahoe 26.7.3」も公開された。アップルは、調査が完了し、修正版が提供されるまでは、セキュリティ上の問題を公表、議論、確認しない方針だとしている。
では、同じ日に公開された5本の更新のうち、公式ページを突き合わせると最も中身が異なるのはどれか。
更新ごとに修正の件数も項目も食い違っており、MDMで端末を管理する情報システム部門が見落としやすい差がある。
アップルの5本の更新、修正の中身の違い
(出典:アップル公式ページをもとに作成)
この記事の続き >>
・iOS 27.2.1だけに載る、アプリが機微データに触れる恐れの修正
・iPhone XS/XR向け更新にだけ載る、ロック画面のペアリング問題
・MDMで管理する端末、OSの世代ごとに変わる更新の優先順位
・iOS 27.2.1だけに載る、アプリが機微データに触れる恐れの修正
・iPhone XS/XR向け更新にだけ載る、ロック画面のペアリング問題
・MDMで管理する端末、OSの世代ごとに変わる更新の優先順位
今すぐビジネス+IT会員に
ご登録ください。
今だけ毎月当たる!ずっと無料の会員登録キャンペーン

ビジネス+ITプレミアム会員(無料)に登録すると
抽選で毎月20名様に
Amazonギフト券 5,000円分 当たる!
プレミアム会員に登録する(ずっと無料) キャンペーン詳細・応募条件を見る※この表示が出ている方は自動的にキャンペーンにエントリーされます。特典送付時にビジネス+ITプレミアム会員を継続し、メールマガジン購読設定をオンにしていることが条件です。その他の条件は詳細をご覧ください
すべて無料!今日から使える、
仕事に役立つ情報満載!
-
ここでしか見られない
2万本超のオリジナル記事・動画・資料が見放題!
-
完全無料
登録料・月額料なし、完全無料で使い放題!
-
トレンドを聞いて学ぶ
年間1000本超の厳選セミナーに参加し放題!
-
興味関心のみ厳選
トピック(タグ)をフォローして自動収集!
モバイルセキュリティ・MDMのおすすめコンテンツ
Googleで見つけやすく

共有する
-
0
-
0
-
0
-
0
-
0
関連タグ
タグをフォローすると最新情報が表示されます
あなたの投稿

PR
PR
PR
