
- 会員限定
- 2026/11/10 13:15 掲載
グーグルのChromeに「悪用コード」出回るゼロデイ 9件修正の更新版、今すぐ更新を


グーグルは2026年11月9日(米国時間)、Webブラウザー「Chrome」デスクトップ版を157.0.8103.50/.51に更新した。XML処理の脆弱性「CVE-2026-125350」について、同社は「悪用コードが実際に出回っていることを把握している」と明らかにした。今回の更新で修正した脆弱性は計9件。更新版は数日から数週間かけて配信される。
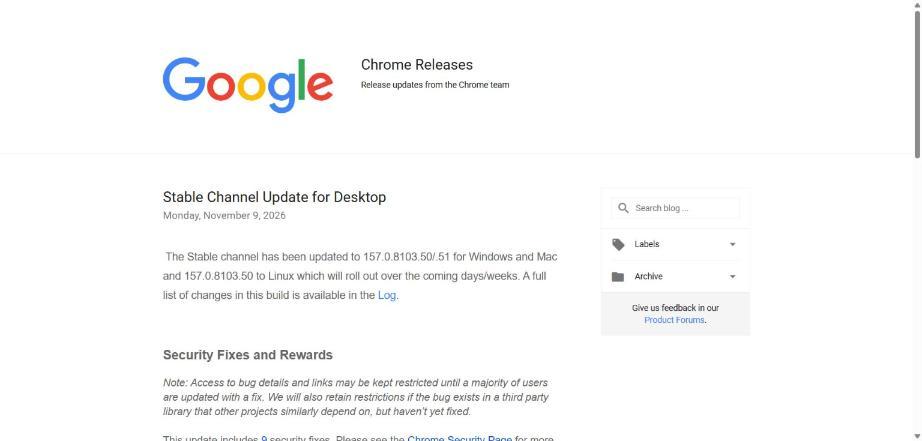
(出典:グーグル)
今回の更新では、計9件のセキュリティ上の問題を修正した。
このうち「CVE-2026-125350」は、XML処理における「use after free」(解放済みのメモリーを使い続けてしまう不具合)の脆弱性。深刻度は「High」で、匿名の報告者が2026年11月6日に報告し、3日後の9日に修正版が公開された。グーグルは「CVE-2026-125350の悪用コードが実際に出回っていることを把握している」と説明している。攻撃の具体的な状況は示されていない。
また、バグの詳細情報へのアクセスは、多くの利用者に修正版が行き渡るまで制限される場合があると注記している。
残る8件のうち、深刻度が「High」のものは6件。内訳は次のとおり。
・CVE-2026-125346:XMLのuse after free
・CVE-2026-125344:JavaScriptエンジン「V8」の型confusion(型の取り違え)
・CVE-2026-125343:Compositingのバッファオーバーフロー
・CVE-2026-125348:GPUの境界外書き込み
・CVE-2026-125347:FileSystemの不適切な認可
・CVE-2026-125345:WebGLの初期化されていないリソース
深刻度が「Medium」の2件(CVE-2026-125349、CVE-2026-125342)は、いずれもGPUの初期化されていないリソースだった。悪用コードの存在に言及したのは、CVE-2026-125350のみ。
先に公開されたChrome 157の初版は、213件の脆弱性を修正していた。今回の更新版は、これに続くものだ。
では、悪用が確認されたChromeのゼロデイ(未修正の状態で攻撃に使われる脆弱性)は、今年これで何件目なのか。自動更新を有効にしている企業でも確認が欠かせない理由とは。
悪用が確認されたChromeのゼロデイ、2026年の系譜
(出典:Chrome Releases、BleepingComputerをもとに作成)
この記事の続き >>
・今年のChromeゼロデイを時系列で一覧比較
・報告から修正まで、3日と6週間の差
・再起動の落とし穴とEdge、Braveの修正確認
・今年のChromeゼロデイを時系列で一覧比較
・報告から修正まで、3日と6週間の差
・再起動の落とし穴とEdge、Braveの修正確認
今すぐビジネス+IT会員に
ご登録ください。
今だけ毎月当たる!ずっと無料の会員登録キャンペーン

ビジネス+ITプレミアム会員(無料)に登録すると
抽選で毎月20名様に
Amazonギフト券 5,000円分 当たる!
プレミアム会員に登録する(ずっと無料) キャンペーン詳細・応募条件を見る※この表示が出ている方は自動的にキャンペーンにエントリーされます。特典送付時にビジネス+ITプレミアム会員を継続し、メールマガジン購読設定をオンにしていることが条件です。その他の条件は詳細をご覧ください
すべて無料!今日から使える、
仕事に役立つ情報満載!
-
ここでしか見られない
2万本超のオリジナル記事・動画・資料が見放題!
-
完全無料
登録料・月額料なし、完全無料で使い放題!
-
トレンドを聞いて学ぶ
年間1000本超の厳選セミナーに参加し放題!
-
興味関心のみ厳選
トピック(タグ)をフォローして自動収集!
ウイルス対策・エンドポイントセキュリティのおすすめコンテンツ
Googleで見つけやすく

共有する
-
0
-
0
-
0
-
0
-
0
関連タグ
タグをフォローすると最新情報が表示されます
ウイルス対策・エンドポイントセキュリティの関連コンテンツ
あなたの投稿

PR
PR
PR
