
- 会員限定
- 2026/11/11 00:43 掲載
IBM「Aspera Faspex」に認可回避、悪用確認 深刻度9.8で回避策なし、自社は大丈夫か


IBMは11月7日、「IBM Aspera Faspex 5」に認可を回避できる脆弱性があるとして、修正版「5.0.19 PL1」への更新を呼びかけた。CVSSは9.8で、回避策はない。米サイバーセキュリティ・インフラストラクチャセキュリティ庁(CISA)は米国時間の11月9日、悪用の証拠があるとして既知の悪用された脆弱性(KEV)に登録した。
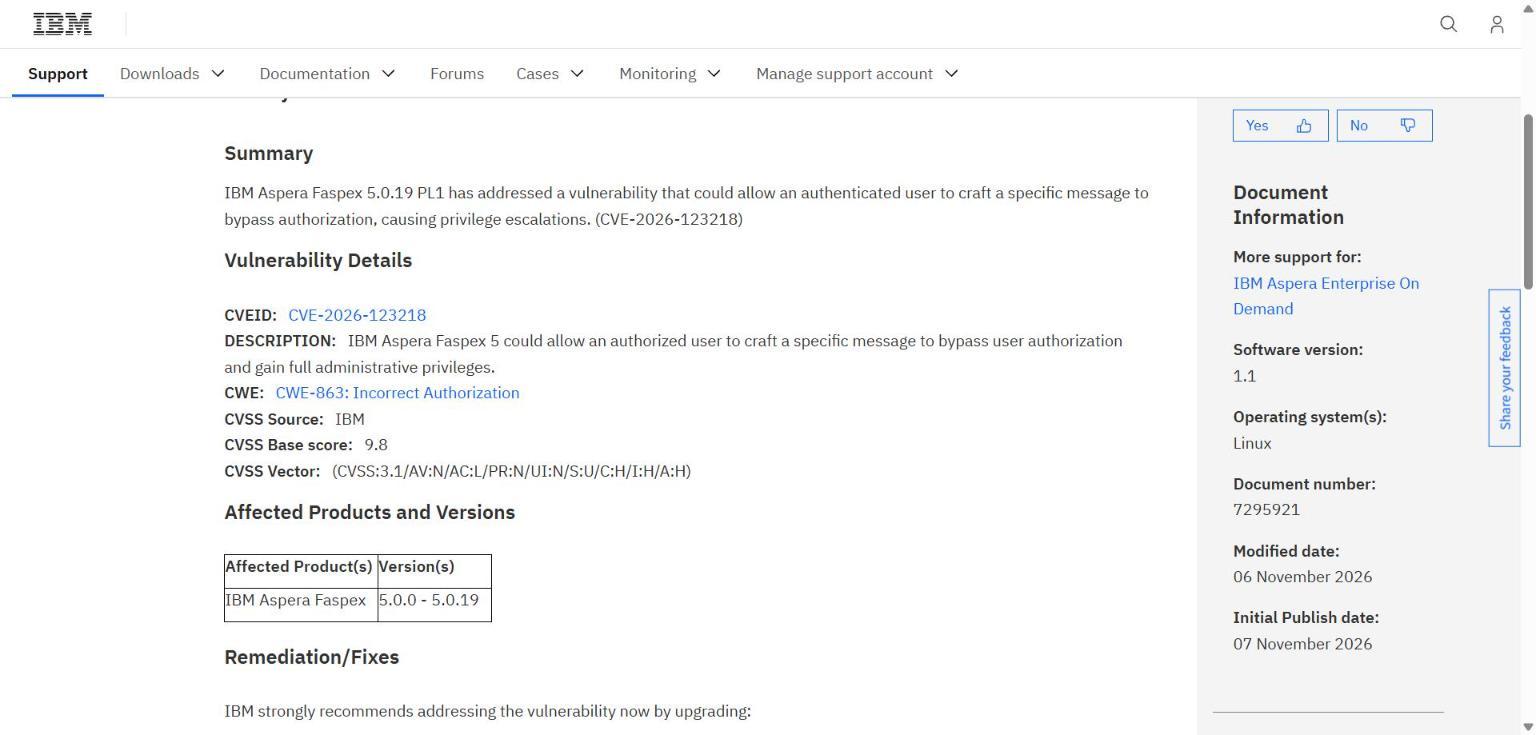
(出典:IBM)
影響を受けるのは、バージョン5.0.0~5.0.19。IBMは修正版の「5.0.19 PL1」(Linux向け)への更新を「強く推奨する」としている。回避策は「なし」で、更新が唯一の対処になる。更新後は、faspex-coreコンテナーのイメージが5.0.19(Fix Pack 1)であることを確認するよう案内している。
IBMの説明は、認可されたユーザーが特別なメッセージを作成すると、ユーザーの認可を回避して管理者権限をすべて得られるというもの。一方でCVSSのベクターは、ネットワーク経由で攻撃でき、攻撃条件が低く、必要な権限も操作もないという評価だ。説明は認可済みのユーザーを前提とした書きぶりで、スコアの前提とは食い違って見える。IBMの情報は、悪用の有無には触れていない。
こうしたなか、米サイバーセキュリティ・インフラストラクチャセキュリティ庁(CISA)は米国時間の11月9日、この脆弱性を「既知の悪用された脆弱性(KEV)カタログ」に追加したと発表した。悪用の証拠に基づく登録で、同日にはGPUStack、SignalWire FreeSwitch、OpenSSHの脆弱性も加わった。
米CISAは、この種の脆弱性は攻撃者がよく使う手口で、連邦政府の組織に大きなリスクをもたらすと説明している。登録に伴う対応の義務は連邦機関が対象だが、米CISAはすべての組織に、KEV登録の脆弱性を優先して直すよう勧めている。
どのような攻撃で悪用されたのか、被害がどこまで広がっているのかについて、IBMの情報と米CISAの発表のいずれにも記載はない。
では、なぜ米CISAは今回、連邦機関にわずか3日での対応を求めたのか。背景には、同じFaspexが2023年にKEV入りしたときの期限と、今回新たに付いた「ある調査の義務」がある。
悪用確認でKEV入り、同日の4件と過去のFaspex
(出典:米CISAのKEVカタログをもとに作成)
この記事の続き >>
・追加から期限までの短さを、2023年の事例と比べると
・KEV登録に付いた、侵害の有無を調べる義務の中身
・同じ日に登録された4件の期限と中身を並べると
・追加から期限までの短さを、2023年の事例と比べると
・KEV登録に付いた、侵害の有無を調べる義務の中身
・同じ日に登録された4件の期限と中身を並べると
今すぐビジネス+IT会員に
ご登録ください。
今だけ毎月当たる!ずっと無料の会員登録キャンペーン

ビジネス+ITプレミアム会員(無料)に登録すると
抽選で毎月20名様に
Amazonギフト券 5,000円分 当たる!
プレミアム会員に登録する(ずっと無料) キャンペーン詳細・応募条件を見る※この表示が出ている方は自動的にキャンペーンにエントリーされます。特典送付時にビジネス+ITプレミアム会員を継続し、メールマガジン購読設定をオンにしていることが条件です。その他の条件は詳細をご覧ください
すべて無料!今日から使える、
仕事に役立つ情報満載!
-
ここでしか見られない
2万本超のオリジナル記事・動画・資料が見放題!
-
完全無料
登録料・月額料なし、完全無料で使い放題!
-
トレンドを聞いて学ぶ
年間1000本超の厳選セミナーに参加し放題!
-
興味関心のみ厳選
トピック(タグ)をフォローして自動収集!
セキュリティ総論のおすすめコンテンツ
Googleで見つけやすく

共有する
-
0
-
0
-
0
-
0
-
0
関連タグ
タグをフォローすると最新情報が表示されます
セキュリティ総論の関連コンテンツ
あなたの投稿

PR
PR
PR
