
- 会員限定
- 2026/11/10 23:25 掲載
SAPの基幹システムに「満点」脆弱性4件 CVSS10.0が同時に判明 自社の環境は対象か


SAPは11月10日、月例のセキュリティパッチデーで新規のセキュリティノート35件を公開した。うちクリティカルは9ノートで、共通脆弱性評価システム(CVSS)で最高値の10.0が付いた脆弱性が4件含まれる。NetWeaver AS ABAPのICMやWeb Dispatcher、SAP Gatewayなどが対象で、SAPは優先的なパッチ適用を強く推奨している。
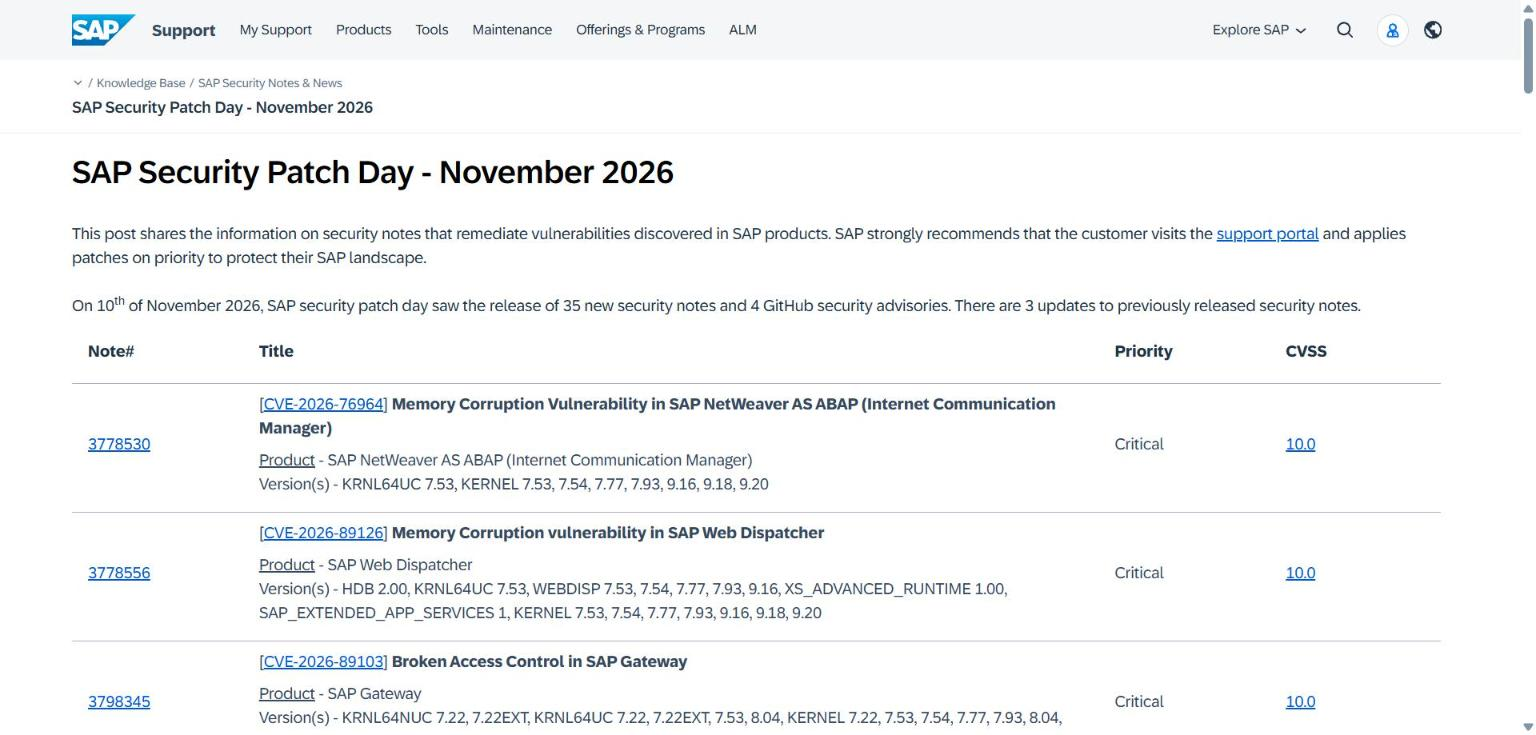
(出典:SAP)
深刻度の最も高い「クリティカル」は9ノート。うち4件には、CVSSで最高値の10.0が付いた。NetWeaver AS ABAPのICM(Internet Communication Manager)のメモリ破損(CVE-2026-76964)、Web Dispatcherのメモリ破損(CVE-2026-89126)、SAP Gatewayのアクセス制御の不備(CVE-2026-89103)、NetWeaver AS ABAPおよびABAP PlatformのSAML2 Service Providerにおける認証の欠如(CVE-2026-120017)である。
9.9は3件。NetWeaver Knowledge Management(XML Forms)のコードインジェクション(CVE-2026-109803)、ABAPアプリケーションサーバのOSコマンドインジェクション(CVE-2026-76965)、S4CRMの認可チェックの欠如(CVE-2026-109795)が該当する。
このほか、Web DispatcherとICMのクロスサイトリクエストフォージェリ(CSRF、CVE-2026-89119ほか)が9.6、SAP BusinessObjects BI Platform(Web Intelligence)のXML外部エンティティ参照(XXE、CVE-2026-109798)が9.1とされた。
影響を受けるバージョンは製品ごとに異なる。SAP Gatewayの件ではKERNEL 7.22~9.21の各版、SAML2 Service Providerの件ではSAP_BASIS 702~922の各版が対象に挙がった。
SAPの発表ページに、これらの脆弱性が実際に悪用されているとの記載は見当たらない。情報システム部門や基幹システムの運用担当者は、自社が使う製品とバージョンが各ノートの対象に含まれるかを確かめ、適用計画を立てることになる。
では、今月の「35件」は、これまでの月と比べてどれほど大きな規模なのか。そして、パッチ適用の計画では、どこから確認に入るべきか。直近2カ月の件数との差と、対象バージョンの重なり方に、運用担当者が押さえておくべき傾向がある。
SAP 11月パッチデー、CVSS 10.0の4件
(出典:SAPの発表をもとに作成)
この記事の続き >>
・35件は多いのか、9月・10月との件数の比較
・「満点」4件の影響バージョンと、重なる範囲
・適用計画はどこから、運用担当が確かめる点
・35件は多いのか、9月・10月との件数の比較
・「満点」4件の影響バージョンと、重なる範囲
・適用計画はどこから、運用担当が確かめる点
今すぐビジネス+IT会員に
ご登録ください。
今だけ毎月当たる!ずっと無料の会員登録キャンペーン

ビジネス+ITプレミアム会員(無料)に登録すると
抽選で毎月20名様に
Amazonギフト券 5,000円分 当たる!
プレミアム会員に登録する(ずっと無料) キャンペーン詳細・応募条件を見る※この表示が出ている方は自動的にキャンペーンにエントリーされます。特典送付時にビジネス+ITプレミアム会員を継続し、メールマガジン購読設定をオンにしていることが条件です。その他の条件は詳細をご覧ください
すべて無料!今日から使える、
仕事に役立つ情報満載!
-
ここでしか見られない
2万本超のオリジナル記事・動画・資料が見放題!
-
完全無料
登録料・月額料なし、完全無料で使い放題!
-
トレンドを聞いて学ぶ
年間1000本超の厳選セミナーに参加し放題!
-
興味関心のみ厳選
トピック(タグ)をフォローして自動収集!
ASM・CTEM・脆弱性診断・レッドチームのおすすめコンテンツ
Googleで見つけやすく

共有する
-
0
-
0
-
0
-
0
-
0
関連タグ
タグをフォローすると最新情報が表示されます
あなたの投稿

PR
PR
PR
