
- 会員限定
- 2026/11/11 09:12 掲載
Railwayで最大10万ワークスペースの環境変数が流出、盗まれたAIキーで74万ドル悪用


クラウドホスティングのRailwayは11月10日(米国時間)、10月に起きた不正アクセスの最終報告を公表した。攻撃者はビルド基盤の未知の脆弱性を突いて侵入した。環境変数が復号された可能性があるのは、最大で全ワークスペースの1.85%、約10万ワークスペースという。狙われたのはAI事業者のAPIキーで、不正利用額は約74万ドルに達する見込みという。
(出典:Railway)
同社によると、攻撃者は10月20日(協定世界時、以下同じ)、ビルド基盤の未知の脆弱性を突いてファイルシステムの隔離を部分的に破り、ビルド用の認証情報を入手した。さらに内部のソースコードを取得したうえで、21日にはクラウド環境のOIDC設定の誤りを足がかりに、暗号化された環境変数を復号するための認証情報へたどり着いたという。
環境変数が復号された可能性があるのは、最大で全ワークスペースの1.85%、約10万件にあたる。ログから特定できるのは環境単位のため、この数字は上限としている。GitHubのOAuthトークンやAIエージェントの持ち込みキーといった連携トークンも、1,852ユーザー分が復号された。同社はすべてリセットし、各ユーザーに通知した。
攻撃者はAI事業者のAPIキーを優先して狙っていたとみられる。データベースのログには、変数名が特定のパターンに一致する行だけを選んで取り出した痕跡が残っていた。盗まれたキーの不正利用額は約74万ドル(約1億1,700万円)と推計されている。
同社はアンソロピックやOpenAI、OpenRouterなどに、流出の恐れがあるキーの失効を依頼した。不正利用分は各事業者と返金を調整しており、返金に応じない事業者の分は自社で負担する。OpenRouterの分は全額を負担するという。
攻撃者の侵入から排除までの間、同社のエンジニアは交代しながら対応にあたった。ビルドは2度停止し、新しいビルド基盤への切り替えを経て、10月22日にすべてのプランで再開した。同社は今回の攻撃を、AI関連の鍵を持つプラットフォームへの一連の攻撃の1つとみている。
では、攻撃者はどうやってビルド基盤の小さな綻びから、顧客の鍵が眠る暗号化データベースにまで到達できたのか。背景には、同社が自ら明かした2つの入口と、AIを使ったとみられる攻撃との速度競争がある。
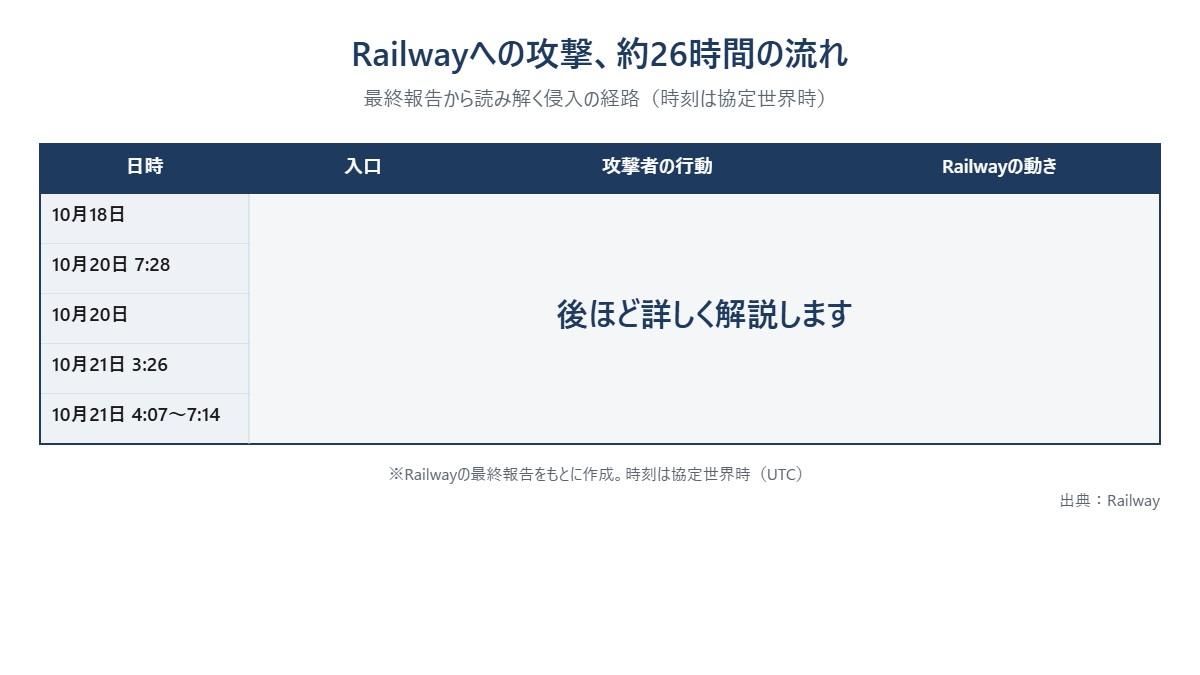
Railwayへの攻撃、約26時間の流れ
(出典:Railwayの最終報告をもとに作成)
この記事の続き >>
・ビルド用の鍵がなぜ社内の中枢に届いたのか
・設定ミス1つから、鍵の保管庫まで進んだ手順
・安全対策を外したAIとの「速度競争」の中身
・ビルド用の鍵がなぜ社内の中枢に届いたのか
・設定ミス1つから、鍵の保管庫まで進んだ手順
・安全対策を外したAIとの「速度競争」の中身
今すぐビジネス+IT会員に
ご登録ください。
今だけ毎月当たる!ずっと無料の会員登録キャンペーン

ビジネス+ITプレミアム会員(無料)に登録すると
抽選で毎月20名様に
Amazonギフト券 5,000円分 当たる!
プレミアム会員に登録する(ずっと無料) キャンペーン詳細・応募条件を見る※この表示が出ている方は自動的にキャンペーンにエントリーされます。特典送付時にビジネス+ITプレミアム会員を継続し、メールマガジン購読設定をオンにしていることが条件です。その他の条件は詳細をご覧ください
すべて無料!今日から使える、
仕事に役立つ情報満載!
-
ここでしか見られない
2万本超のオリジナル記事・動画・資料が見放題!
-
完全無料
登録料・月額料なし、完全無料で使い放題!
-
トレンドを聞いて学ぶ
年間1000本超の厳選セミナーに参加し放題!
-
興味関心のみ厳選
トピック(タグ)をフォローして自動収集!
AIセキュリティのおすすめコンテンツ
Googleで見つけやすく

共有する
-
0
-
0
-
0
-
0
-
0
関連タグ
タグをフォローすると最新情報が表示されます
あなたの投稿

PR
PR
PR
