
- 会員限定
- 2026/11/11 18:10 掲載
フォーティネット、FortiOSなどの脆弱性詳細を一斉公開 深刻度「クリティカル」が3件


フォーティネットは11月10日、FortiOSやFortiManager、FortiAnalyzerなどの脆弱性について、詳細とCVE番号を一斉に公開した。同社の勧告は15件以上で、深刻度が最も高い「クリティカル」は3件に上る。修正版は10月下旬に先行して公開済みで、対象製品を使う企業は、バージョンの確認と更新が必要となる。
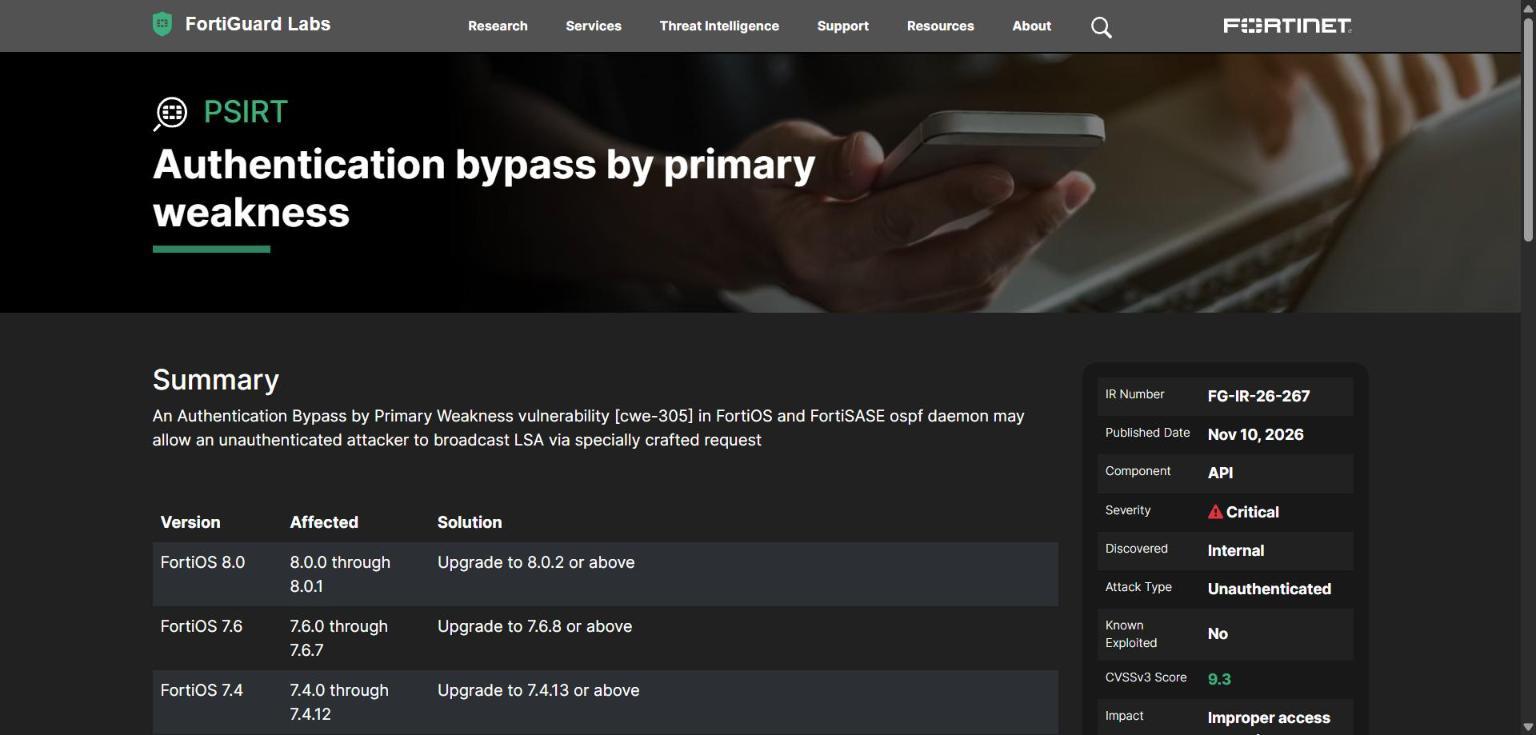
(出典:フォーティネット)
このうち深刻度が最も高い「クリティカル」は3件。1件目は、FortiOSの認証バイパスの脆弱性(CVE-2026-126253)で、共通脆弱性評価システム(CVSS)のスコアは9.3だった。影響を受けるのはFortiOSの7.2.0~7.2.13、7.4.0~7.4.12、7.6.0~7.6.7、8.0.0~8.0.1で、修正版は7.2.14、7.4.13、7.6.8、8.0.2という。クラウド型のFortiSASEも一部のバージョンが対象で、26.3.1と26.3.1_aは26.3.2で対応済み、そのほかの影響バージョンは修正版への移行が必要とされている。
2件目は、FortiManagerとFortiAnalyzerの「FGFM」に関する権限昇格の脆弱性(CVE-2026-126261)で、CVSSは9.0だった。7.6.0~7.6.7と8.0.0が影響を受け、7.6.8または8.0.1以降への更新を求めている。
3件目は、FortiManagerとFortiAnalyzerのdmserverにおける認可回避の脆弱性(CVE-2026-126229)で、同じく深刻度は「クリティカル」と評価されている。
修正版そのものは先に出ていた。フォーティネットは10月21日にFortiMailとFortiAuthenticator、22日にFortiOS、FortiManager、FortiAnalyzerの更新プログラムを公開しており、今回はその約3週間後に、脆弱性の中身が明らかになった形だ。
フォーティネットの勧告ページでは、FortiOSの認証バイパスと、FortiManager・FortiAnalyzerの権限昇格の2件について、「悪用確認済み」の項目が「いいえ」とされている。ただし、ファイアウォールやVPN、管理基盤といった企業ネットワークの要となる製品が対象で、詳細が公になったことで状況が変わる可能性もある。
では、修正版の公開から詳細の解禁まで3週間空いたことは、守る側と攻撃する側のどちらに有利に働くのか。背景には、セキュリティー企業が発した厳しい警告と、悪用までの猶予をめぐる調査結果がある。情報システム部門が、いま優先して取るべき行動も見えてきた。
フォーティネットが公表したクリティカル3件
(出典:フォーティネットPSIRTをもとに作成)
この記事の続き >>
・修正版から3週間後の詳細解禁、フォーティネットの説明
・watchTowrが鳴らす「悪用される」との警告
・悪用までの猶予が縮まったとされる9月の報告
・修正版から3週間後の詳細解禁、フォーティネットの説明
・watchTowrが鳴らす「悪用される」との警告
・悪用までの猶予が縮まったとされる9月の報告
今すぐビジネス+IT会員に
ご登録ください。
今だけ毎月当たる!ずっと無料の会員登録キャンペーン

ビジネス+ITプレミアム会員(無料)に登録すると
抽選で毎月20名様に
Amazonギフト券 5,000円分 当たる!
プレミアム会員に登録する(ずっと無料) キャンペーン詳細・応募条件を見る※この表示が出ている方は自動的にキャンペーンにエントリーされます。特典送付時にビジネス+ITプレミアム会員を継続し、メールマガジン購読設定をオンにしていることが条件です。その他の条件は詳細をご覧ください
すべて無料!今日から使える、
仕事に役立つ情報満載!
-
ここでしか見られない
2万本超のオリジナル記事・動画・資料が見放題!
-
完全無料
登録料・月額料なし、完全無料で使い放題!
-
トレンドを聞いて学ぶ
年間1000本超の厳選セミナーに参加し放題!
-
興味関心のみ厳選
トピック(タグ)をフォローして自動収集!
セキュリティ総論のおすすめコンテンツ
Googleで見つけやすく

共有する
-
0
-
0
-
0
-
0
-
0
関連タグ
タグをフォローすると最新情報が表示されます
セキュリティ総論の関連コンテンツ
あなたの投稿

PR
PR
PR
