
- 会員限定
- 2026/11/12 08:15 掲載
シスコ電話基盤の欠陥、修正から3カ月後に「悪用確認」 米CISAが11月24日を期限に


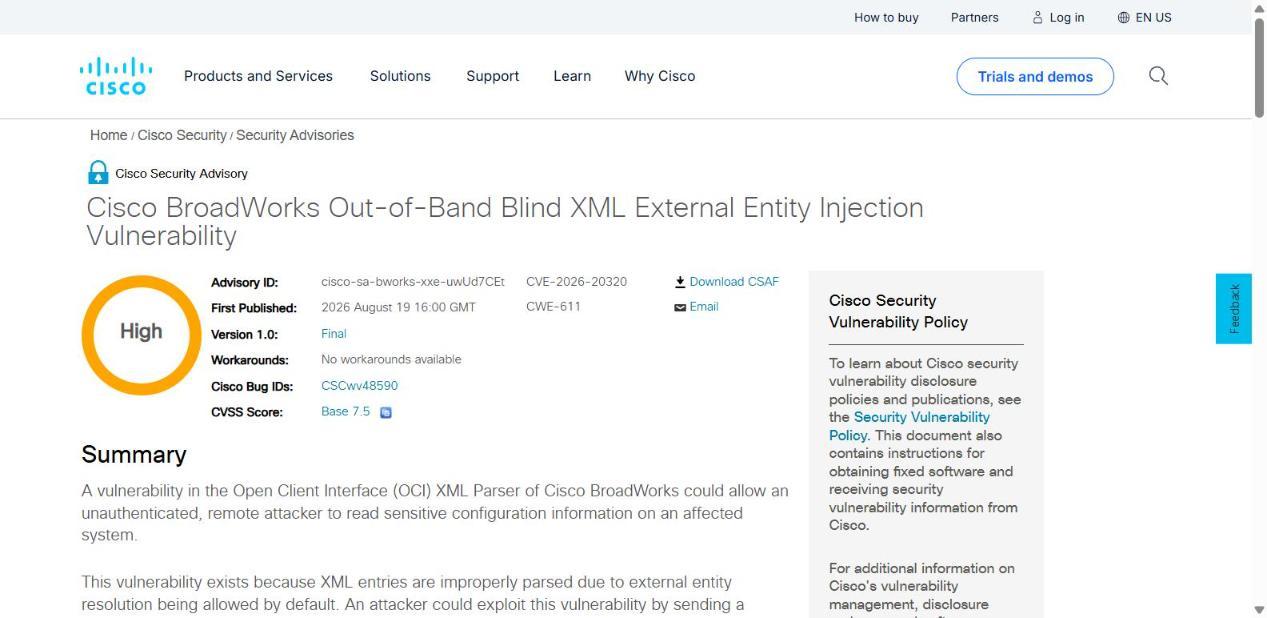
米サイバーセキュリティ・社会基盤安全保障庁(CISA)は11月10日(米国時間)、シスコのクラウド電話基盤「BroadWorks」のXML外部実体参照(XXE)の脆弱性「CVE-2026-20320」を、悪用が確認された脆弱性(KEV)のカタログに追加した。シスコは8月19日に修正版を公開済みで、CISAは連邦機関に11月24日までの対応を求めた。
(出典:シスコ)
BroadWorksは、通信事業者や企業がクラウド型の電話サービスを運用するための基盤。問題の脆弱性は、プロビジョニング用のOpen Client Interface(OCI-P)サービスで、XMLの外部実体参照が既定で許可されていることに起因する(CWE-611)。認証なしの遠隔の攻撃者に、システム上の機密性の高い設定情報を読み取られるおそれがあるという。
シスコは8月19日にセキュリティアドバイザリを公開した。深刻度は「High」で、CVSS 3.1の基本値は7.5。機密性への影響のみが高いと評価している。
影響を受けるのは、Application Server、Profile Server、Xtended Services Platformの「RI.2026.07」より前のリリースと、Application Delivery Platformの「RI.2026.071」より前のリリース。修正版はいずれも「RI.2026.07」で、回避策はないとしている。
一方、このアドバイザリは公開以降、改訂されていない。シスコは「悪意のある利用は把握していない」との記載を残したままだ。CISAは悪用の手口や攻撃者、被害の状況を公表しておらず、ランサムウェア攻撃への利用の有無も「不明」としている。
では、修正版の公開から3カ月近くたって、なぜ「悪用確認」へ格上げされたのか。自社の電話基盤は、期限の11月24日までに何を確かめるべきか。
脆弱性CVE-2026-20320、公表から悪用確認までの経過
(出典:シスコ、米CISAをもとに作成)
この記事の続き >>
・修正版が出ていたのに「悪用確認」になった時間差の読み方
・シスコの「把握していない」とCISAの判断、食い違いの正体
・情シスが11月24日までに確認すべき3つのポイント
・修正版が出ていたのに「悪用確認」になった時間差の読み方
・シスコの「把握していない」とCISAの判断、食い違いの正体
・情シスが11月24日までに確認すべき3つのポイント
今すぐビジネス+IT会員に
ご登録ください。


新規登録キャンペーン実施中
Amazonギフト券5,000円分
毎月抽選20名様にプレゼント
対象:期間中、上の「今すぐ登録(無料)」ボタンから
プレミアム会員にご登録いただいた方
すべて無料!今日から使える、
仕事に役立つ情報満載!
-
ここでしか見られない
2万本超のオリジナル記事・動画・資料が見放題!
-
完全無料
登録料・月額料なし、完全無料で使い放題!
-
トレンドを聞いて学ぶ
年間1000本超の厳選セミナーに参加し放題!
-
興味関心のみ厳選
トピック(タグ)をフォローして自動収集!
セキュリティ総論のおすすめコンテンツ
Googleで見つけやすく

共有する
-
0
-
0
-
0
-
0
-
0
関連タグ
タグをフォローすると最新情報が表示されます
セキュリティ総論の関連コンテンツ
あなたの投稿

PR
PR
PR
