
- 会員限定
- 2026/11/07 21:45 掲載
MFAを回避される恐れ、ソニックウォールのSSL VPNに穴。米CISAが悪用確認リストに追加


ソニックウォールは11月6日、SonicOSのSSL VPN機能に、SAML認証とSAML強制のMFAを回避できる脆弱性「CVE-2026-19868」があると明らかにした。修正版を公開し、回避策はない。悪用の可能性を示す報告を調査したといい、米CISAも同日、悪用が確認された脆弱性のカタログに追加した。
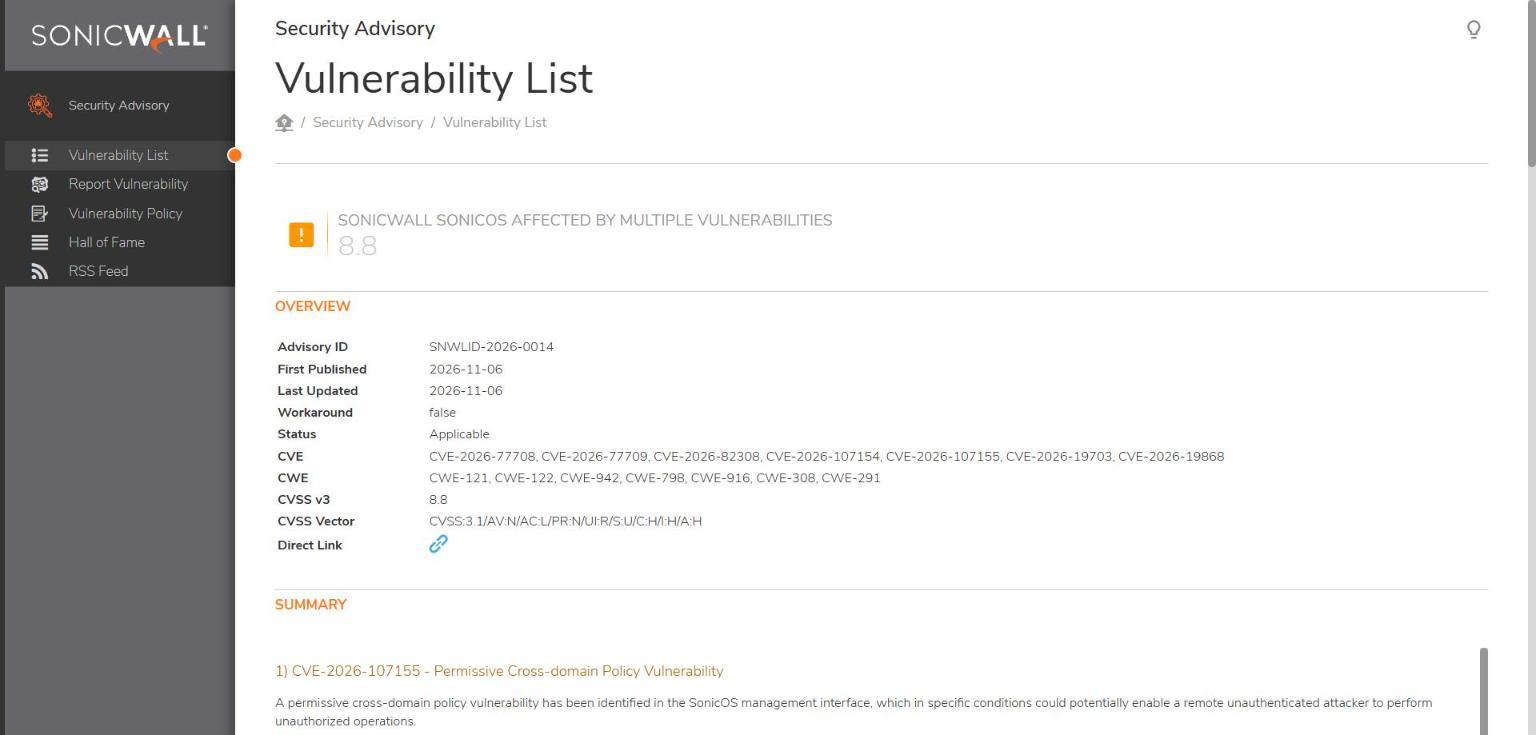
(出典:ソニックウォール)
影響を受けるのは、SSL VPNでSAMLによるログインを有効にしている場合に限られる。別の認証方式の有効な認証情報を持つユーザーが、SAML認証の制御を回避できる恐れがあり、成功すればSAMLで強制しているMFAも回避される可能性があるという。共通脆弱性評価システム(CVSS v3)の基本値は7.1だ。
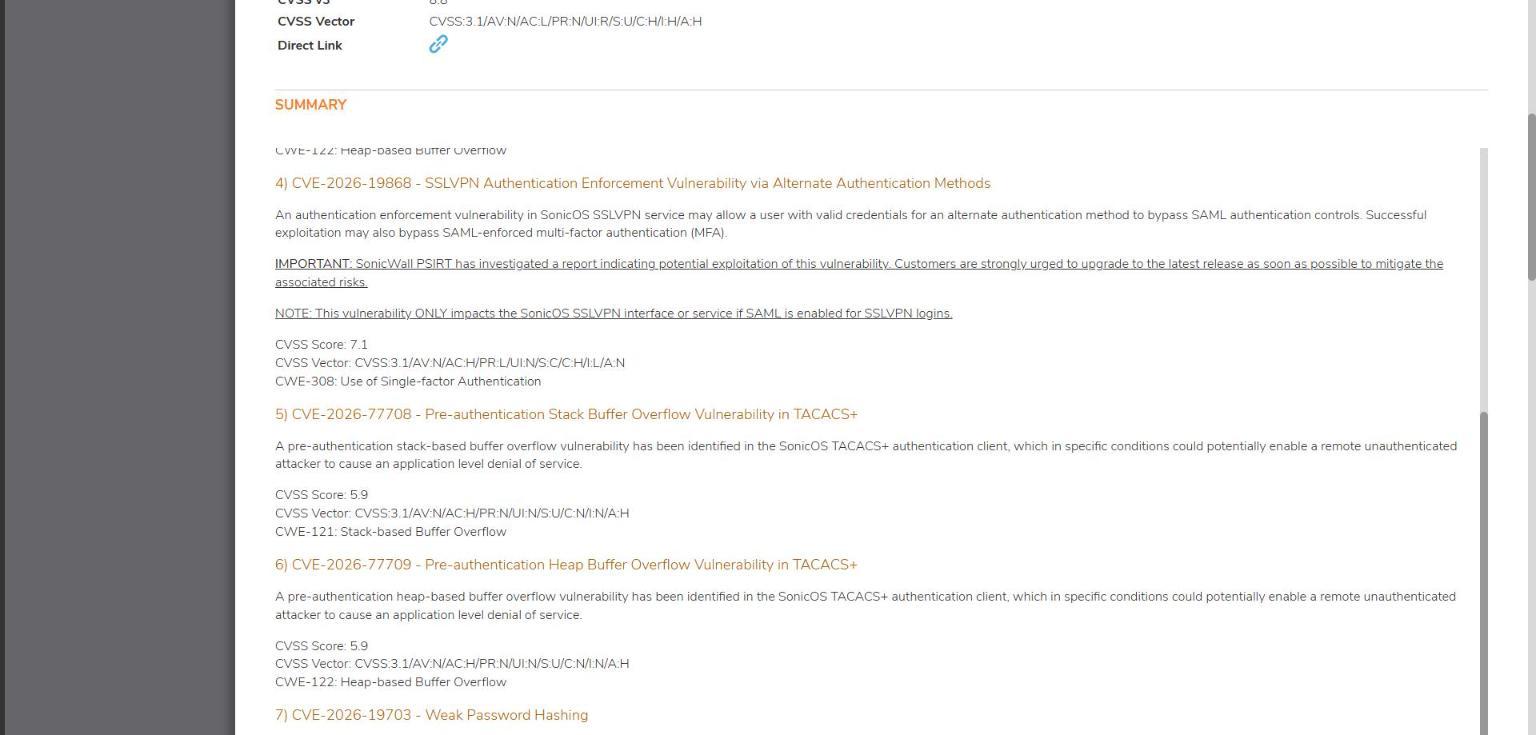
ソニックウォールのアドバイザリで、CVE-2026-19868の悪用の可能性に触れた部分
(出典:ソニックウォール)
同社の製品セキュリティ対応チーム(PSIRT)は、この脆弱性が悪用された可能性を示す報告を調査したと明記し、顧客にできるだけ早く最新版へ更新するよう強く求めている。
米サイバーセキュリティ・インフラストラクチャセキュリティ庁(CISA)は同じ11月6日、この脆弱性を「悪用が確認された脆弱性カタログ(KEV)」に追加した。米連邦政府機関の対応期限は11月20日に設定されている。
対象は、Gen7のTZ、NSa、NSsp、NSvでSonicOS 7.3.3-7015以前、Gen8のTZ、NSa、NSvで8.2.2-8015以前。修正版はそれぞれ7.3.4-7013と8.2.3-8015で、ソニックウォールは最新版への更新を促している。
同じアドバイザリには、SonicOSの脆弱性が計7件含まれる。管理画面の2件(CVE-2026-107155、CVE-2026-107154)はいずれもCVSS 8.8で、SSL VPNの認証前ヒープバッファオーバーフロー(CVE-2026-82308)は7.5、サービス拒否につながる恐れがある。アドバイザリが悪用の可能性に触れているのは、CVE-2026-19868のみだ。
では、SAMLとMFAで固めたはずのSSL VPNは、どこまで信頼してよいのか。ソニックウォールのOSの脆弱性が悪用カタログに載るのは、今回が初めてではない。背景には、過去の履歴と、いまだ明かされない攻撃の実態がある。
ソニックウォールSonicOS、悪用カタログ入りの履歴
(出典:米CISAのカタログをもとに作成)
この記事の続き >>
・認証をすり抜ける条件、評価ベクターが示す攻撃の難しさ
・SonicOSが悪用カタログに載った過去4件と、ランサムウェアの影
・11月20日の期限と、攻撃の全容が見えない問題
・認証をすり抜ける条件、評価ベクターが示す攻撃の難しさ
・SonicOSが悪用カタログに載った過去4件と、ランサムウェアの影
・11月20日の期限と、攻撃の全容が見えない問題
今すぐビジネス+IT会員に
ご登録ください。
今だけ毎月当たる!ずっと無料の会員登録キャンペーン

ビジネス+ITプレミアム会員(無料)に登録すると
抽選で毎月20名様に
Amazonギフト券 5,000円分 当たる!
プレミアム会員に登録する(ずっと無料) キャンペーン詳細・応募条件を見る※この表示が出ている方は自動的にキャンペーンにエントリーされます。特典送付時にビジネス+ITプレミアム会員を継続し、メールマガジン購読設定をオンにしていることが条件です。その他の条件は詳細をご覧ください
すべて無料!今日から使える、
仕事に役立つ情報満載!
-
ここでしか見られない
2万本超のオリジナル記事・動画・資料が見放題!
-
完全無料
登録料・月額料なし、完全無料で使い放題!
-
トレンドを聞いて学ぶ
年間1000本超の厳選セミナーに参加し放題!
-
興味関心のみ厳選
トピック(タグ)をフォローして自動収集!
ネットワークセキュリティ・VPNのおすすめコンテンツ
Googleで見つけやすく

共有する
-
0
-
0
-
0
-
0
-
0
関連タグ
タグをフォローすると最新情報が表示されます
あなたの投稿

PR
PR
PR
