
- 会員限定
- 2026/11/07 16:32 掲載
サイバー緊急対策に予備費約100億円 救援隊派遣へ、基幹インフラは同日中報告を目標


政府は11月6日、サイバーセキュリティに関する関係閣僚会議で「サイバーセキュリティ緊急対策パッケージ」を決定した。予備費約100億円を措置し、被害組織へ派遣する官民サイバー救援隊の創設などを盛り込んだ。高市首相は、サイバー対処能力強化法の改正検討も指示した。
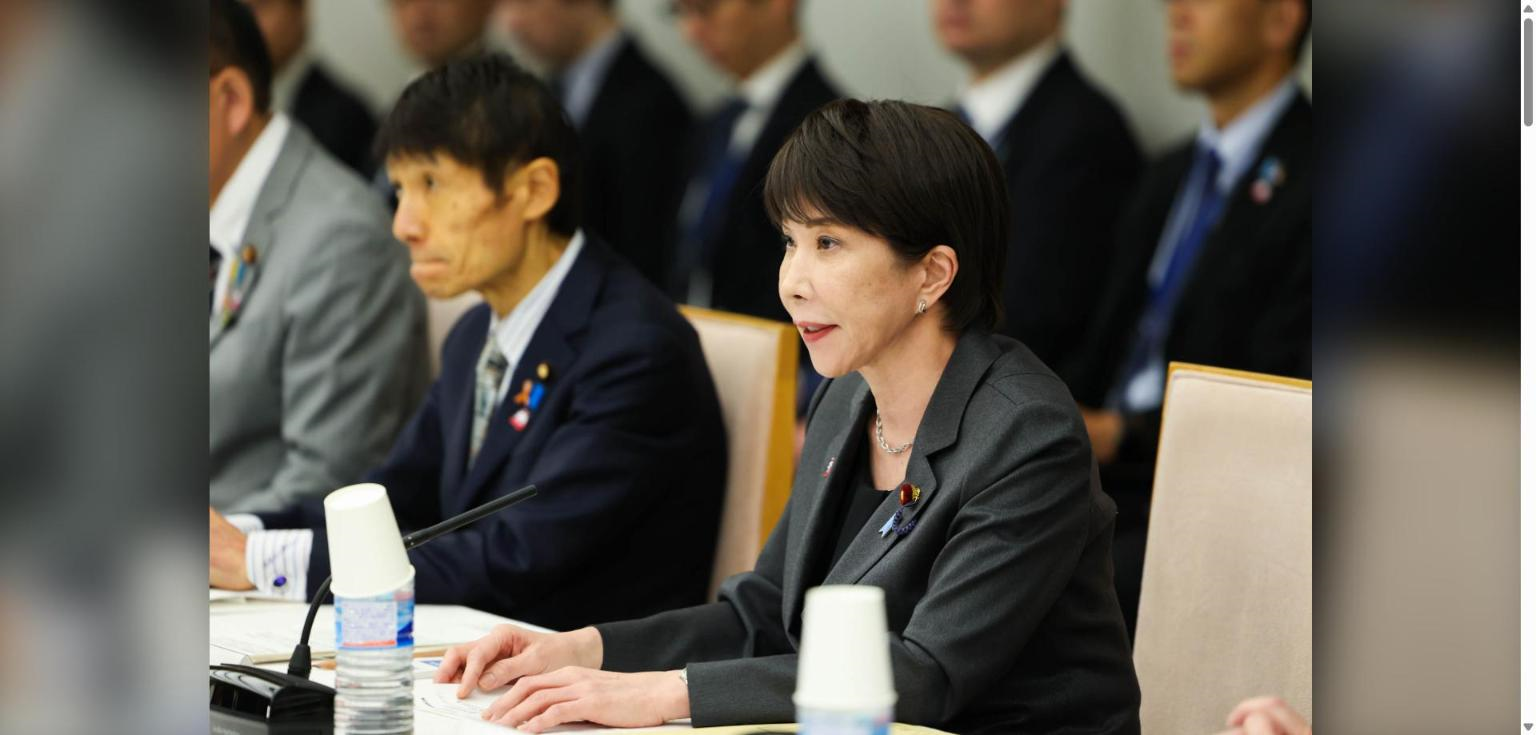
(出典:首相官邸)
パッケージは、漏えい事案の多くが既知の脆弱性の放置や設定の不備といった基本的な対策の欠如に原因があると指摘している。AIの進展により、こうした隙が短時間かつ大規模に狙われるようになったとの認識で、「世界最高水準のサイバーレジリエンス」の確保を目標に掲げた。
柱は4本。「AIも活用した基本的な対策の徹底」「情報収集・集約、捜査・分析体制の強化」「サイバー攻撃への対処の戦略的な実施」「被害者支援・被害拡大防止策の強化」である。
具体策としては、潜在的な被害のおそれがある組織に能動的に接触する「アウトリーチ・チーム(仮称)」を11月中に新設する。一方、官民サイバー救援隊(仮称)は、被害組織へ機動的に派遣する体制で、事務局を2026年度中に設置する。重要な事業者などに対しては、年内を目途に脅威ハンティングのマニュアルと検知ツールを提供する。全国約6万人のデジタル推進委員もサイバーセキュリティの研修を受け、デジタルに不慣れな人の相談に応じる。
高市首相は会議で、古川俊治サイバー安全保障担当大臣に3点を指示した。日本を標的とする攻撃の情報収集能力を強化するため、サイバー対処能力強化法の改正を検討すること。国家サイバー統括室への情報集約にかかる時間を大幅に短縮し、基幹インフラ事業者からの報告は、できれば数時間、少なくとも同日中に伝わることを目指すこと。政府機関などに加え、民間企業への不審な通信を国家サイバー統括室が把握・分析する仕組みを、主要国の例を参考に検討することである。
このほか、サプライチェーンリスクについては、政府システムの点検を進めるとともに、官民でリスクを低減するための制度を、国家安全保障局を中心に検討するよう求めた。首相は、政府の総力を挙げて対処能力を高める考えを示した。
では、このパッケージで、企業の実務は具体的に何が変わるのか。第2段落では、被害を受けたときに政府から求められること、新たに始まる評価制度、そして年内から2027年にかけて迫る期限を取り上げる。
緊急対策パッケージ、企業に関わる主な施策
(出典:内閣官房の資料をもとに作成)
この記事の続き >>
・被害に遭った企業に、政府は何を求めるのか
・「★」を取る企業に起きる、取引と情報提供の変化
・年内から2027年3月まで、企業に迫る3つの節目
・被害に遭った企業に、政府は何を求めるのか
・「★」を取る企業に起きる、取引と情報提供の変化
・年内から2027年3月まで、企業に迫る3つの節目
今すぐビジネス+IT会員に
ご登録ください。
今だけ毎月当たる!ずっと無料の会員登録キャンペーン

ビジネス+ITプレミアム会員(無料)に登録すると
抽選で毎月20名様に
Amazonギフト券 5,000円分 当たる!
プレミアム会員に登録する(ずっと無料) キャンペーン詳細・応募条件を見る※この表示が出ている方は自動的にキャンペーンにエントリーされます。特典送付時にビジネス+ITプレミアム会員を継続し、メールマガジン購読設定をオンにしていることが条件です。その他の条件は詳細をご覧ください
すべて無料!今日から使える、
仕事に役立つ情報満載!
-
ここでしか見られない
2万本超のオリジナル記事・動画・資料が見放題!
-
完全無料
登録料・月額料なし、完全無料で使い放題!
-
トレンドを聞いて学ぶ
年間1000本超の厳選セミナーに参加し放題!
-
興味関心のみ厳選
トピック(タグ)をフォローして自動収集!
セキュリティ総論のおすすめコンテンツ
Googleで見つけやすく

共有する
-
0
-
0
-
0
-
0
-
0
関連タグ
タグをフォローすると最新情報が表示されます
セキュリティ総論の関連コンテンツ
あなたの投稿

PR
PR
PR
