
- 会員限定
- 2026/11/10 07:15 掲載
冷蔵庫へのサイバー攻撃に日本政府が注意喚起、米国や欧州で被害拡大
遠隔操作で冷凍庫が50度に、大量食糧廃棄の被害も


国家サイバー統括室は2026年11月9日、産業用の冷凍および冷蔵設備を狙ったサイバー攻撃に関する事業者向けの注意喚起を発出した。欧州各国でスーパーの冷蔵機器が遠隔操作され、庫内温度が50度に達して大量の食品が廃棄される事件が相次いだことを受けた措置である。利便性を追求してネットワークに接続されたIoT機器が、現実世界のインフラを直接破壊する新たな脅威の実態と、企業に求められる対策を紐解く。
欧州を襲った前代未聞の同時多発攻撃と日米政府の異例の警戒
2026年11月9日、内閣官房の国家サイバー統括室は、産業用冷凍・冷蔵設備およびコールドチェーン監視システムを運用する事業者に向けて注意喚起を行った。自社や委託先の設備が外部から接続可能になっていないかの調査や、初期パスワードの変更とアクセス権限の見直し、温度異常時に速やかに現場の責任者へ通報される体制の整備を求めている。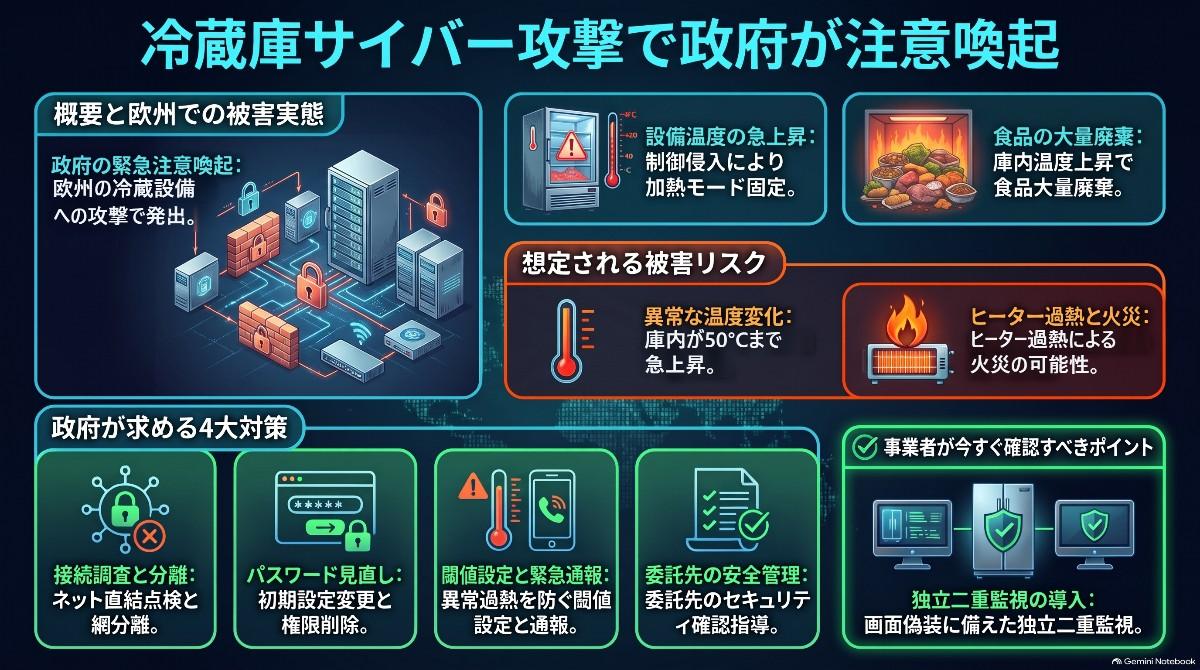
【図版付き記事はこちら】冷蔵庫へのサイバー攻撃に日本政府が注意喚起、米国や欧州で被害拡大(画像:ビジネス+IT)
米国においても警戒感は急速に高まっている。8月には米軍の複数の基地で売店の冷凍庫に不可解な故障が相次ぎ、少なくとも6カ所で食品が傷む被害が出ており、米国防総省はハッキングの疑いがあるとみて調査していると報じられている。11月5日には、連邦捜査局やサイバーセキュリティ・インフラ安全保障庁、保健福祉省、運輸省、農務省の5つの政府機関が共同声明を発表し、産業用冷却システムに対する継続的なサイバー脅威が存在すると警告した。機器をインターネットから切り離し、企業内ネットワークから完全に分離するなどの防御策を直ちに講じるよう求めている。
狙われたのは、インターネットに接続された状態のまま放置されていた古い冷却制御装置である。現場ではメーカーのサポート期間が終了した機器が更新されずに稼働し続け、工場出荷時の初期パスワードのまま運用されているケースが散見された。また、各店舗の設備を一括監視するクラウド型の管理プラットフォームが侵害されれば、単一の侵入口から多数の設備へと破壊的な命令が同時に送信されかねないという構造的な弱点も指摘されている。
では、なぜ攻撃者は単なる情報の窃取や身代金の要求ではなく、現実の物品を破壊する手段へと移行しているのか。また、この脅威が日本の社会インフラに及ぼす真のリスクとはどのようなものか。次ページでその背景と今後の想定される展開を詳報する。
今すぐビジネス+IT会員に
ご登録ください。
今だけ毎月当たる!ずっと無料の会員登録キャンペーン

ビジネス+ITプレミアム会員(無料)に登録すると
抽選で毎月20名様に
Amazonギフト券 5,000円分 当たる!
プレミアム会員に登録する(ずっと無料) キャンペーン詳細・応募条件を見る※この表示が出ている方は自動的にキャンペーンにエントリーされます。特典送付時にビジネス+ITプレミアム会員を継続し、メールマガジン購読設定をオンにしていることが条件です。その他の条件は詳細をご覧ください
すべて無料!今日から使える、
仕事に役立つ情報満載!
-
ここでしか見られない
2万本超のオリジナル記事・動画・資料が見放題!
-
完全無料
登録料・月額料なし、完全無料で使い放題!
-
トレンドを聞いて学ぶ
年間1000本超の厳選セミナーに参加し放題!
-
興味関心のみ厳選
トピック(タグ)をフォローして自動収集!
セキュリティ総論のおすすめコンテンツ
Googleで見つけやすく

共有する
-
0
-
0
-
0
-
0
-
0
関連タグ
タグをフォローすると最新情報が表示されます
セキュリティ総論の関連コンテンツ
あなたの投稿

PR
PR
PR
