
- 会員限定
- 2026/11/04 12:00 掲載
【冷凍庫が50度に、夜中に核警報が鳴り響く】世界に広がる電子機器へのサイバー攻撃
高まるIoT電子機器のセキュリティ脅威とスマート家電のリスク


欧州のスーパーマーケットで冷凍設備の温度が不正に操作され、食品が大量廃棄される事案が相次いでいる。被害はフランスに続き、ベルギーやスウェーデン、アイルランドなど欧州7か国の店舗に広がった。また同時期に米軍基地の冷蔵庫でも不可解な故障が発生したほか、ウクライナとロシアの緊急警報アプリから偽の核攻撃通知が配信されるというサイバー攻撃の応酬も起きている。これら一連のサイバー攻撃の全体像と、制御システムやIoT機器を狙う新たな手口の脅威を解説する。
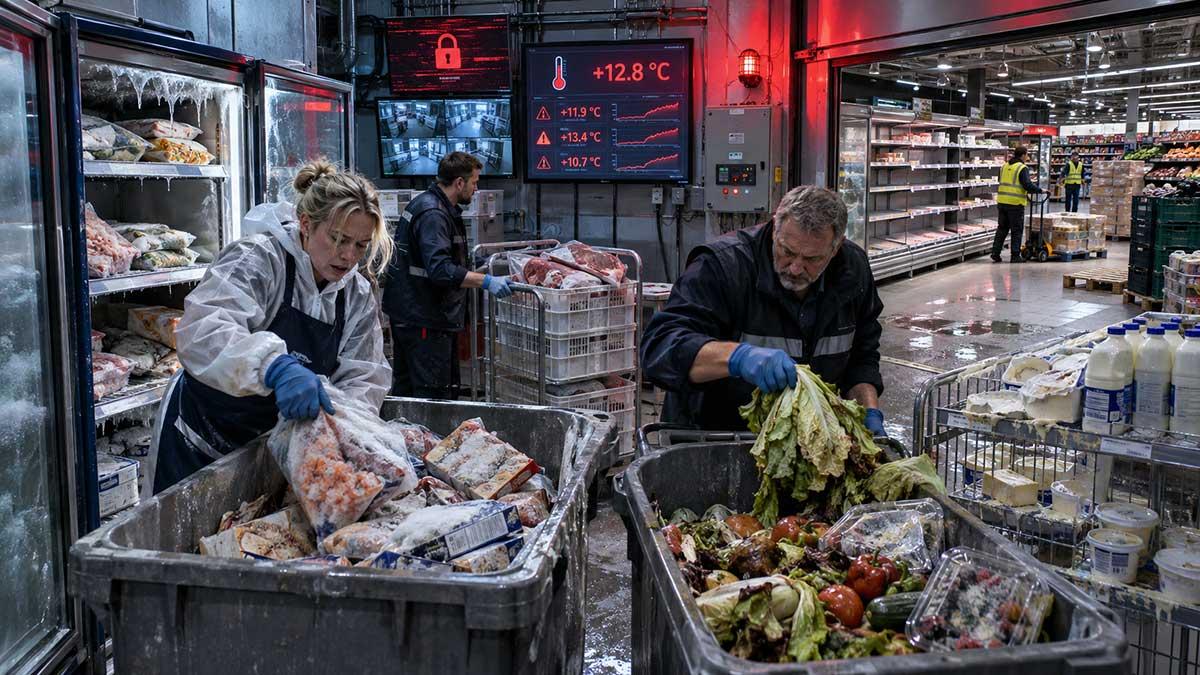
欧州のスーパーの冷蔵設備が相次いでハッキング
10月から11月初旬にかけ、ネットワークに接続された機器の制御システムを乗っ取るサイバー攻撃が欧州を中心に連続して発生した。フランスで数百店舗のスーパーマーケットを標的とした冷蔵や冷凍設備の温度設定が書き換えられるサイバー攻撃が発生し、ベルギーやスウェーデン、アイルランドなど少なくとも欧州7カ国の店舗で同じ攻撃の被害が発生した。一部の設備では冷却機能の霜取りモードが悪用され、庫内の温度が50度という異常な高温に引き上げられている。この影響で大量の要冷蔵品や冷凍食品が傷み、数百万ユーロ規模の食品廃棄や機器の過熱による火災被害が生じている。使用されていたデンマークのダンフォス社製などの温度制御システムにおいて、古いソフトウェアの脆弱性が突かれたとみられる。
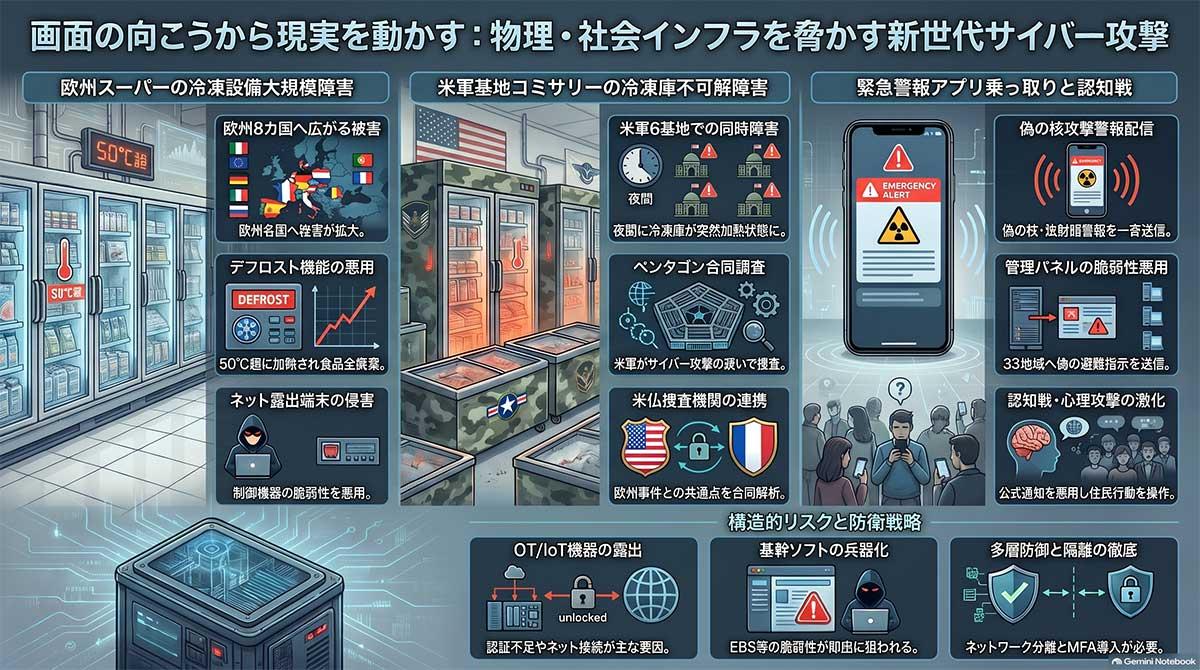
【図版付き記事はこちら】欧州のスーパーで相次ぐ冷蔵庫へのサイバー攻撃、家電や電子機器に広がるハッキングの脅威(図版:ビジネス+IT)
またウクライナとロシアでは、スマートフォン向けの公式緊急警報アプリが攻撃対象となった。ウクライナのアプリからは放射線や市街戦を告げる偽の通知が届き、その数時間後にはロシア非常事態省のアプリからも核弾頭の発射を知らせる虚偽の警報が33の地域に向けて一斉送信された。いずれも攻撃者は特定されていないが、アプリの管理画面の脆弱性が悪用され、意図に反して通知機能が操作されたことが判明している。
制御システムの外側にある物理的な設備や通知の仕組みを直接操る攻撃が世界的な広がりを見せている。IoT機器の制御システムやアプリの脆弱性から電子機器や制御装置対象をハッキングし、操作する新たな攻撃手法は、社会インフラ全体や一般家庭にも広がる重大なリスクをはらんでいる。背後に潜む構造的な脆弱性と、私たちの生活にも迫るスマート家電の乗っ取りリスクはどのように対処すればよいのだろうか?
今すぐビジネス+IT会員に
ご登録ください。
今だけ毎月当たる!ずっと無料の会員登録キャンペーン

ビジネス+ITプレミアム会員(無料)に登録すると
抽選で毎月20名様に
Amazonギフト券 5,000円分 当たる!
プレミアム会員に登録する(ずっと無料) キャンペーン詳細・応募条件を見る※この表示が出ている方は自動的にキャンペーンにエントリーされます。特典送付時にビジネス+ITプレミアム会員を継続し、メールマガジン購読設定をオンにしていることが条件です。その他の条件は詳細をご覧ください
すべて無料!今日から使える、
仕事に役立つ情報満載!
-
ここでしか見られない
2万本超のオリジナル記事・動画・資料が見放題!
-
完全無料
登録料・月額料なし、完全無料で使い放題!
-
トレンドを聞いて学ぶ
年間1000本超の厳選セミナーに参加し放題!
-
興味関心のみ厳選
トピック(タグ)をフォローして自動収集!
ASM・CTEM・脆弱性診断・レッドチームのおすすめコンテンツ
Googleで見つけやすく

共有する
-
0
-
0
-
0
-
0
-
0
関連タグ
タグをフォローすると最新情報が表示されます
ASM・CTEM・脆弱性診断・レッドチームの関連コンテンツ
あなたの投稿

PR
PR
PR
