
- 会員限定
- 2026/11/06 09:14 掲載
悪意のあるVMが他VMのメモリを読み書き、Xenに「回避策なし」の脆弱性2件 AIが発見


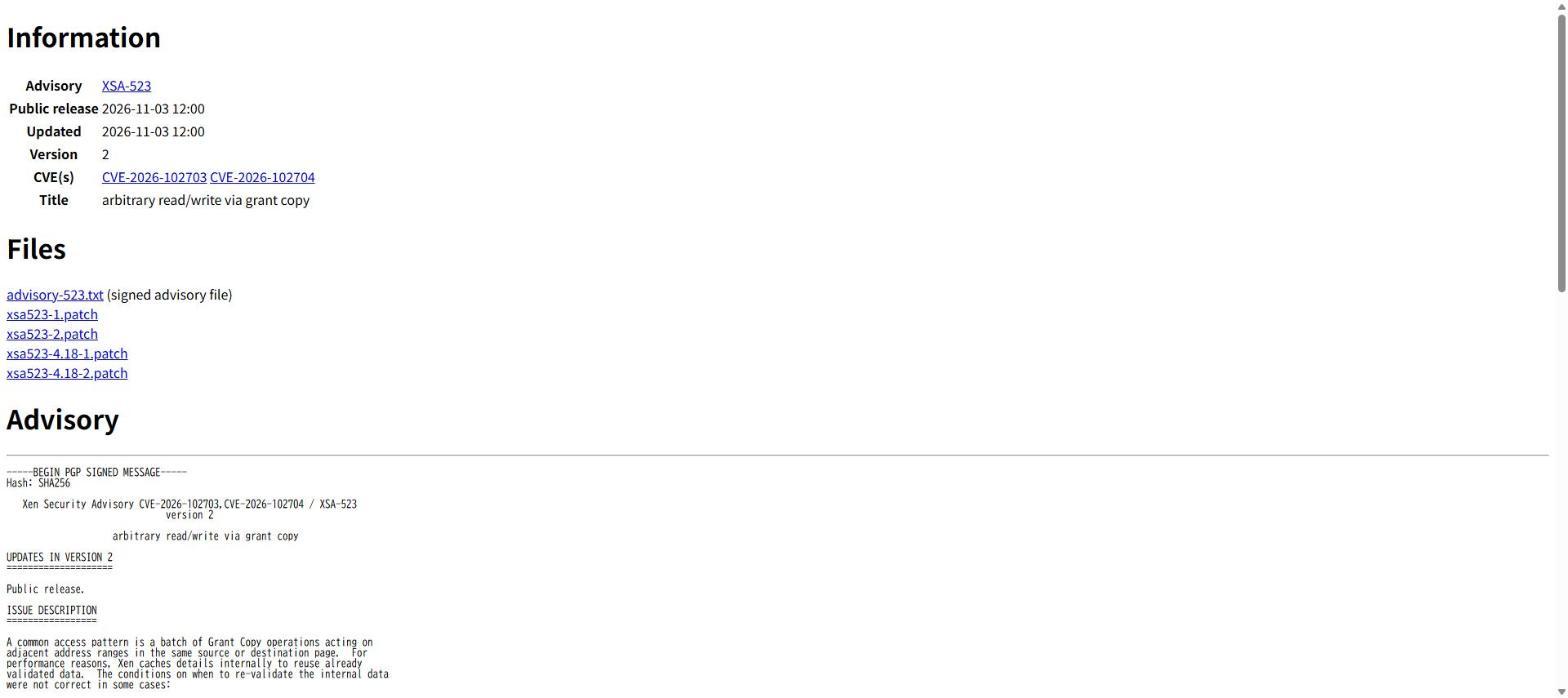
オープンソースのハイパーバイザー「Xen」に、悪意のあるゲスト仮想マシン(VM)が「Dom0」を含む他のVMの任意のメモリを読み書きできる脆弱性2件が見つかり、Xen Projectが11月3日に修正パッチを公開した。既知の回避策はなく、Xen 4.6以降の全バージョンが対象。発見したのはアンソロピックのAI「Claude」だという。
(出典:Xen Project)
脆弱性の識別番号は「CVE-2026-102703」と「CVE-2026-102704」。件名は「グラントコピー経由の任意の読み書き」で、VM間でデータをコピーする「グラントコピー」の処理に原因がある。Xenは性能を高めるため、同じメモリページ内の隣り合う範囲を連続してコピーする際に、検証済みの内部情報を再利用している。ただ、この情報を再検証する条件が一部で正しくなかったという。
影響を受けるのはXen 4.6以降の全バージョンで、4.5以前は影響を受けない。Xen Projectは「既知の回避策はない」としている。修正パッチは、開発版のxen-unstableからXen 4.19系向けと、Xen 4.18系から4.17系向けの2系統が用意された。いずれも2本1組のパッチで、リリース済みの版向けのパッチは安定版ブランチの最新に当てる前提で作られており、最新のリリース版にそのまま適用できない場合があるという。下流の配布元には、安定版の最新へ更新してから適用するよう促している。
今回の問題を見つけたのは、アンソロピックだ。AIモデル「Claude」を使って発見し、Ada LogicsのStephan Lipp氏が検証した。その後、CodeAnt AI Security Research Teamも同じ問題を独立して報告したという。
セキュリティ情報には、攻撃での悪用に関する記載はない。現時点で悪用は確認されていない。
では、今回のパッチはどのバージョンまでを救い、どこから先が取り残されるのか。Xen本体だけでなく、XCP-ngやQubes OS、Debianといった下流の修正状況にも、すでに差が出ている。
Xen XSA-523、修正状況の比較
(出典:Xen Project、The Hacker Newsをもとに作成)
この記事の続き >>
・パッチのないXen 4.6~4.16、サポート切れの版も
・XCP-ng、Qubes OS、Debianで割れた修正状況
・2件の欠陥はどこで生まれたのか、7月の脆弱性との関係
・パッチのないXen 4.6~4.16、サポート切れの版も
・XCP-ng、Qubes OS、Debianで割れた修正状況
・2件の欠陥はどこで生まれたのか、7月の脆弱性との関係
今すぐビジネス+IT会員に
ご登録ください。
今だけ毎月当たる!ずっと無料の会員登録キャンペーン

ビジネス+ITプレミアム会員(無料)に登録すると
抽選で毎月20名様に
Amazonギフト券 5,000円分 当たる!
プレミアム会員に登録する(ずっと無料) キャンペーン詳細・応募条件を見る※この表示が出ている方は自動的にキャンペーンにエントリーされます。特典送付時にビジネス+ITプレミアム会員を継続し、メールマガジン購読設定をオンにしていることが条件です。その他の条件は詳細をご覧ください
すべて無料!今日から使える、
仕事に役立つ情報満載!
-
ここでしか見られない
2万本超のオリジナル記事・動画・資料が見放題!
-
完全無料
登録料・月額料なし、完全無料で使い放題!
-
トレンドを聞いて学ぶ
年間1000本超の厳選セミナーに参加し放題!
-
興味関心のみ厳選
トピック(タグ)をフォローして自動収集!
サーバ仮想化・コンテナのおすすめコンテンツ
Googleで見つけやすく

共有する
-
0
-
0
-
0
-
0
-
0
関連タグ
タグをフォローすると最新情報が表示されます
あなたの投稿

PR
PR
PR
