
- 会員限定
- 2026/11/12 12:00 掲載
自衛隊が平時から重要インフラのサイバー脅威を探知、安保3文書に明記へ
AIで攻撃の兆候を先回り検知、能動的サイバー防御を本格化


政府は電気や通信、金融といった重要インフラをサイバー攻撃から守るため、自衛隊が平時から脅威を探知する役割を担う方針を固めた。人工知能を用いて不審な動きを先回りして把握し、被害を未然に防ぐ構えだ。この方針は年末に改定される国家安全保障戦略などの安保関連3文書に明記される見通しである。
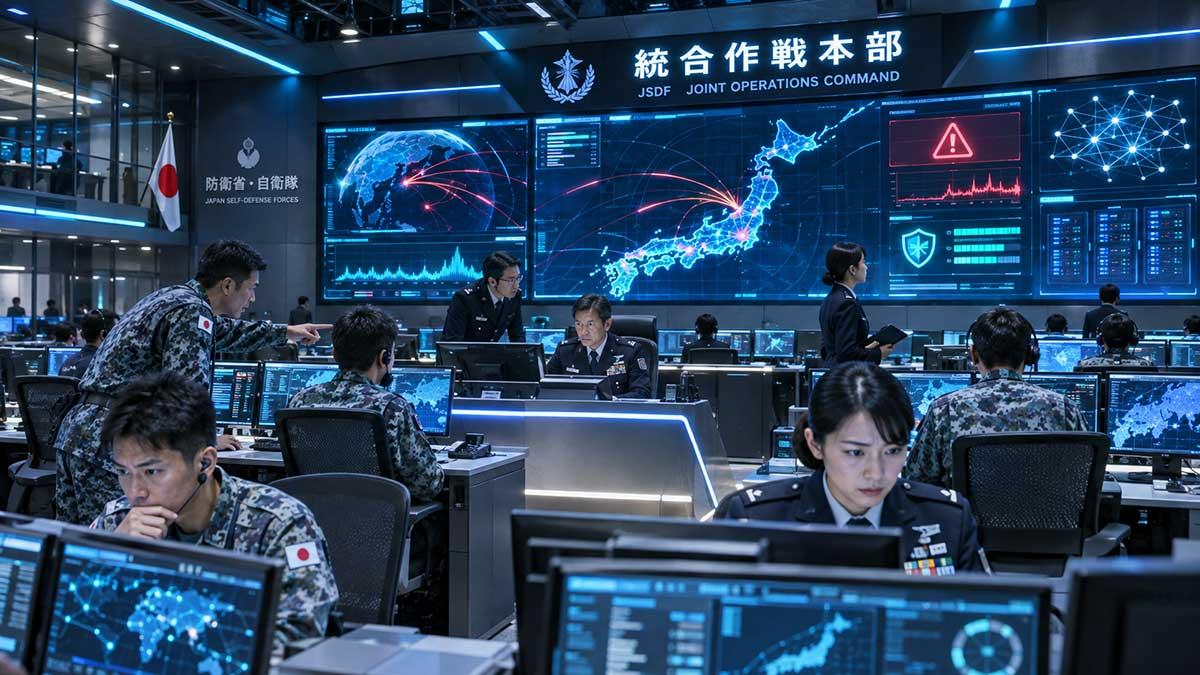
能動的サイバー防御の中核を担う自衛隊の新たな役割と法整備の進展
近年、国家の基幹を成す重要インフラに対するサイバー攻撃は深刻化しており、従来の被害発生後に対応する受動的な防御では限界を迎えている。この状況を受け、政府は攻撃の兆候を早期に把握し、被害を未然に防ぐ能動的サイバー防御の導入を進めている。その中核となるのが自衛隊による平時からの監視および探知活動である。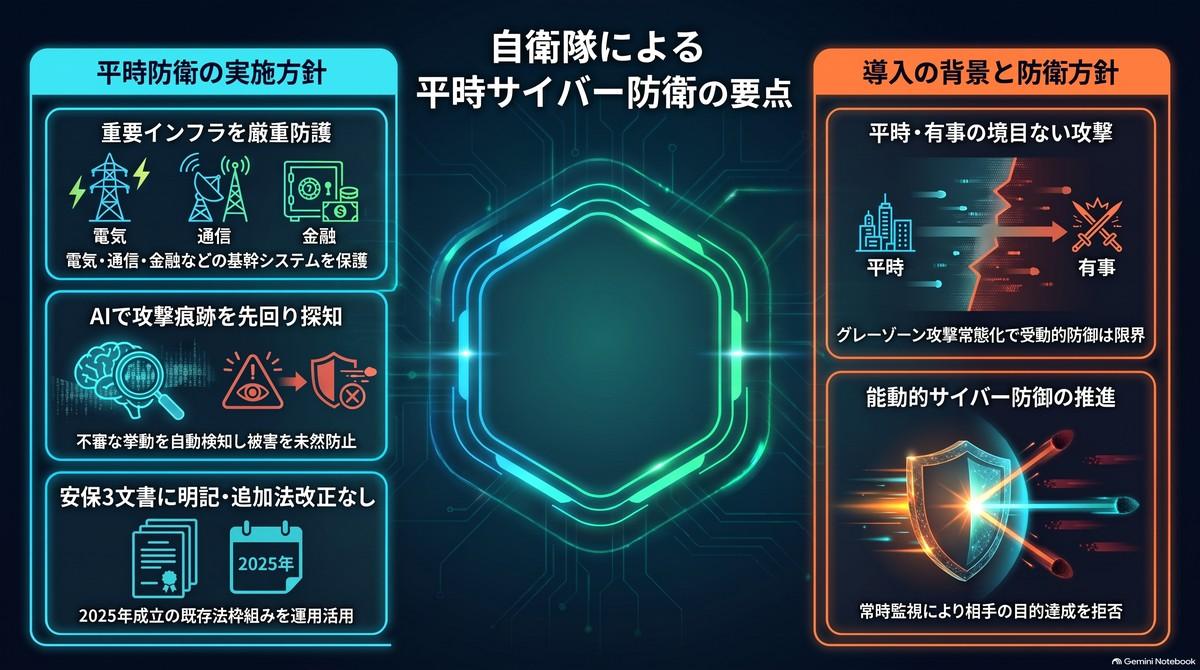
【図版付き記事はこちら】自衛隊が平時から重要インフラのサイバー脅威を探知、安保3文書に明記へ(画像:ビジネス+IT)
法的な裏付けとして自衛隊法が改正され、第81条の3に通信防護措置が新設された。これにより自衛隊は国や基幹インフラに対する高度で組織的なサイバー攻撃が行われた際、平時であっても内閣総理大臣の命令に基づき被害防止のための措置を講じることが可能となった。この措置は武力行使ではなく行政警察権の行使として解釈されている。
また能動的サイバー防御の全体調整を担う司令塔として、内閣官房に国家サイバー統括室が設置された。同室は攻撃に関する情報を集約し、警察庁や防衛省、民間事業者との連携を統括する。重大な脅威が確認された場合、警察のサイバー特別捜査隊と自衛隊のサイバー防衛隊が共同で、攻撃元のサーバーにアクセスし無害化する措置を実行する体制が組まれている。
こうした国家主導のサイバー防衛体制が整備される中、民間企業から政府への支援要請も既に発生している。施行間もない新制度のもとで、政府が実際にどのような判断を下し権限を行使していくのか、その実態と民間企業に及ぼす影響について次ページで詳しく検証する。
今すぐビジネス+IT会員に
ご登録ください。


新規登録キャンペーン実施中
Amazonギフト券5,000円分
毎月抽選20名様にプレゼント
対象:期間中、上の「今すぐ登録(無料)」ボタンから
プレミアム会員にご登録いただいた方
すべて無料!今日から使える、
仕事に役立つ情報満載!
-
ここでしか見られない
2万本超のオリジナル記事・動画・資料が見放題!
-
完全無料
登録料・月額料なし、完全無料で使い放題!
-
トレンドを聞いて学ぶ
年間1000本超の厳選セミナーに参加し放題!
-
興味関心のみ厳選
トピック(タグ)をフォローして自動収集!
セキュリティ総論のおすすめコンテンツ
Googleで見つけやすく

共有する
-
0
-
0
-
0
-
0
-
0
関連タグ
タグをフォローすると最新情報が表示されます
セキュリティ総論の関連コンテンツ
あなたの投稿

PR
PR
PR
