
- 会員限定
- 2026/10/25 08:00 掲載
不正アクセス被害のGMO「能動的サイバー防御」を要請も、現行法制度では限界か
国家による攻撃元サーバーの無力化を要請


GMOインターネットが運営するクラウドサービスが不正アクセスを受け利用者の金融資産に被害が生じた。同社は被害者への損失補償と見舞金の支払いを発表するとともに10月に施行された能動的サイバー防御の適用を政府に緊急要請した。攻撃者からの金銭要求には応じず国家による攻撃元サーバーの無力化を求めている。
不正アクセスのGMOが政府に「能動的サイバー防御」を要請
GMOインターネットが提供する外国為替証拠金取引の自動売買向け仮想専用サーバーサービスが大規模な不正アクセスを受けた。同社は2026年10月20日にシステム基盤上への不正なプログラムの設置を確認し被害拡大を防ぐため翌21日未明に全サーバーを順次停止した。この不正アクセスによりシステム内に保管されていた利用者の認証情報が外部に持ち出された。国内外の70を超える証券会社などに開設された利用者の取引口座において意図しない不正な取引が行われ口座残高が減少するなどの金融被害が相次いで発生している。このサービスは2万人以上の投資家に利用されていた。
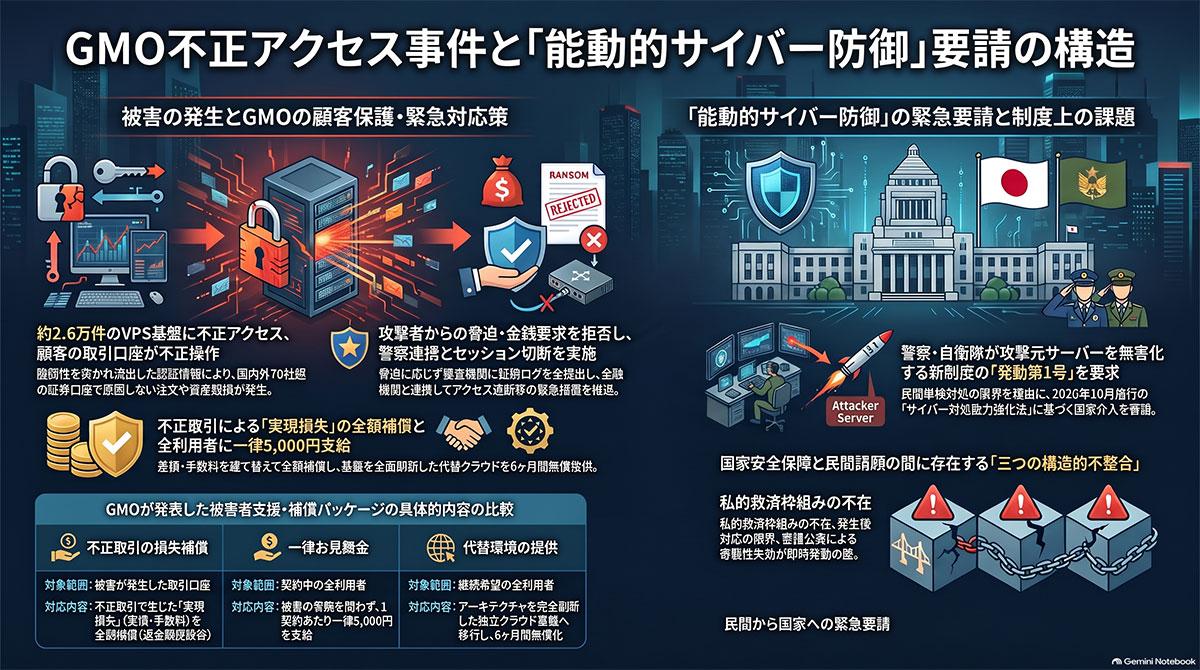
【図版付き記事はこちら】不正アクセス被害のGMO、政府に「能動的サイバー防御」を要請(画像:ビジネス+IT)
被害の救済措置として同社は不正取引によって生じた差損や手数料などの損失を補償する方針を決定した。金銭被害の有無にかかわらず全利用者に一律5000円の見舞金を支払うとともに刷新した代替のクラウド環境を半年間無償で提供する。 同社は本件への対応の一環として2026年10月1日に施行されたばかりのサイバー対処能力強化法に基づく能動的サイバー防御の適用を政府関係機関に緊急要請した。
民間企業のシステム障害にとどまらず一般国民の金融資産を標的とした略奪であると位置づけ民間単独での防御は困難だとして国家による攻撃基盤の追跡や無力化を求めている。 一方この要請に対して政府関係者からは個別企業の要請に応じて発動を決める制度ではないとの見解が示されている。
能動的サイバー防御は未然防止を目的としておりすでに被害が発生した事後段階での適用には法解釈上の課題があることや要請事実を公表したことで攻撃者側が警戒し無害化措置の有効性が失われたとの指摘も上がっている。
民間サービスの被害に対する直接的な防衛制度としては限界か?
日本国内におけるサイバー安全保障の分野では10月1日、サイバー対処能力強化法および関連整備法に基づく能動的サイバー防御の運用が開始された。これは国や基幹インフラに対する重大なサイバー攻撃の兆候を確認した際、警察や自衛隊が通信ネットワークを介して攻撃元のサーバーに侵入し、不正プログラムの停止や削除などの無害化措置を講じる枠組みである。
今すぐビジネス+IT会員に
ご登録ください。
今だけ毎月当たる!ずっと無料の会員登録キャンペーン

ビジネス+ITプレミアム会員(無料)に登録すると
抽選で毎月20名様に
Amazonギフト券 5,000円分 当たる!
プレミアム会員に登録する(ずっと無料) キャンペーン詳細・応募条件を見る※この表示が出ている方は自動的にキャンペーンにエントリーされます。特典送付時にビジネス+ITプレミアム会員を継続し、メールマガジン購読設定をオンにしていることが条件です。その他の条件は詳細をご覧ください
すべて無料!今日から使える、
仕事に役立つ情報満載!
-
ここでしか見られない
2万本超のオリジナル記事・動画・資料が見放題!
-
完全無料
登録料・月額料なし、完全無料で使い放題!
-
トレンドを聞いて学ぶ
年間1000本超の厳選セミナーに参加し放題!
-
興味関心のみ厳選
トピック(タグ)をフォローして自動収集!
AI・生成AIのおすすめコンテンツ
Googleで見つけやすく

共有する
-
0
-
0
-
0
-
0
-
0
関連タグ
タグをフォローすると最新情報が表示されます
AI・生成AIの関連コンテンツ
あなたの投稿

PR
PR
PR
