
- 会員限定
- 2026/11/20 09:20 掲載
グーグルが中国系グループの関与を指摘 vCenterに認証不要の穴、修正前に2カ月超悪用


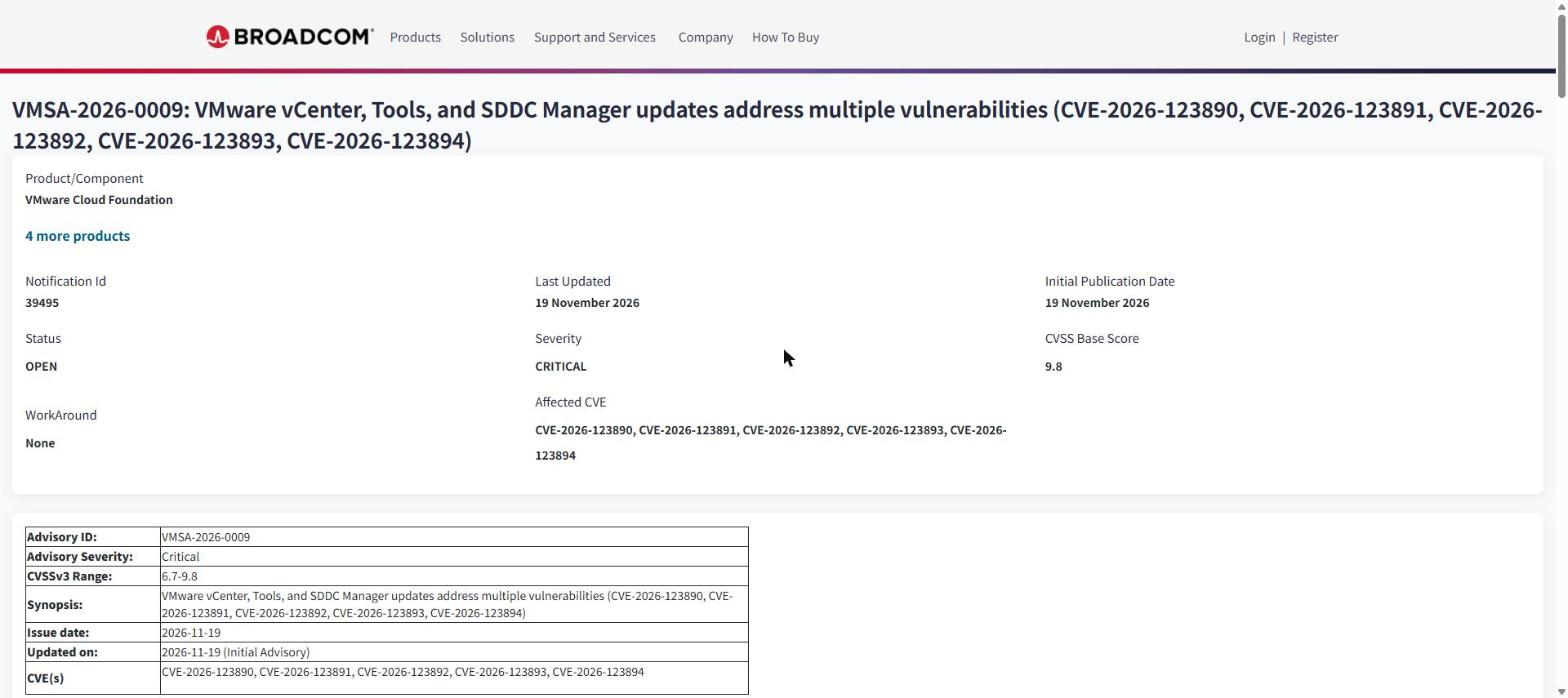
ブロードコムは11月19日、仮想化基盤「VMware vCenter」の認証バイパスの脆弱性「CVE-2026-123890」(CVSS 9.8)の修正版を公開した。回避策はない。グーグルによると、中国系とみられる攻撃グループ「ARMORY CASTLE」が9月上旬に悪用していた。7.0は延長サポート契約者がブロードコムに問い合わせる必要がある。
(出典:ブロードコム)
同社のアドバイザリ「VMSA-2026-0009」は、SDDC ManagerとVMware Toolsの脆弱性を含む計5件(CVE-2026-123890~123894)を対象とする。vCenterの修正版は9.1.1.0200、9.0.2.0200、8.0 U3m。VMware Cloud Foundation(VCF)5.xは5.2.5で対応する。7.0については、延長サポート契約者がブロードコムに問い合わせる形になっている。
この脆弱性は、修正版の公開前から悪用されていた。グーグルの脅威インテリジェンスグループ(GTIG)とマンディアントは、中国系とみられる攻撃グループ「ARMORY CASTLE」(旧UNC5221)が9月上旬に悪用したと、ブログで公表した。マンディアントは脆弱性をブロードコムに報告した側で、ブロードコムのアドバイザリは謝辞を記している一方、実際の悪用には触れていない。
セキュリティ専門メディアのSecurityWeekは、グーグルの説明として、修正版の公開まで2カ月以上悪用が続いたと報じた。マンディアントのチャールズ・カーマカルCTOは、LinkedInで「パッチの適用と、侵害の痕跡の確認の両方が必要」との趣旨を述べたという。
ゼロデイ悪用は、ほかの製品でも明らかになっている。11月にはチェック・ポイントのファイアウォール製品のゼロデイ悪用が表面化した。vCenterは仮想マシン全体を管理する中枢で、日本企業の仮想化基盤でも広く使われている。該当バージョンを使う組織は、修正版の適用に加え、不審なアカウントやログインがないかの確認を急ぐ必要がある。
では、7月に公表された別の脆弱性の修正をすでに済ませていた企業も、今回は安全と言えないのか。背景には、攻撃者が修正の公表前から脆弱性を把握していたことをうかがわせる痕跡と、マンディアントが勧める防御策の中身がある。
vCenterをめぐる攻撃と修正の時系列
(出典:グーグル、ブロードコムの発表をもとに作成)
この記事の続き >>
・7月に修正済みのvCenterでも防げなかった事情
・攻撃ツールの完成時期が示す、公表前からの把握
・パッチだけでは足りない、マンディアント推奨の防御策
・7月に修正済みのvCenterでも防げなかった事情
・攻撃ツールの完成時期が示す、公表前からの把握
・パッチだけでは足りない、マンディアント推奨の防御策
今すぐビジネス+IT会員に
ご登録ください。


新規登録キャンペーン実施中
Amazonギフト券5,000円分
毎月抽選20名様にプレゼント
対象:期間中、上の「今すぐ登録(無料)」ボタンから
プレミアム会員にご登録いただいた方
すべて無料!今日から使える、
仕事に役立つ情報満載!
-
ここでしか見られない
2万本超のオリジナル記事・動画・資料が見放題!
-
完全無料
登録料・月額料なし、完全無料で使い放題!
-
トレンドを聞いて学ぶ
年間1000本超の厳選セミナーに参加し放題!
-
興味関心のみ厳選
トピック(タグ)をフォローして自動収集!
ASM・CTEM・脆弱性診断・レッドチームのおすすめコンテンツ
Googleで見つけやすく

共有する
-
0
-
0
-
0
-
0
-
0
関連タグ
タグをフォローすると最新情報が表示されます
あなたの投稿

PR
PR
PR
