
- 会員限定
- 2026/11/15 13:18 掲載
チェック・ポイントのFWにゼロデイ、約2ダースの顧客で悪用 root奪取からESXi消去へ


チェック・ポイントは11月12日までに、セキュリティ製品のOS「Gaia OS」にroot権限を奪われるゼロデイ脆弱性「CVE-2026-123039」があり、約2ダースの顧客で悪用を確認したと明らかにした。修正を含むホットフィックスを公開した。報道によると、攻撃は別の脆弱性で侵入後にrootを奪い、ESXiホストのデータ消去に至った。
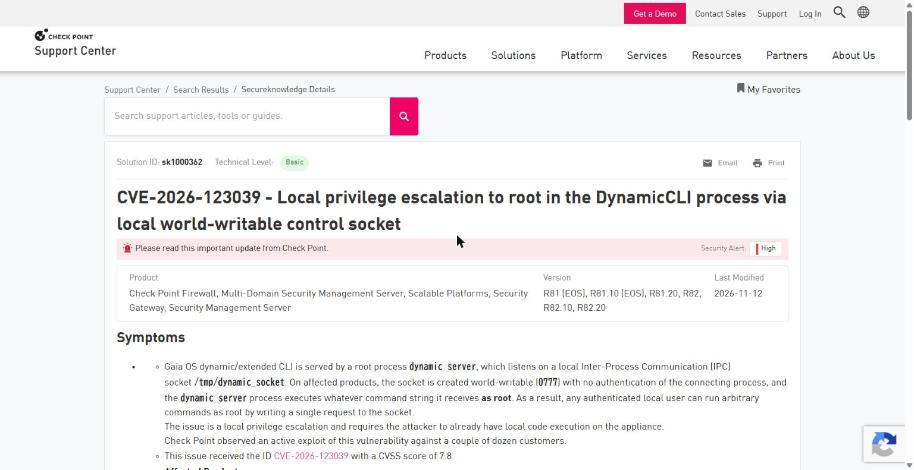
(出典:チェック・ポイント)
問題は、Gaia OSのDynamic CLIを担うroot権限のプロセス「dynamic_server」にある。このプロセスはローカルのソケット「/tmp/dynamic_socket」を、誰でも書き込める設定(0777)で作成する。しかも接続してきたプロセスを認証せず、受け取ったコマンドをrootとして実行する。ローカルでコードを実行できる攻撃者が、要求を1回書き込むだけでrootを得られるという。
影響を受けるのは、Force Firewalls、管理サーバおよびログサーバ、Multi-Domain Security ManagementおよびMulti-Domain Log Server、Maestro Orchestratorである。バージョンはR82.20、R82.10、R82、R81.20、R81.10、R81で、このうちR81.10とR81はサポート終了(EOS)の扱いだ。Spark FirewallsとSmart-1 Cloudは対象外とした。
修正は、Jumbo Hotfix AccumulatorのR82.20がTake 14以降、R82.10がTake 52以降、R82がTake 132以降、R81.20がTake 174以降に含まれる。R81.10とR81には、修正版が示されていない。修正版は認証のない呼び出しを遮断してログに記録し、ソケットの権限は0660(root、configグループ)になる。すぐに適用できない場合は、dynamic_serverを停止して再起動させない回避策も案内した。ただし、停止すると一部のDynamic CLIコマンドは失敗する。
BleepingComputerによると、悪用は10月下旬から続いている。チェック・ポイントの別の報告では、攻撃者はまずMobile Accessポータルで脆弱性「PHP2Shell」を突いて侵入し、本件でrootを奪った。その後、VMware ESXiホストにデータ消去ツールを展開したという。チェック・ポイントは侵害の指標(IOC)も公開しており、ログの確認で兆候を調べるよう呼びかけている。
では、攻撃者はどこから入り込み、root奪取の先で何を狙ったのか。背景には、2度に分かれた攻撃の波と、侵害先に残されたメモ、そして攻撃者の正体をめぐる見立てがある。
ゲートウェイからESXiまで、攻撃の連鎖
(出典:チェック・ポイント、BleepingComputerの報道をもとに作成)
この記事の続き >>
・「最初の標的」と「2回目の標的」はどう違うのか
・ESXiホストに残されたメモの中身
・バックドアの系譜が示す攻撃者像と、特定が進まない理由
・「最初の標的」と「2回目の標的」はどう違うのか
・ESXiホストに残されたメモの中身
・バックドアの系譜が示す攻撃者像と、特定が進まない理由
今すぐビジネス+IT会員に
ご登録ください。


新規登録キャンペーン実施中
Amazonギフト券5,000円分
毎月抽選20名様にプレゼント
対象:期間中、上の「今すぐ登録(無料)」ボタンから
プレミアム会員にご登録いただいた方
すべて無料!今日から使える、
仕事に役立つ情報満載!
-
ここでしか見られない
2万本超のオリジナル記事・動画・資料が見放題!
-
完全無料
登録料・月額料なし、完全無料で使い放題!
-
トレンドを聞いて学ぶ
年間1000本超の厳選セミナーに参加し放題!
-
興味関心のみ厳選
トピック(タグ)をフォローして自動収集!
ASM・CTEM・脆弱性診断・レッドチームのおすすめコンテンツ
Googleで見つけやすく

共有する
-
0
-
0
-
0
-
0
-
0
関連タグ
タグをフォローすると最新情報が表示されます
あなたの投稿

PR
PR
PR
