
- 会員限定
- 2026/11/20 21:46 掲載
AIが洗い出した脆弱性、直ったのは99件中55件 GitHubとマイクロソフトが示した現実


GitHubとマイクロソフトは、AIでOSSの脆弱性を見つけて修正まで届ける共同パイロットの結果を11月18日に公表した。6つのOSSを調べ、AIによる選別と研究者の手作業での検証を経て99件をメンテナーへ非公開で報告。11月15日時点で55件が修正され、うち14件は修正版が公開済みだ。
(出典:GitHub)
対象はAutoGPT(AIエージェント基盤)、Caddy(Webサーバ)、Express(Node.js向けWebフレームワーク)、FastMCP(MCPサーバ構築フレームワーク)、ImageMagick(画像処理ソフトウェア)、Netty(Java向けネットワークフレームワーク)の6つ。いずれも、GitHubがOSSのセキュリティ向上を支援する「GitHub Secure Open Source Fund」の修了プロジェクトで、メンテナーがスキャンに同意したうえで、すべての報告を非公開で受け取った。
流れは5段階だ。まずMDASHがマイクロソフトのMAI Cyberモデルでプロジェクトを調べ、修正案も提案する。次にGitHub Security LabのAIトリアージエージェントが、重複の除去、有効性の確認、影響の大きいバグへの絞り込みを行う。残った指摘は、マイクロソフトFORGE Labの研究者がすべて手作業で検証する。そのうえで、GitHubの非公開脆弱性報告を通じ、再現コードと修正案をつけて報告。最後に、何を、どう、いつ直すかはメンテナーが決める。
GitHubは、AIによって脆弱性の候補を見つけることは速く安くなった一方、修正には人の判断が要り、その負担はOSSではメンテナーに集中すると指摘する。重複や脆弱性ではない報告がすでに大量に届いているため、生のスキャン結果をさらに送るのではなく、メンテナーにあらかじめ了解を取り、検出だけでなく修正を持っていくべきだという立場だ。今回のパイロットは、その考え方を実際に試したものと位置づけている。
では、AIが見つけた「数千件」は、なぜ99件にまで絞られたのか。その裏には、このやり方がまだ広げにくい理由と、日本企業が今すぐ見直したい設定がある。
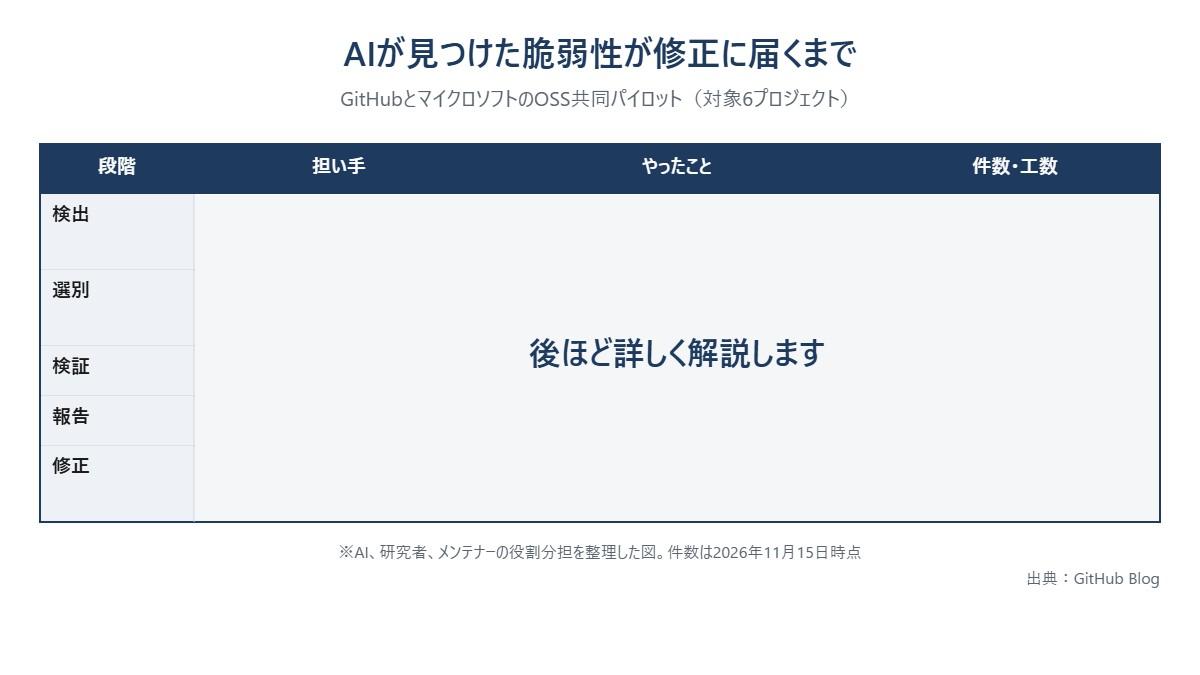
AIが見つけた脆弱性が修正に届くまで
(出典:GitHub Blogをもとに作成)
この記事の続き >>
・数千件が99件に絞られた理由と、研究者7人の手作業の重さ
・ImageMagickは15分、Caddyは22件を1週間で修正:メンテナーの手応え
・日本企業がDependabotと非公開報告で今すぐ確認すべきこと
・数千件が99件に絞られた理由と、研究者7人の手作業の重さ
・ImageMagickは15分、Caddyは22件を1週間で修正:メンテナーの手応え
・日本企業がDependabotと非公開報告で今すぐ確認すべきこと
今すぐビジネス+IT会員に
ご登録ください。


新規登録キャンペーン実施中
Amazonギフト券5,000円分
毎月抽選20名様にプレゼント
対象:期間中、上の「今すぐ登録(無料)」ボタンから
プレミアム会員にご登録いただいた方
すべて無料!今日から使える、
仕事に役立つ情報満載!
-
ここでしか見られない
2万本超のオリジナル記事・動画・資料が見放題!
-
完全無料
登録料・月額料なし、完全無料で使い放題!
-
トレンドを聞いて学ぶ
年間1000本超の厳選セミナーに参加し放題!
-
興味関心のみ厳選
トピック(タグ)をフォローして自動収集!
AIセキュリティのおすすめコンテンツ
Googleで見つけやすく

共有する
-
0
-
0
-
0
-
0
-
0
関連タグ
タグをフォローすると最新情報が表示されます
あなたの投稿

PR
PR
PR
