
- 会員限定
- 2026/11/20 21:00 掲載
六花亭・ハンコヤなど相次ぐクレカ情報全流出、なぜセキュリティコードまで漏れたのか
番号全桁とセキュリティコードが入力時に外部送信か


北海道帯広市の老舗菓子メーカー、六花亭の公式通販サイトで決済画面のプログラムが改ざんされ、約4週間に入力された約8000件のクレジットカード情報が外部へ流出した可能性がある。翌19日には印鑑通販のハンコヤドットコムも、同様の手口でカード情報8220件の漏えい可能性を公表した。両社ともカード情報を保存していなかったにもかかわらず、なぜカード番号だけでなくセキュリティコードまで盗まれたのか。手口の仕組みと悪用リスクを整理する。
保守委託先からの連絡で発覚、約4週間分のカード番号全桁とセキュリティコードが対象に
北海道を代表する菓子メーカーの六花亭は2026年11月18日、公式通販サイトである六花亭オンラインショップが第三者の不正アクセスを受け、顧客のクレジットカード情報が外部に流出した可能性があると発表した。改ざんされたのは決済画面のプログラムであり、利用者がカード情報を入力したタイミングで外部へ送信される状態になっていた可能性がある。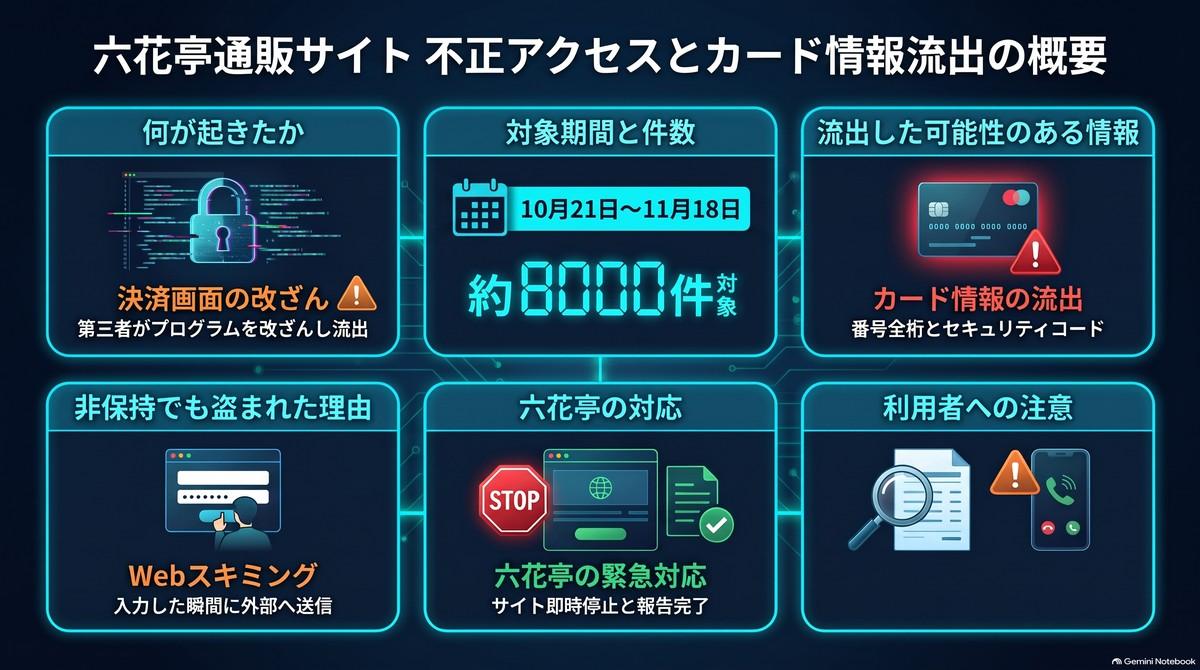
【図版付き記事はこちら】六花亭・ハンコヤで相次ぐ「クレカ情報全流出」なぜセキュリティコードまで漏れたのか(画像:ビジネス+IT)
流出の恐れがある対象期間は、10月21日午後9時から11月18日午前11時までの約4週間に及ぶ。この間に決済画面で入力されたクレジットカード番号の全桁、カード名義人、有効期限、本人確認用のセキュリティコードが対象となった。発表時点で確認されている対象件数は約8000件だが、全件の流出が確定したわけではなく、今後の調査次第で件数や対象範囲は変動する可能性がある。
なお、具体的な侵入経路や悪用された脆弱性、改ざんプログラムの種類や外部送信先について公式は発表していない。ログインパスワードや住所、注文履歴といった他の個人情報やサーバー内データへの影響も調査中であり、現時点では不明である。報道によると、今のところカード情報の不正利用といった二次被害は確認されていない。六花亭は対象となる可能性がある顧客へ順次個別連絡を進めるとともに、利用明細の確認や不審な電話、郵便物、SMSへの警戒を呼びかけている。
同様の手口による被害は六花亭だけではない。印鑑通販のハンコヤドットコムは11月19日、決済画面が改ざんされ、クレジットカード情報8220件を含む個人情報が漏えいした可能性があると発表した。対象は10月13日から11月12日までにPCから同社サイトにアクセスしてカード決済した顧客で、カード番号、カード名義人、有効期限、セキュリティコードが含まれる。同社もカード情報をサーバーに保存しておらず、入力された情報が外部へ送信される状態になっていたという。
ハンコヤドットコムでは、会員登録や注文をした顧客の氏名、住所、電話番号、メールアドレス、生年月日、会社名、ログインID、注文内容、ハッシュ化されたパスワード、性別も漏えいした可能性があり、件数は調査中だ。印影データの漏えいは確認されていない。同社は11月12日に不正アクセスを確認してサイトの全サービスを停止し、警察への相談や個人情報保護委員会への報告を進めている。両社の被害には共通点が多いものの、同じ攻撃者によるものかどうかは分かっていない。
今回の2件で注目すべき点は、両社ともセキュリティコードを含むカード情報を自社サーバーに保存していなかったにもかかわらず、カード番号からセキュリティコードまで一式が抜き取られた可能性があることだ。保存していないはずの情報が、なぜ攻撃者の手に渡ったのか。その背景には、従来の漏えい対策が想定していなかった攻撃手口と、セキュリティコードが果たしてきた役割がある。
なぜセキュリティコードまで漏れたのか、入力の瞬間を狙う手口と「全項目流出」の悪用リスク
今回の2社に共通するのは、カード番号や有効期限だけでなく、カード裏面などに記載された3~4桁のセキュリティコードまで流出対象に含まれている点だ。カード業界のルールでは、加盟店や決済事業者が取引の承認後にセキュリティコードを保存することは認められていない。そのため、サーバーに蓄積されたデータベースが盗まれる従来型の漏えいでは、セキュリティコードは対象外となるケースが多かった。実際、グッドスマイルカンパニーも当初はセキュリティコードは含まれないと説明していたが、その後の続報で決済ページへの不正プログラム設置が判明し、約2800人分のセキュリティコードを含むカード情報が漏えいした可能性があると改めている。
今すぐビジネス+IT会員に
ご登録ください。


新規登録キャンペーン実施中
Amazonギフト券5,000円分
毎月抽選20名様にプレゼント
対象:期間中、上の「今すぐ登録(無料)」ボタンから
プレミアム会員にご登録いただいた方
すべて無料!今日から使える、
仕事に役立つ情報満載!
-
ここでしか見られない
2万本超のオリジナル記事・動画・資料が見放題!
-
完全無料
登録料・月額料なし、完全無料で使い放題!
-
トレンドを聞いて学ぶ
年間1000本超の厳選セミナーに参加し放題!
-
興味関心のみ厳選
トピック(タグ)をフォローして自動収集!
情報漏えい対策のおすすめコンテンツ
Googleで見つけやすく

共有する
-
0
-
0
-
0
-
0
-
0
関連タグ
タグをフォローすると最新情報が表示されます
情報漏えい対策の関連コンテンツ
あなたの投稿

PR
PR
PR
