
- 会員限定
- 2026/11/21 08:57 掲載
アサヒGHDがサイバー攻撃対策に135億円を投資、AIで侵入検知と自動遮断を強化
VPN全面廃止とゼロトラスト移行を断行、侵入前提の防衛体制へ


アサヒグループホールディングスは2026年から3年間で、サイバーセキュリティ対策に計135億円を投じる。2025年9月に発生した大規模なランサムウェア攻撃を受け、IT投資からサイバー関連予算を初めて独立して明示した。人工知能を用いた不正アクセスの監視や専門人材の増強を軸に、侵入を前提とした検知と復旧の体制へ抜本的に組み替える方針だ。
約10日間の潜伏を許した攻撃の全容、業績と情報管理に深刻な打撃
2025年9月29日午前7時ごろ、アサヒグループホールディングスの国内システムで大規模な障害が発生した。調査の過程で複数サーバーのファイル暗号化が確認され、同社は同日午前11時ごろにネットワークを遮断し、主要データセンターを隔離した。この緊急措置により被害のさらなる拡大は防いだものの、受注や出荷を担う基幹システムが停止し、国内の飲料や食品の供給網が長期にわたり混乱した。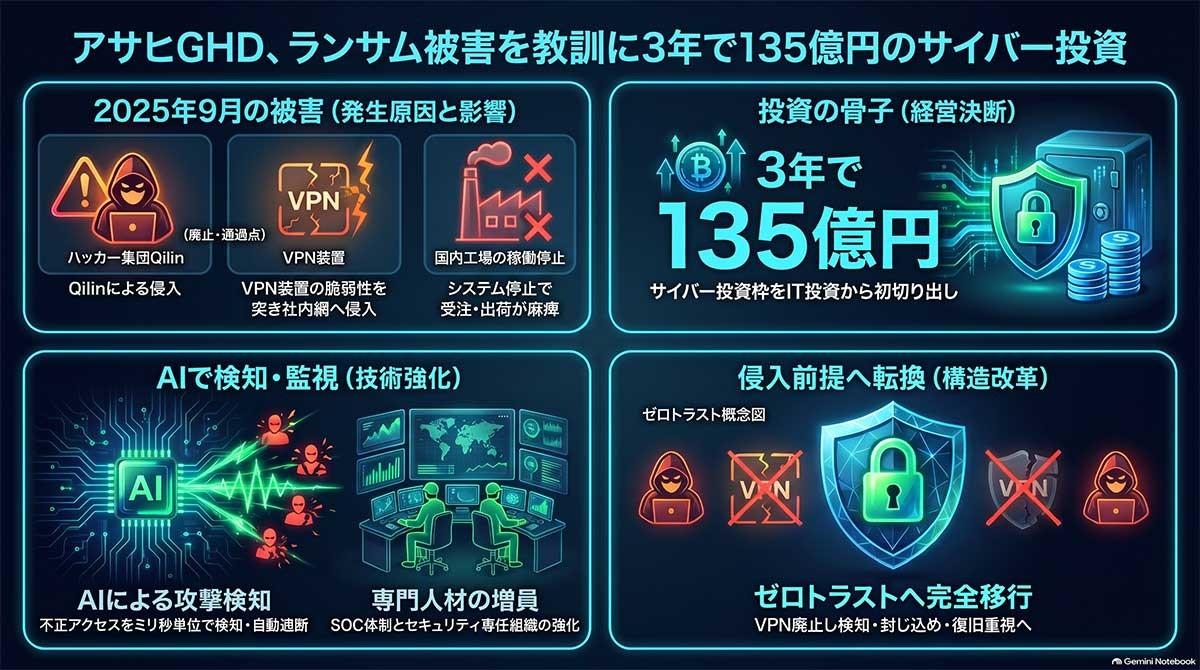
【図版付き記事はこちら】ランサム被害のアサヒGHD、135億円を投資 AIで侵入検知と自動遮断を強化(画像:ビジネス+IT)
事件後、ロシア系ランサムウェア集団Qilinがダークウェブ上で犯行声明を出した。ただし、攻撃元との直接の因果関係について公式は発表していない。アサヒグループホールディングスはバックアップによる自力復旧を選択し、身代金の支払いおよび攻撃者との接触は一切行わなかった。
事業への影響は極めて大きかった。2025年10月から12月の累計売上高は、前年同期比でアサヒビールが8割台前半、アサヒ飲料が7割程度、アサヒグループ食品が9割程度まで落ち込んだ。2026年6月にはシステム障害関連費用の発生などを理由に、2025年12月期の通期営業利益予想を27.5%下方修正している。情報流出面では2026年2月時点で計11万5513件の漏えいを確認し、同年7月には流出の可能性がある個人情報の範囲を計228万9000件に修正した。物流業務は2026年2月までに正常化を果たしている。
実は同社は被害以前から、米国の基準に沿った多層防御や外部からの模擬攻撃テストを実施していた。それでも防ぎきれなかった背景には、日本企業に共通する構造的な死角が存在した。135億円の巨額投資が目指す次世代の防衛設計と、国内産業界が突きつけられた課題の核心に迫る。
境界型防御の限界とAI監視への移行、問われる経営層のガバナンス
アサヒグループホールディングスの事例が産業界に強い衝撃を与えた理由は、対策を怠っていた企業ではなく、相応の防衛策を講じていた大企業が突破された点にある。同社は端末の不審な動きを監視するEDRと呼ばれるセキュリティツールをすでに導入していた。しかし、業務時間外に正規の管理者アカウントを悪用して静かに潜伏する手口を、従来の監視体制では即座に捕捉できなかった。
今すぐビジネス+IT会員に
ご登録ください。


新規登録キャンペーン実施中
Amazonギフト券5,000円分
毎月抽選20名様にプレゼント
対象:期間中、上の「今すぐ登録(無料)」ボタンから
プレミアム会員にご登録いただいた方
すべて無料!今日から使える、
仕事に役立つ情報満載!
-
ここでしか見られない
2万本超のオリジナル記事・動画・資料が見放題!
-
完全無料
登録料・月額料なし、完全無料で使い放題!
-
トレンドを聞いて学ぶ
年間1000本超の厳選セミナーに参加し放題!
-
興味関心のみ厳選
トピック(タグ)をフォローして自動収集!
標的型攻撃・ランサムウェア対策のおすすめコンテンツ
Googleで見つけやすく

共有する
-
0
-
0
-
0
-
0
-
0
関連タグ
タグをフォローすると最新情報が表示されます
標的型攻撃・ランサムウェア対策の関連コンテンツ
あなたの投稿

PR
PR
PR
