
- 会員限定
- 2026/10/07 18:00 掲載
日本を襲う同時多発サイバー攻撃、背景に国家ぐるみの「AIサイバー攻撃工場」稼働か
オープンAIモデルを駆使した「サイバー攻撃の自律化」が現実に


日本国内で「同時多発サイバー攻撃」ともいえる、不正アクセスや情報漏えいの被害が未曾有の規模で拡大している。焼肉きんぐ、大阪公立大学、大和証券、日本経済新聞社、シチズン時計など業種を問わず、無差別とも言える被害が続いている。いづれの被害も原因は調査中の段階であるが、背景として囁かれるのがフロンティア級の攻撃能力を持つ「オープンAIの拡散」と、国家ぐるみで24時間稼働する「AIサイバー攻撃工場」の存在である。
日本企業を襲う、未曾有の同時多発サイバー攻撃
日本企業や組織を狙うサイバー攻撃が、異常ともいえるペースで相次いでいる。大阪公立大学ではランサムウェアとみられる攻撃により約500台のサーバーが停止し、最大13万人分の個人情報が流出した可能性が浮上。「焼肉きんぐ」を運営する物語コーポレーションでは、公式アプリへの不正アクセスにより約1079万件の会員情報が漏えいした。日本経済新聞社やシチズン時計などでも被害が表面化しており、攻撃対象は大学、外食、メディア、製造、金融、物流へと広がっている。こうした「同時多発サイバー攻撃」は偶然が重なった出来事ではない。いずれのインシデントも原因や詳細は調査中となっているが、この背景には攻撃力の高いオープンAIモデルの拡散と国家ぐるみのハッカー集団によるAIサイバー攻撃の自動化の関与が指摘されている。
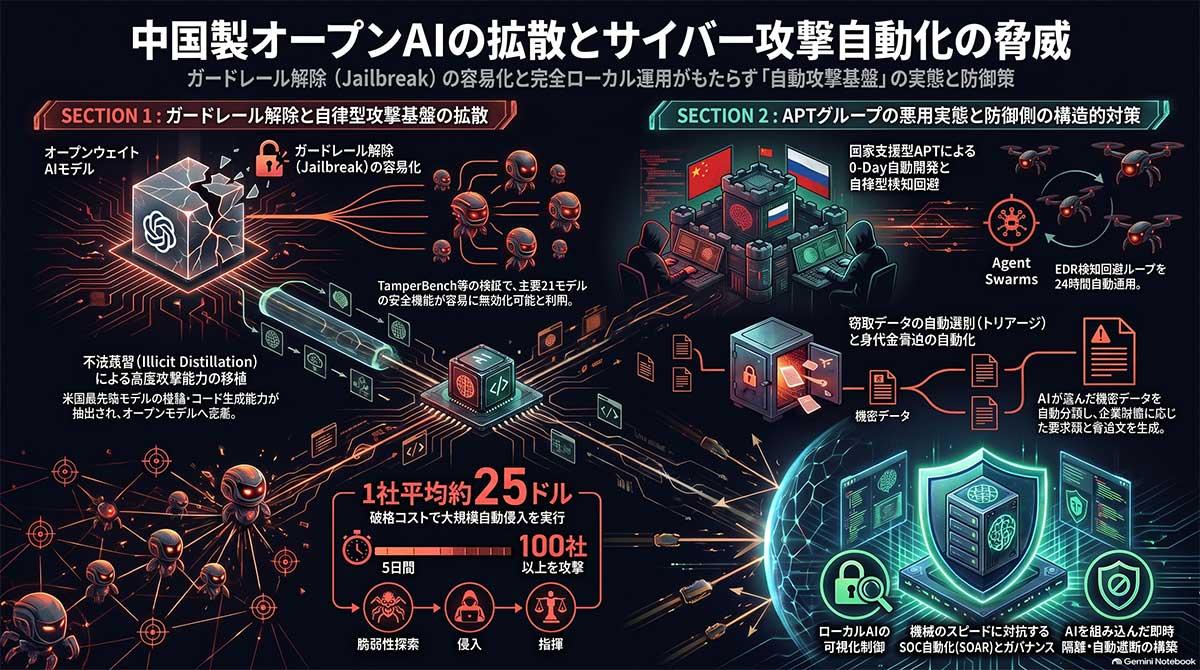
【図版付き記事はこちら】日本を襲う同時多発サイバー攻撃、背後に国家ぐるみのサイバー攻撃工場か(図版:ビジネス+IT)
さらに深刻なのが、最先端AIの高度な能力をオープンモデルへ移植する「不正な蒸留」だ。高性能な商用AIへ大量の問い合わせを送り、推論、コード生成、ツール利用などの能力を抽出し、安全制限の弱いオープンモデルへ学習させる。こうした手法によって、本来は厳重な安全対策の下で提供されていたフロンティア級のサイバー能力が、監視の届かないAIとして犯罪組織に拡散する事態が現実のものとなっている。
今すぐビジネス+IT会員に
ご登録ください。
すべて無料!今日から使える、
仕事に役立つ情報満載!
-
ここでしか見られない
2万本超のオリジナル記事・動画・資料が見放題!
-
完全無料
登録料・月額料なし、完全無料で使い放題!
-
トレンドを聞いて学ぶ
年間1000本超の厳選セミナーに参加し放題!
-
興味関心のみ厳選
トピック(タグ)をフォローして自動収集!
標的型攻撃・ランサムウェア対策のおすすめコンテンツ
Googleで見つけやすく

共有する
-
0
-
0
-
0
-
0
-
0
関連タグ
タグをフォローすると最新情報が表示されます
標的型攻撃・ランサムウェア対策の関連コンテンツ
あなたの投稿

PR
PR
PR
