
- 会員限定
- 2026/10/24 16:01 掲載
ギットラボ、CVSS10.0の脆弱性を修正 認証不要でコード実行の恐れ、回避策の記載なし


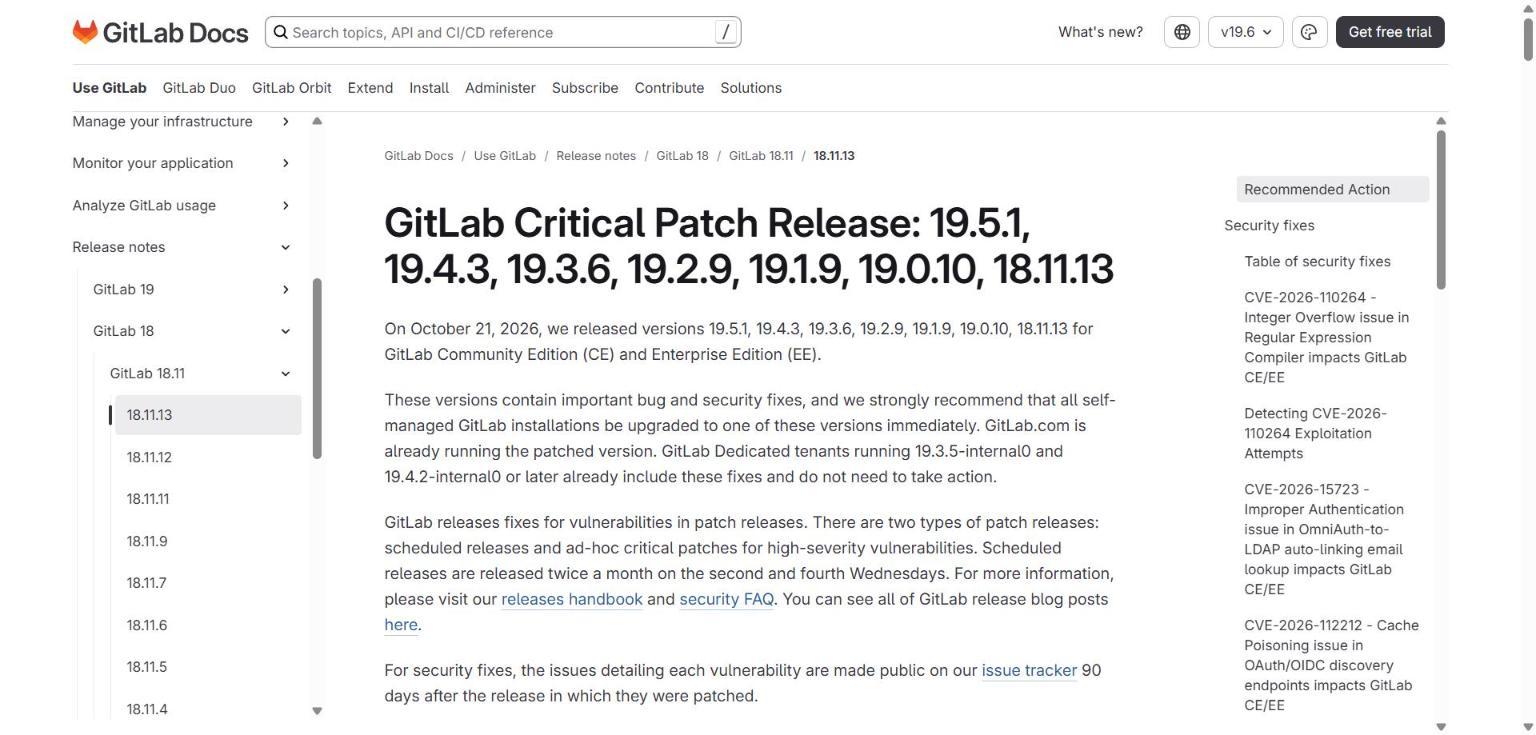
ギットラボは10月21日(米国時間)、「GitLab」のCE版とEE版に存在した、深刻度が最大のCVSS 10.0の脆弱性を修正するパッチリリース「19.5.1」などを公開した。認証を受けていない第三者が、サーバ上で任意のコードを実行できる可能性があるという。7.0以降の広い範囲が対象で、公式ページに回避策の記載はない。
(出典:ギットラボ)
脆弱性の識別番号は「CVE-2026-110264」で、正規表現をコンパイルする処理の整数オーバーフローに起因する。細工された正規表現により、認証を受けていない第三者がGitLabサーバ上で任意のコードを実行できる可能性があるという。CVSS 3.1の評価は10.0で、攻撃元区分はネットワーク、攻撃条件の複雑さは低、必要な権限と利用者の関与はいずれも不要とされる。
影響範囲はバージョン7.0以降と広い。18.11は18.11.13より前、19.0は19.0.10より前、19.1は19.1.9より前、19.2は19.2.9より前、19.3は19.3.6より前、19.4は19.4.3より前、19.5は19.5.1より前が該当する。修正版はこの7つで、このうち19.2.9、19.1.9、19.0.10、18.11.13の4つは、標準のパッチリリースに加えて旧系列へ修正を移植(バックポート)したものだ。
公式ページに回避策の記載はない。GitLab.comはすでに修正版で稼働しており、GitLab Dedicatedは19.3.5-internal0または19.4.2-internal0以降を実行しているテナントであれば対応済みで、利用者の作業は不要としている。
同社は、自己管理型の利用者が悪用の試みを検知できるよう、脅威検知ルール2件も公開した。報告者は研究者のjoaxcarで、同社のバグ報奨金プログラムを通じて寄せられたという。
今回のリリースでは、この脆弱性のほかに、深刻度が「高」の2件、「中」の5件、「低」の4件の計11件も修正した。「高」は、OmniAuthとLDAPの自動連携における認証の不備(CVSS 8.2)と、OAuth/OIDCの探索用エンドポイントのキャッシュポイズニング(同7.5)である。
では、「19.5.1」へすぐに上げられない環境は、どこまで守られるのか。公式ページの記述を突き合わせると、系列ごとに修正の範囲が大きく異なる実態と、更新作業に潜む停止の条件が見えてくる。
GitLab修正版の系列別の違い
(出典:GitLab発表をもとに作成)
この記事の続き >>
・19.2以前の旧系列で直るのは何件か、系列別の一覧
・単一ノードで起きるダウンタイムの条件と、更新の注意点
・検知ルール名から読める監視の手がかりと、詳細公開が迫る日
・19.2以前の旧系列で直るのは何件か、系列別の一覧
・単一ノードで起きるダウンタイムの条件と、更新の注意点
・検知ルール名から読める監視の手がかりと、詳細公開が迫る日
今すぐビジネス+IT会員に
ご登録ください。
今だけ毎月当たる!ずっと無料の会員登録キャンペーン

ビジネス+ITプレミアム会員(無料)に登録すると
抽選で毎月20名様に
Amazonギフト券 5,000円分 当たる!
プレミアム会員に登録する(ずっと無料) キャンペーン詳細・応募条件を見る※この表示が出ている方は自動的にキャンペーンにエントリーされます。特典送付時にビジネス+ITプレミアム会員を継続し、メールマガジン購読設定をオンにしていることが条件です。その他の条件は詳細をご覧ください
すべて無料!今日から使える、
仕事に役立つ情報満載!
-
ここでしか見られない
2万本超のオリジナル記事・動画・資料が見放題!
-
完全無料
登録料・月額料なし、完全無料で使い放題!
-
トレンドを聞いて学ぶ
年間1000本超の厳選セミナーに参加し放題!
-
興味関心のみ厳選
トピック(タグ)をフォローして自動収集!
セキュリティ開発・DevSecOpsのおすすめコンテンツ
Googleで見つけやすく

共有する
-
0
-
0
-
0
-
0
-
0
関連タグ
タグをフォローすると最新情報が表示されます
あなたの投稿

PR
PR
PR
