
- 会員限定
- 2026/10/29 04:45 掲載
Volt Typhoon、管理基盤に4件のゼロデイ…使い捨て中継網「Silent Train」とは?


ルーメン(Lumen)の脅威調査部門は10月28日、中国の国家支援型とされる攻撃グループ「Volt Typhoon」の運用基盤「Silent Train」を公表した。侵害機器を使い捨ての中継網にして痕跡を消しつつ、SD-WANなど管理製品のゼロデイ(未知の脆弱性)を悪用していたという。調査は3年に及び、重要インフラに被害が出ていた。
(出典:ルーメン)
同グループが、侵害した機器を次々に入れ替える中継網で身元と痕跡を隠しながら、未知の脆弱性(ゼロデイ)を突いていた実態を明らかにした。
ブラック・ロータス・ラボは、Silent Trainを2023年11月ごろの確認から約3年にわたって追跡してきたという。
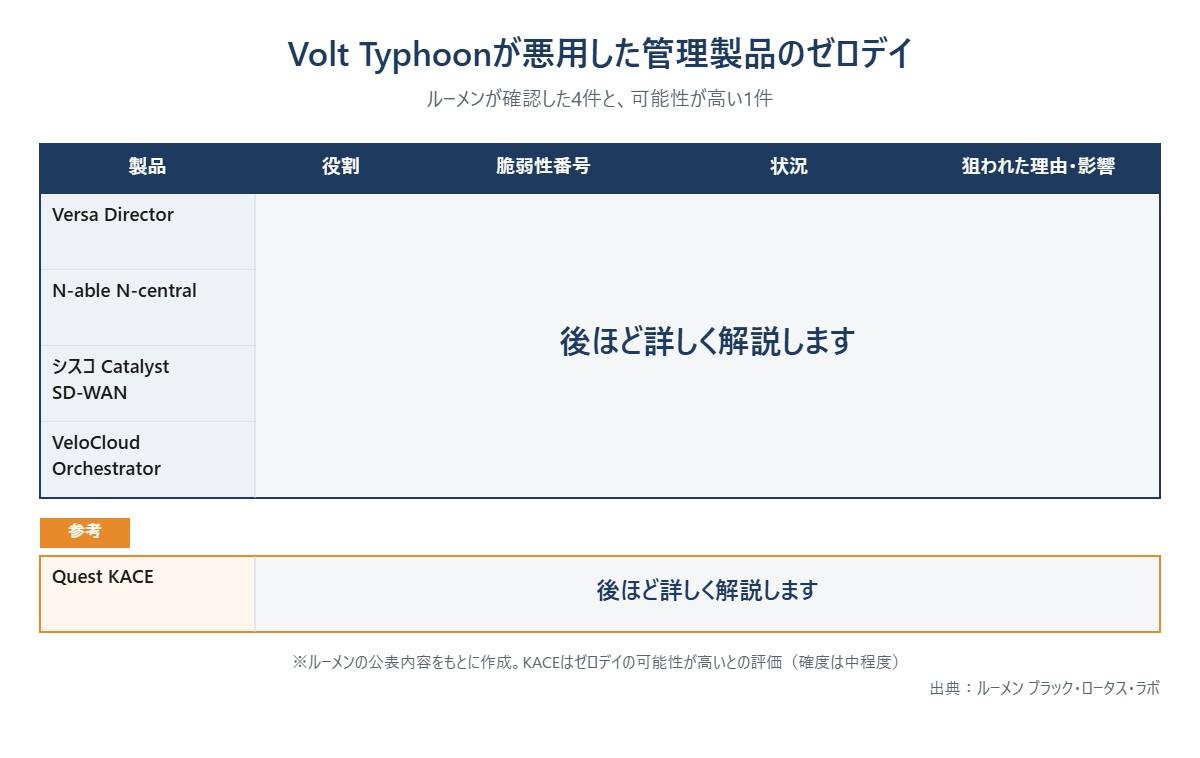
この間に、重要分野の被害組織へ数百件の通知を行い、その後の調査を通じて、ゼロデイの悪用を突き止めた。確定が4件、可能性が高いものが1件としている。
いずれも、多数の機器をまとめて管理する製品だ。確定した4製品は、Versa Director、N-able N-central、シスコのCatalyst SD-WAN、VeloCloud Orchestrator。可能性が高いとされるのはQuest KACEで、30を超える組織に影響したという。
脆弱性番号が示されたものは、N-centralが「CVE-2025-8875」と「CVE-2025-8876」、Catalyst SD-WANが「CVE-2026-20127」(CVSS 10.0)、VeloCloud Orchestratorが「CVE-2026-16812」。Catalyst SD-WANでは、シスコが2026年2月に脆弱性を公表した後も悪用が続いたという。
中継網は、ルータやIoT機器などを数珠つなぎにして使う仕組みだ。27種類以上の機器が使われ、機器を連ねる作業は2分足らずで終わる。接続の平均は約4時間で、終われば痕跡を消して解体していたという。
被害を受けたのは、通信事業者、政府機関、防衛関連企業、衛星や緊急時の通信サービス、MSP(マネージドサービスプロバイダー)、IT企業、水道やエネルギー、運輸などの重要インフラ。ハワイ、カリフォルニア、テキサスが特に多かったという。
同社は、緊張が高まる局面に備えて足がかりを確保する動きと整合すると説明している。
対策としては、管理基盤のインターネット公開の最小化、パッチ適用の優先、ログの集約と保存期間の延長、管理者権限の不審な利用の監視を挙げている。
では、なぜVolt Typhoonは、侵入しやすい端末ではなく、あえて「管理する側」の製品ばかりを狙い続けたのか。
第2段落には、ルーメンが示した5製品の一覧と、攻撃者の活動時間帯をめぐる分析、そして日本企業が見直すべき備えがある。
Volt Typhoonが悪用した管理製品のゼロデイ
(出典:ルーメンの調査をもとに作成)
この記事の続き >>
・1台の管理ツールが「全社の合鍵」になる理由
・5製品の共通点と、公表後も続いたシスコ製品の悪用
・攻撃者の勤務時間と、日本企業が今すぐ見直す点
・1台の管理ツールが「全社の合鍵」になる理由
・5製品の共通点と、公表後も続いたシスコ製品の悪用
・攻撃者の勤務時間と、日本企業が今すぐ見直す点
今すぐビジネス+IT会員に
ご登録ください。
今だけ毎月当たる!ずっと無料の会員登録キャンペーン

ビジネス+ITプレミアム会員(無料)に登録すると
抽選で毎月20名様に
Amazonギフト券 5,000円分 当たる!
プレミアム会員に登録する(ずっと無料) キャンペーン詳細・応募条件を見る※この表示が出ている方は自動的にキャンペーンにエントリーされます。特典送付時にビジネス+ITプレミアム会員を継続し、メールマガジン購読設定をオンにしていることが条件です。その他の条件は詳細をご覧ください
すべて無料!今日から使える、
仕事に役立つ情報満載!
-
ここでしか見られない
2万本超のオリジナル記事・動画・資料が見放題!
-
完全無料
登録料・月額料なし、完全無料で使い放題!
-
トレンドを聞いて学ぶ
年間1000本超の厳選セミナーに参加し放題!
-
興味関心のみ厳選
トピック(タグ)をフォローして自動収集!
標的型攻撃・ランサムウェア対策のおすすめコンテンツ
Googleで見つけやすく

共有する
-
0
-
0
-
0
-
0
-
0
関連タグ
タグをフォローすると最新情報が表示されます
標的型攻撃・ランサムウェア対策の関連コンテンツ
あなたの投稿

PR
PR
PR
