
- 会員限定
- 2026/10/31 14:44 掲載
Claude Code改ざん版に「SSHバックドア」…Cursorで11時間配布、「謎の鍵」はないか?


Cursorは10月29日、VS Code拡張機能のマーケットプレイスで、Claude Code拡張機能の改ざん版(2.1.312、2.1.313)が約11時間公開され、SSHバックドアを仕掛けようとしたと明らかにした。消しても残る仕組みがあり、目印は鍵のコメント「svc-telemetry」。アンソロピックの技術スタッフは自社侵害ではないとXで説明した。
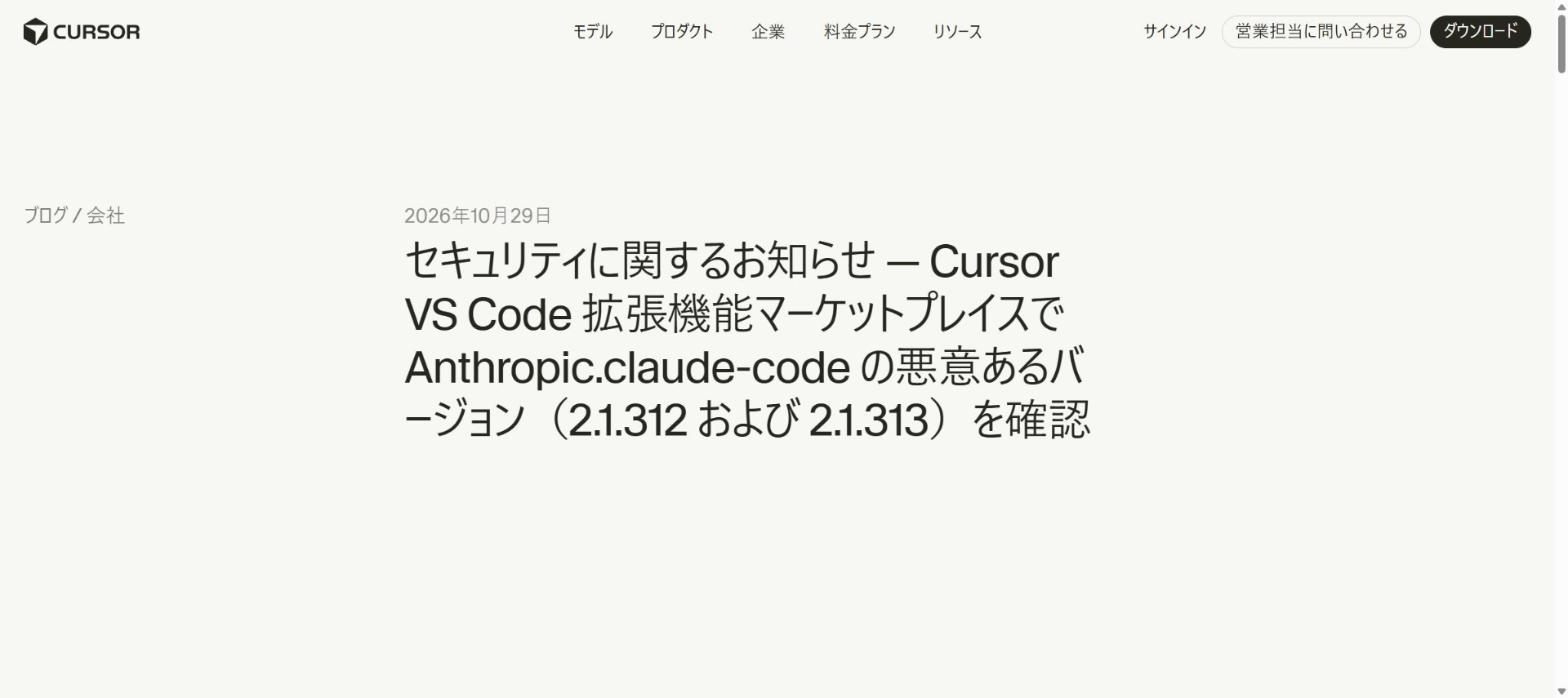
(出典:Cursor)
WindowsとmacOS向けで、太平洋時間の10月29日午前2時27分ごろから午後1時35分ごろ、日本時間では10月29日午後6時27分ごろから30日午前5時35分ごろまでの約11時間、配布されていたという。
この拡張機能は、ホスト名やOS、パブリックIPなどの情報を収集して報告するほか、攻撃者が管理するSSH鍵を「authorized_keys」に追加し、リバースSSHトンネルによる永続的なアクセスを試みる。
Cursorによると、ローカルのSSHサービスを有効にする手順には管理者権限が必要で、悪意あるコードのエラーにより、Cursorを管理者権限で起動していたまれなケースを除いて失敗する。このため、ほとんどの環境では攻撃者がトンネル経由でログインできた可能性はないとしている。ただ、攻撃者の鍵の追加や永続化の仕組みのインストール、ホスト情報の送信は実行されたとして、該当期間にインストールまたは更新した場合は修正手順を実施するよう求めている。攻撃者のサーバーはすでに停止したという。
影響の有無は、SSHの許可鍵ファイルにコメント「svc-telemetry」の鍵が含まれているかで確認する。macOSでは「grep -qs svc-telemetry」を使ったコマンド、WindowsではPowerShellのコマンドが示されており、鍵が見つかった場合は修復スクリプトの実行が必要になる。Cursorは、拡張機能のアンインストールだけでは不十分な場合があるとしている。
Cursorは、問題の発覚後にマーケットプレイスを全面停止し、キーのローテーションと再構築を経てサービスを再開したと説明している。
一方、アンソロピックの技術スタッフであるFelix Rieseberg氏はXで、アンソロピックのシステムや従業員のPCが侵害されたわけではないと説明した。悪意ある第三者がCursorのマーケットプレイスへのアクセスを使って改ざん版を公開したもので、アンソロピックの公式チャネルで配布されているバージョンは影響を受けず、影響はCursorのユーザーに限られるという。
では、拡張機能を消しても攻撃者の足場が残りかねないのはなぜか。背景には、Cursorが更新で追記した痕跡の情報と、公表されている被害人数の上限、そして公表内容からは読み取れない侵入の経路がある。
改ざん版拡張機能が残す「居座り」の仕掛け
(出典:Cursorの通知をもとに作成)
この記事の続き >>
・OSごとに違う、拡張機能の削除後も居座る仕掛けの正体
・Cursorが示した影響人数の「上限」と、更新を求めた版
・公表内容から読み取れない、公開権限の入手経路
・OSごとに違う、拡張機能の削除後も居座る仕掛けの正体
・Cursorが示した影響人数の「上限」と、更新を求めた版
・公表内容から読み取れない、公開権限の入手経路
今すぐビジネス+IT会員に
ご登録ください。
今だけ毎月当たる!ずっと無料の会員登録キャンペーン

ビジネス+ITプレミアム会員(無料)に登録すると
抽選で毎月20名様に
Amazonギフト券 5,000円分 当たる!
プレミアム会員に登録する(ずっと無料) キャンペーン詳細・応募条件を見る※この表示が出ている方は自動的にキャンペーンにエントリーされます。特典送付時にビジネス+ITプレミアム会員を継続し、メールマガジン購読設定をオンにしていることが条件です。その他の条件は詳細をご覧ください
すべて無料!今日から使える、
仕事に役立つ情報満載!
-
ここでしか見られない
2万本超のオリジナル記事・動画・資料が見放題!
-
完全無料
登録料・月額料なし、完全無料で使い放題!
-
トレンドを聞いて学ぶ
年間1000本超の厳選セミナーに参加し放題!
-
興味関心のみ厳選
トピック(タグ)をフォローして自動収集!
セキュリティ総論のおすすめコンテンツ
Googleで見つけやすく

共有する
-
0
-
0
-
0
-
0
-
0
関連タグ
タグをフォローすると最新情報が表示されます
セキュリティ総論の関連コンテンツ
あなたの投稿

PR
PR
PR
