
- 会員限定
- 2026/11/12 08:19 掲載
AIの脆弱性悪用が急増、RHEL新版が「改ざんOS」を拒否 レッドハットが署名検証を搭載


レッドハットは11月9日(米国時間)、企業向けLinuxの新版「RHEL 10.3」「9.9」を発表した。利用者の鍵でOSに署名し改ざんを防ぐ「sealed images」、AIで稼働中の環境を調べるMCPサーバ、自社推論のAIアシスタント、Go向けの耐量子暗号を備える。AIによる脆弱性悪用の急増を受け、ゼロトラストの原則をOSに組み込む。
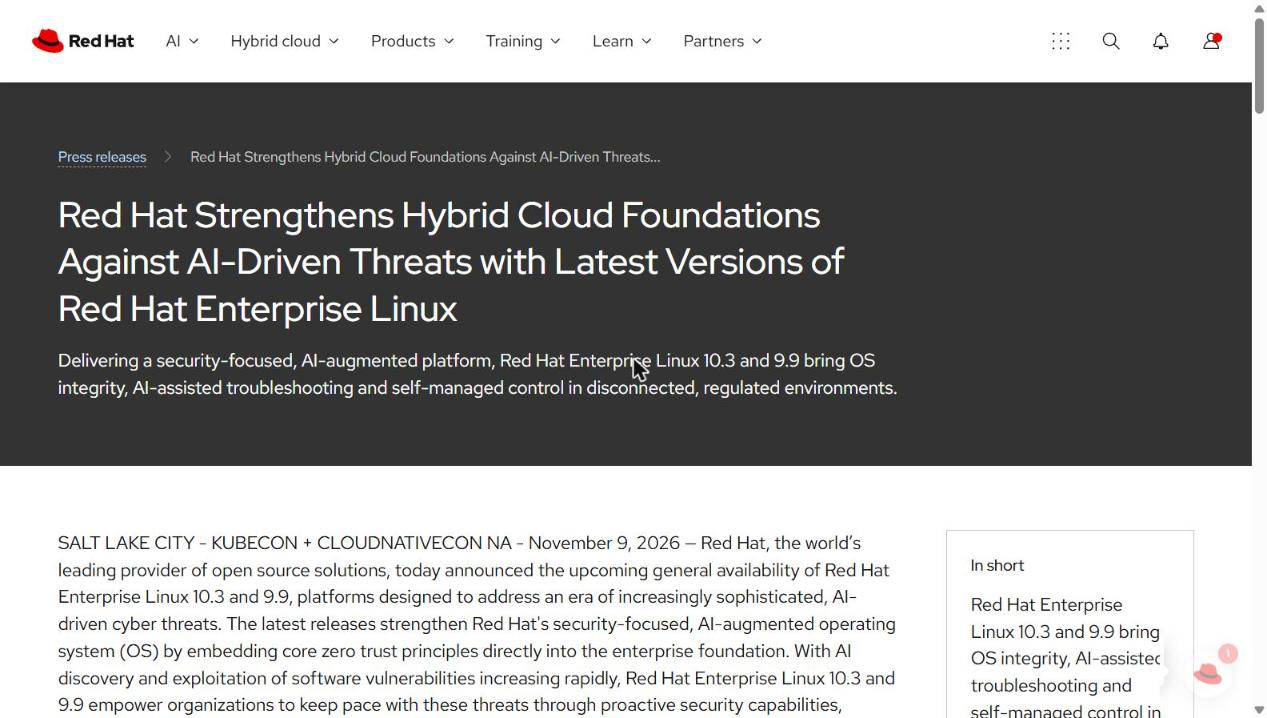
(出典:レッドハット)
目玉の1つが、RHEL 10.3の新機能「sealed images」だ。コンテナ技術「bootc」を基にしたイメージモードで、利用者が自前のセキュリティ鍵を使ってOSに署名し、検証できる。署名のない不正な構成要素は実行時に排除され、暗号技術による信頼の連鎖を築くという。
2つ目は、RHEL向けのMCP(Model Context Protocol)サーバだ。稼働中のRHELシステムをAIで調べられる。アクセスはデフォルトで管理されており、AIに無制限の権限を与えずに障害を診断できるとしている。「goose」などのエージェントと連携し、性能監視ツールPerformance Co-Pilot(PCP)のアーカイブにも対応した。過去の性能データを踏まえ、自然言語で質問できる。
3つ目は、ターミナル向けの自然言語アシスタント「RHELコマンドライン・アシスタント」で、開発者プレビューとして提供する。利用者が用意した推論基盤で動かす運用に対応し、閉域環境や規制の厳しい環境でも、AIによる支援を社内の境界内にとどめられる。接続環境向けには、レッドハットのホスト型も引き続き使える。
4つ目は耐量子暗号だ。RHEL 10.3では、Goのツールチェーンに統合した形でネイティブに対応した。「今盗んで後で解読する」攻撃への備えになるという。
このほか、GCC 16、Go 1.27、.NET 11、Node.js 26(LTS)を更新した。検証済みのインプレースアップグレード手順も用意する。
RHEL担当ゼネラルマネージャーのRaj Das氏は「AIはエンタープライズのセキュリティを根本から変えた。RHELは、ゼロトラストの原則と脅威への耐性を現代的なワークロードの中核に据える」とコメントしている。
同社は同日、コンテナ基盤の新版「Red Hat OpenShift 5」の一般提供開始も明らかにしている。
では、レッドハットはなぜ、5月に出したばかりの前版からわずか半年で、これらの機能を一気に押し上げたのか。背景には、AIがLinuxの権限昇格の脆弱性を大量に悪用実証してみせた、衝撃的な検証結果がある。
RHEL新版、5月の前版から何が変わったか
(出典:レッドハット、OpenAIの発表をもとに作成)
この記事の続き >>
・5月の前版と何が変わったのか、4機能の新旧比較
・AIが悪用実証したLinuxの脆弱性、その件数と費用の急拡大
・修正の空白を埋める「署名」と「AI調査」の使いどころ
・5月の前版と何が変わったのか、4機能の新旧比較
・AIが悪用実証したLinuxの脆弱性、その件数と費用の急拡大
・修正の空白を埋める「署名」と「AI調査」の使いどころ
今すぐビジネス+IT会員に
ご登録ください。


新規登録キャンペーン実施中
Amazonギフト券5,000円分
毎月抽選20名様にプレゼント
対象:期間中、上の「今すぐ登録(無料)」ボタンから
プレミアム会員にご登録いただいた方
すべて無料!今日から使える、
仕事に役立つ情報満載!
-
ここでしか見られない
2万本超のオリジナル記事・動画・資料が見放題!
-
完全無料
登録料・月額料なし、完全無料で使い放題!
-
トレンドを聞いて学ぶ
年間1000本超の厳選セミナーに参加し放題!
-
興味関心のみ厳選
トピック(タグ)をフォローして自動収集!
ゼロトラスト・クラウドセキュリティ・SASEのおすすめコンテンツ
Googleで見つけやすく

共有する
-
0
-
1
-
0
-
0
-
0
関連タグ
タグをフォローすると最新情報が表示されます
あなたの投稿

PR
PR
PR
