
- 会員限定
- 2026/11/19 13:16 掲載
FBIが緊急警告「中国製AIサイバー攻撃ツール拡散、3時間で侵入完了」
中国製侵入テストツール「ARTEX」悪用で防御に危機


米連邦捜査局(FBI)は、人工知能(AI)を活用したオープンソースの侵入テストツール「ARTEX」がサイバー攻撃に悪用されているとして緊急の警告を発した。人間の介入を最小限に抑えたAIエージェントが偵察からシステム最高権限の奪取までを自動化し、攻撃開始から3時間未満で標的に侵入する事例が確認されている。従来の防御の時間軸を根本から覆す新たな脅威の全貌と、企業が直面する構造的課題を追う。
機械速度で進行する侵入工程、韓国金融機関やクラウド供給網でも被害が拡大
FBIは2026年11月13日付で、サイバー攻撃の最新手口や侵害指標をまとめた緊急通知(FLASH勧告)を公表した。同局によると、少なくとも同年8月以降、犯罪グループや国家の支援を受けた攻撃者が、本来はシステム管理者が自社のセキュリティ上の弱点を見つけるために開発された「ARTEX」を武器化しているという。標的は銀行をはじめ、政府機関、テクノロジー、防衛、半導体、エネルギー、医療、製造、通信など多岐にわたる基幹産業に及ぶ。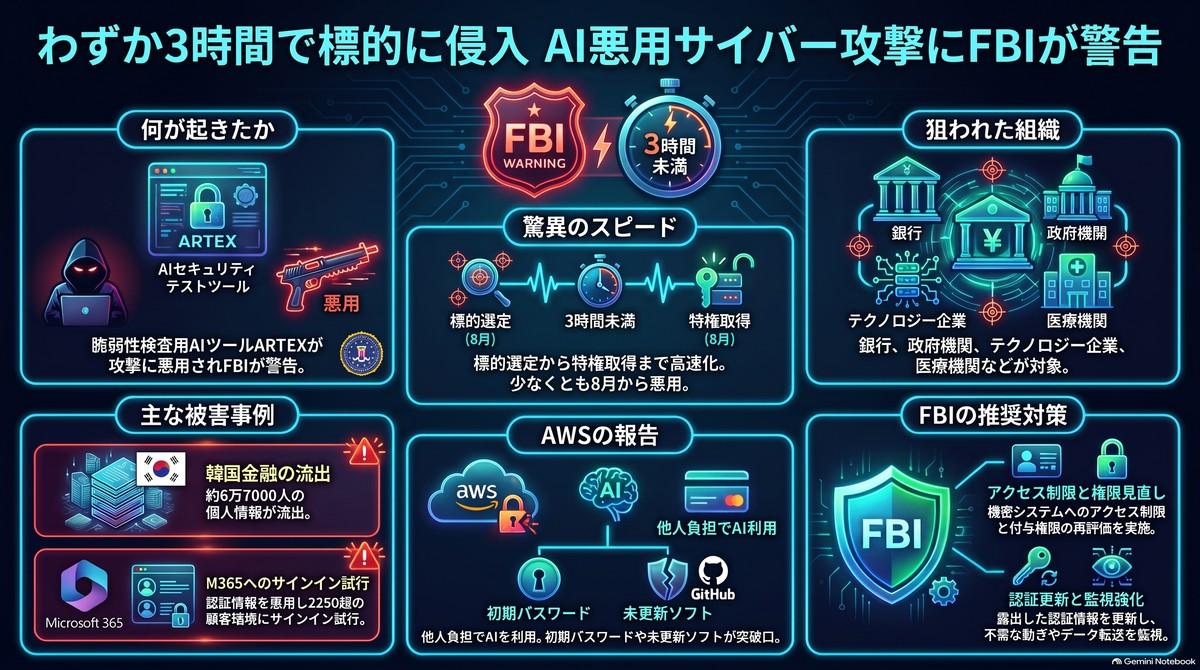
【図版付き記事はこちら】FBIが緊急警告「中国製AIサイバー攻撃ツールが3時間で侵入完了」(画像:ビジネス+IT)
被害はすでに世界各地で顕在化している。韓国の金融機関を狙った攻撃では、約6万7000人分の個人情報が流出した。また、マイクロソフトの分析によれば、中国系とみられる攻撃グループ「Storm-0940」が、IT管理ソフト「ConnectWise」のクラウドバックアップサービスの認証情報を窃取した上でARTEXを併用した。あらかじめ顧客からアクセス権を付与されていたバックアップソフトの権限を悪用することで、通常の多要素認証を回避し、下流にある2250以上の「Microsoft 365」顧客環境へ毎分最大2900回もの猛烈な勢いでサインインを試みたという。
開発者は悪用の報告を受け、10月にソフトウェア開発プラットフォーム「GitHub」から元の公開データを削除した。だが、コミュニティによる複製版や商用版「ARTEX PRO」が依然として流通しており、11月初旬時点で1600以上の公開サーバーが確認されている。なぜ既存のセキュリティ対策はこれほど無力化され、企業はどこから防御を見直すべきなのか。
「未知の欠陥」ではなく管理の死角を突く手口、従来の監視モデルが抱える構造的限界
ARTEXを用いた攻撃の本質は、未知のプログラム上の欠陥であるゼロデイ脆弱性を突くことではない。既存のシステム設定の不備や管理が行き届いていない資産を、人間には不可能な速度で洗い出して連鎖させる点にある。FBIの勧告によれば、ARTEXのAIエージェントは組織の基幹システムよりも、取引先用ポータルサイトや従業員向けアプリ、旧式のレガシーサービス、外部とのシステム連携部分といった「監視が手薄な周辺領域」を優先的に探索する。
今すぐビジネス+IT会員に
ご登録ください。


新規登録キャンペーン実施中
Amazonギフト券5,000円分
毎月抽選20名様にプレゼント
対象:期間中、上の「今すぐ登録(無料)」ボタンから
プレミアム会員にご登録いただいた方
すべて無料!今日から使える、
仕事に役立つ情報満載!
-
ここでしか見られない
2万本超のオリジナル記事・動画・資料が見放題!
-
完全無料
登録料・月額料なし、完全無料で使い放題!
-
トレンドを聞いて学ぶ
年間1000本超の厳選セミナーに参加し放題!
-
興味関心のみ厳選
トピック(タグ)をフォローして自動収集!
AIセキュリティのおすすめコンテンツ
Googleで見つけやすく

共有する
-
0
-
0
-
0
-
0
-
0
関連タグ
タグをフォローすると最新情報が表示されます
あなたの投稿

PR
PR
PR
