
- 会員限定
- 2026/11/14 08:49 掲載
OpenAI、サイバー攻撃を自律検証して自動修正するAI防衛網「Daybreak」を発表
AIエージェントが攻撃経路を検証し修正案を提示


OpenAIはサイバー防衛を自律化する包括的プログラムDaybreakを発表した。AIエージェントが連携してWebアプリケーションの脆弱性を検証するRed Teamと、コード修正案を提示するDefense Factoryで構成される。発見から修復までの期間を大幅に短縮し、サイバーセキュリティの運用を根本から変革する試みとして注目を集めている。
AIエージェントが脆弱性を検証し修正案を提示するDaybreakの仕組み
OpenAIが新たに発表したDaybreakはサイバーセキュリティの防衛スタックとして機能する包括的なプログラムである。これまでのセキュリティツールは脆弱性の可能性をアラートで通知するものが主流であったが、Daybreakは複数のAIエージェントが自律的に連携し問題の調査から修正までを支援する点に特徴がある。企業におけるデータ侵害の被害額が増加し脅威の検出から封じ込めまでに膨大な時間を要する現状に対し、脆弱性が放置される期間を根本的に短縮することが開発の背景にある。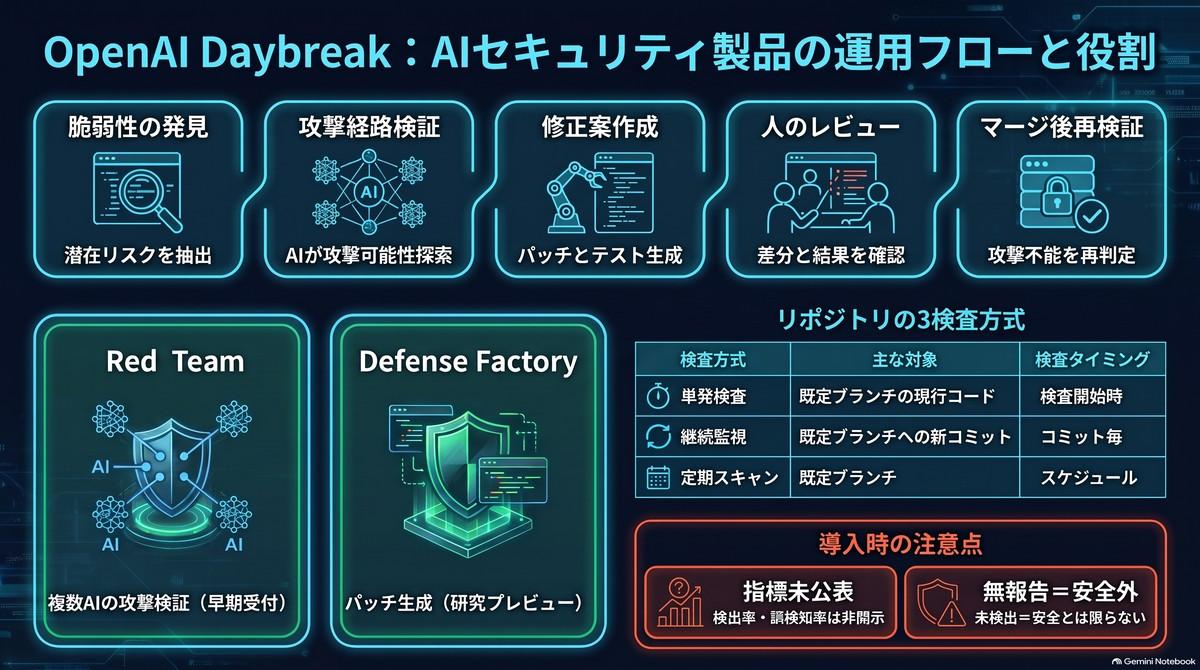
【図版付き記事はこちら】OpenAI、サイバー攻撃を自律検証して自動修正するAI防衛網「Daybreak」を発表(画像:ビジネス+IT)
もう1つの主要製品であるDaybreak Defense Factoryは、検出された脆弱性を分析して実際の修正パッチを自動生成する修正用エンジンである。Daybreak Red Teamの検証結果やサードパーティのセキュリティツールが発見したデータを基に、AIがコードベースを走査して問題の根本原因を特定する。開発者は提示された修正コードの差分を確認し、追加の背景情報を与えて調整することが可能である。ここで生成されたパッチが自動的に本番環境へ適用されることはなく、必ず人間のエンジニアによる検証と承認を経てから反映される仕組みが徹底されている。
このようにDaybreakは脆弱性の発見と実証、そして修正案の作成までを一連の作業として自動化する。次ページではDaybreakの利用に際して設定されている厳密なアクセス制御モデルや、AIによる超高速な脆弱性発見が開発現場にもたらす新たな課題について深掘りしていく。
今すぐビジネス+IT会員に
ご登録ください。


新規登録キャンペーン実施中
Amazonギフト券5,000円分
毎月抽選20名様にプレゼント
対象:期間中、上の「今すぐ登録(無料)」ボタンから
プレミアム会員にご登録いただいた方
すべて無料!今日から使える、
仕事に役立つ情報満載!
-
ここでしか見られない
2万本超のオリジナル記事・動画・資料が見放題!
-
完全無料
登録料・月額料なし、完全無料で使い放題!
-
トレンドを聞いて学ぶ
年間1000本超の厳選セミナーに参加し放題!
-
興味関心のみ厳選
トピック(タグ)をフォローして自動収集!
AIセキュリティのおすすめコンテンツ
Googleで見つけやすく

共有する
-
0
-
0
-
0
-
0
-
0
関連タグ
タグをフォローすると最新情報が表示されます
あなたの投稿

PR
PR
PR
