
- 会員限定
- 2026/11/19 21:56 掲載
22万6,662人分のメールアドレスが漏えい タイミーの事業者担当者、認証情報は対象外


タイミーは11月19日、利用する外部サービス「KARTE」への第三者の不正アクセスにより、求人事業者の担当者の情報が最大22万6,662人分漏えいしたと公表した。メールアドレスや氏名、電話番号などが含まれる一方、求職者の情報とログイン用の認証情報は含まれないという。
(出典:タイミー)
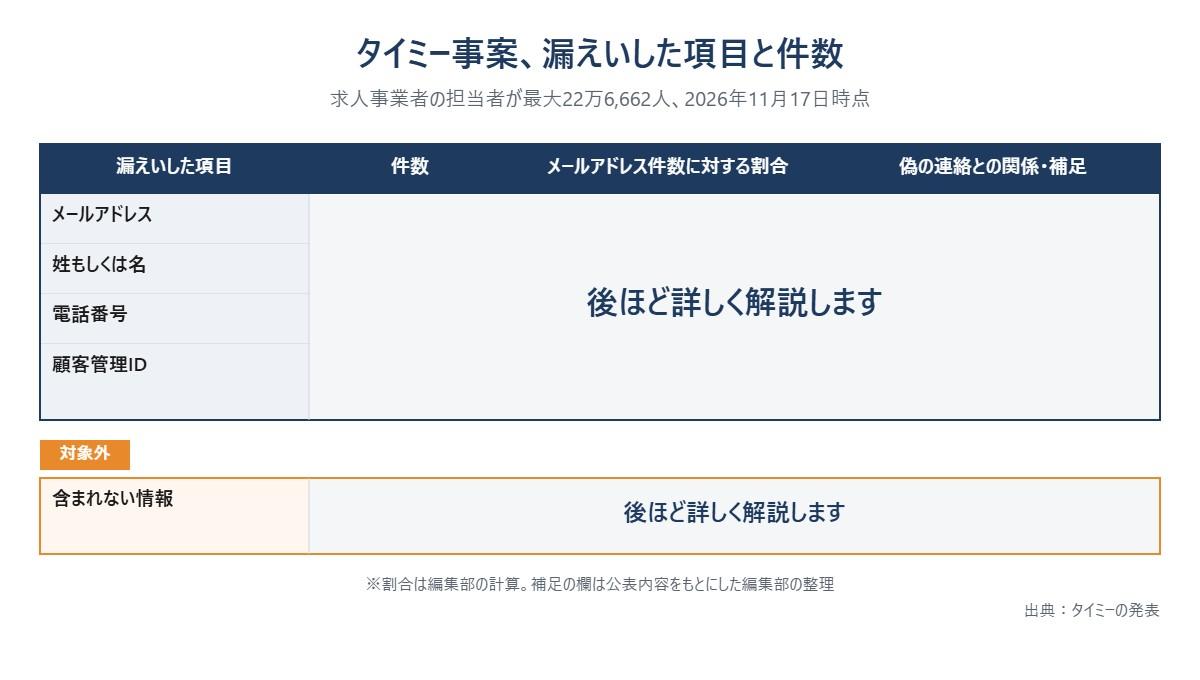
対象は、求人事業者の担当者で最大22万6,662人。11月17日時点で、漏えいした情報の項目と件数は、メールアドレスが226,662件、姓もしくは名が93,862件、電話番号が19,289件、タイミーのサービス上の顧客管理IDが227,561件という。同じ担当者が複数の事業所で登録されることがあり、同一のメールアドレスに複数の顧客管理IDが割り当てられるため、IDの件数がメールアドレスを上回っている。
タイミーによると、サービスにログインするためのIDやパスワードなどの認証情報は含まれていない。求職者(ワーカー)の情報の漏えいもないとしている。現時点で、本事案に起因する情報の不正利用や二次被害は確認されていないという。
経緯は次のとおり。KARTEへの不正アクセスがあったのは11月13日。タイミーは11月15日にプレイドから第一報を受け、11月17日に調査結果の報告を受けた。その後、プレイドの案内に従い、11月19日にプレイド主体の個人情報保護委員会への連名報告を申し込んだ。対象の事業者には、順次連絡している。
タイミーは、同社やプレイドを装った不審なメールやSMS、電話連絡が行われる可能性があるとして、心当たりのない送信元からの連絡や、不審なURL、添付ファイルを開かないよう呼びかけている。両社がメールやSMSでサービスのパスワードや認証情報を尋ねることは一切ないという。
KARTEへの不正アクセスをめぐっては、ビジネス+ITでもmineoやDHCの顧客情報の漏えいを報じている。
では、ログインの鍵を奪われなかったタイミーの事業者担当者は、それでも何に備えるべきなのか。背景には、公表された件数の内訳から浮かぶ「宛先」の偏りと、プレイドが利用企業に別途求めている対応がある。
タイミー事案、漏えいした項目と件数
(出典:タイミーの発表をもとに作成)
この記事の続き >>
・認証情報が漏れなくても狙われ得る、「宛先」の使われ方
・氏名9万人超、電話2万件弱という内訳が示す偽連絡のリスク
・侵入から公表までの6日間と、KARTEの再開めどをめぐる残る論点
・認証情報が漏れなくても狙われ得る、「宛先」の使われ方
・氏名9万人超、電話2万件弱という内訳が示す偽連絡のリスク
・侵入から公表までの6日間と、KARTEの再開めどをめぐる残る論点
今すぐビジネス+IT会員に
ご登録ください。


新規登録キャンペーン実施中
Amazonギフト券5,000円分
毎月抽選20名様にプレゼント
対象:期間中、上の「今すぐ登録(無料)」ボタンから
プレミアム会員にご登録いただいた方
すべて無料!今日から使える、
仕事に役立つ情報満載!
-
ここでしか見られない
2万本超のオリジナル記事・動画・資料が見放題!
-
完全無料
登録料・月額料なし、完全無料で使い放題!
-
トレンドを聞いて学ぶ
年間1000本超の厳選セミナーに参加し放題!
-
興味関心のみ厳選
トピック(タグ)をフォローして自動収集!
情報漏えい対策のおすすめコンテンツ
Googleで見つけやすく

共有する
-
0
-
1
-
0
-
0
-
0
関連タグ
タグをフォローすると最新情報が表示されます
あなたの投稿

PR
PR
PR
