
- 会員限定
- 2026/10/30 05:43 掲載
ヴィーム、バックアップ基盤の脆弱性4件を修正…認証なしで認可回避、CVSS9.1とは?


ヴィームは10月27日、バックアップ製品「Veeam Backup & Replication」の脆弱性4件を修正したと公表した。うち1件は認証されていない攻撃者が認可を回避できる欠陥で、深刻度は「Critical」、CVSS v4.0のスコアは9.1。修正版はバージョン13.1.2と13.0.3としており、適用を呼びかけている。
(出典:ヴィーム)
最も深刻なのが「CVE-2026-108142」。CDP Coordinator Serviceにおいて、認証されていない攻撃者が認可を回避できる脆弱性で、深刻度は「Critical」、CVSS v4.0のスコアは9.1とされた。対象はWindows版のVBRと「Veeam Software Appliance」で、13.1.1.18以前の13.1系ビルドと13.0.2.29以前の13.0系ビルドが影響を受ける。12.x系は影響を受けないという。
「CVE-2026-108140」と「CVE-2026-108141」は、いずれも深刻度「Medium」、スコアは5.9。Restore Operatorロールを持つ認証済みユーザーで、バックアップ対象のNAS共有の内容も制御できる場合に、相対パスのトラバーサルによってバックアップサーバー上の任意のパスにファイルを書き込める可能性があると説明している。2件の説明とスコアは同じで、影響を受けるビルドと修正版は「CVE-2026-108142」と共通だ。
「CVE-2026-105477」は、Veeam Agent for Linuxにおけるローカル権限昇格の脆弱性。深刻度は「High」でスコアは7.3。VBRで管理されているインストールだけが対象で、13.1.1.4以前の13.1系ビルドが該当する。13.0.xや6.xは影響を受けないとしている。
ヴィームはサポート情報の冒頭で、脆弱性と修正が公開されると、攻撃者がパッチを解析して未適用の環境を悪用しようとする可能性が高いと指摘。最新版への更新を急ぐよう求めた。今回のサポート情報には、4件の悪用の有無に関する記載はない。バックアップを狙うランサムウェア攻撃から守る方法は、本誌でも取り上げてきた。
では、バックアップ基盤の脆弱性は、なぜランサムウェア被害に直結しかねないのか。背景には、過去にVBRの脆弱性が実際の攻撃で使われた経緯と、バックアップを狙う攻撃の実態を示す調査データがある。
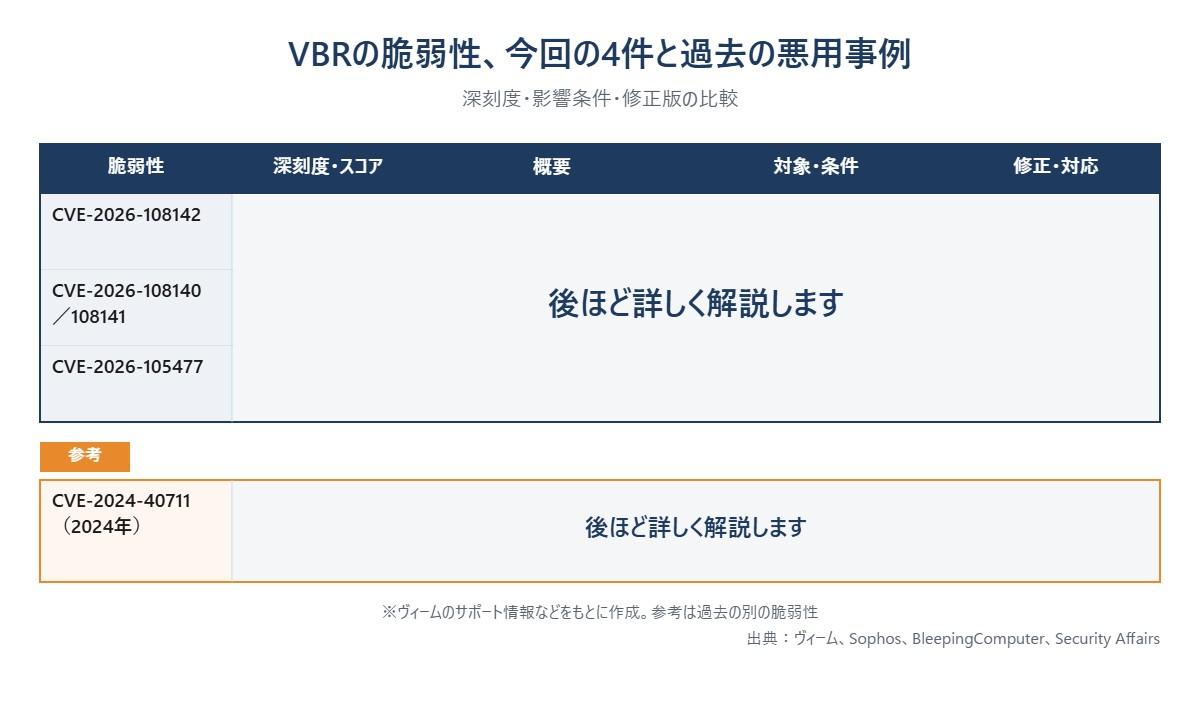
VBRの脆弱性、今回の4件と過去の悪用事例
(出典:ヴィームの発表、報道をもとに作成)
この記事の続き >>
・過去に攻撃で使われたVBRの脆弱性と、侵入の経緯
・米当局が対処期限まで設けた「悪用確認」の前例
・バックアップが狙われる割合と、復旧が妨げられる割合
・過去に攻撃で使われたVBRの脆弱性と、侵入の経緯
・米当局が対処期限まで設けた「悪用確認」の前例
・バックアップが狙われる割合と、復旧が妨げられる割合
今すぐビジネス+IT会員に
ご登録ください。
今だけ毎月当たる!ずっと無料の会員登録キャンペーン

ビジネス+ITプレミアム会員(無料)に登録すると
抽選で毎月20名様に
Amazonギフト券 5,000円分 当たる!
プレミアム会員に登録する(ずっと無料) キャンペーン詳細・応募条件を見る※この表示が出ている方は自動的にキャンペーンにエントリーされます。特典送付時にビジネス+ITプレミアム会員を継続し、メールマガジン購読設定をオンにしていることが条件です。その他の条件は詳細をご覧ください
すべて無料!今日から使える、
仕事に役立つ情報満載!
-
ここでしか見られない
2万本超のオリジナル記事・動画・資料が見放題!
-
完全無料
登録料・月額料なし、完全無料で使い放題!
-
トレンドを聞いて学ぶ
年間1000本超の厳選セミナーに参加し放題!
-
興味関心のみ厳選
トピック(タグ)をフォローして自動収集!
ASM・CTEM・脆弱性診断・レッドチームのおすすめコンテンツ
Googleで見つけやすく

共有する
-
0
-
0
-
0
-
0
-
0
関連タグ
タグをフォローすると最新情報が表示されます
あなたの投稿

PR
PR
PR
