
- 会員限定
- 2026/10/28 01:56 掲載
マイクロソフト、Windowsの信頼リストから証明書7件を削除 eMudhra鍵問題で臨時更新


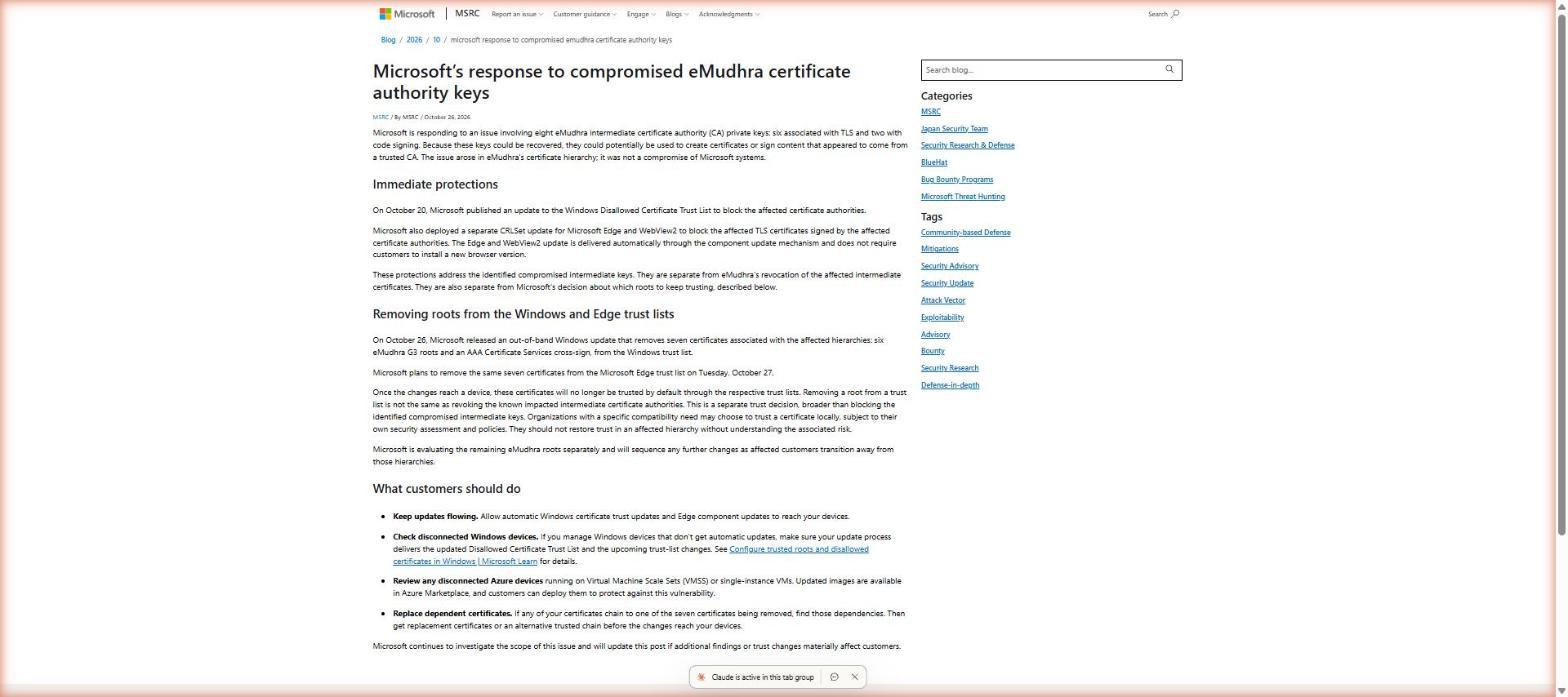
マイクロソフトは10月26日、認証局のeMudhra(イーマドラ)の中間認証局の秘密鍵が復元できる状態だった問題を受け、Windowsの信頼リストからeMudhra関連の証明書計7件を外す臨時(OOB)更新を公開した。Edgeでも10月27日に同じ7件を削除する予定で、企業に対し、7件につながる証明書の洗い出しと代替の手配を求めている。
(出典:マイクロソフト)
問題となったのは、eMudhraの中間認証局8件の秘密鍵。TLS(通信の暗号化)用が6件、コード署名用が2件という。鍵を復元できると、信頼された認証局が発行したように見える証明書の作成や署名に悪用される可能性があるとしている。MSRCは、問題はeMudhraの認証局の階層で生じたもので、マイクロソフトのシステムが侵害されたわけではないと説明した。
マイクロソフトは10月20日、Windowsの不許可証明書信頼リストを更新し、該当する認証局を遮断した。あわせて、EdgeとWebView2向けにも別のCRLSet更新を配信している。26日のOOB更新では、6件のeMudhra G3ルート証明書と、1件のAAA Certificate Servicesのクロス署名の計7件を、Windowsの信頼リストから削除した。Edgeの信頼リストからも、同じ7件を10月27日に削除する予定という。
削除が端末に届くと、7件は既定では信頼されなくなる。MSRCは企業に対し、自動の証明書更新とEdgeの更新が端末に届く状態を保つこと、更新を自動で受け取れない端末には更新の経路を用意することを求めた。7件のいずれかにつながる証明書を使っている場合は、洗い出したうえで、変更が届く前に代替の証明書か別の信頼できる経路を手配するよう促している。
Windows 11(24H2/25H2/26H2)向けのOOB更新はKB5134133。非セキュリティの累積更新で、10月13日の更新(KB5127648)の内容を含む。マイクロソフトは、閉域環境の端末や、証明書の更新サービスに接続できない端末、自動の更新を無効にしている端末などを対象としている。既知の問題としては、Smart App Controlを有効にできない場合があること、リモートデスクトップ接続が非管理者のユーザーで失敗する場合があること、USBオーディオ機器が使えない場合があることが挙がっている。
MSRCは、残りのeMudhraのルート証明書は別に評価しており、影響範囲の調査も続けているとしている。
では、Windowsを更新すれば、eMudhra関連の証明書への備えは済むのか。マイクロソフトが「別の判断」と明記した2つの措置の違いと、OS更新だけでは届かない場所に、見落としやすい論点がある。
eMudhra問題、マイクロソフトの対応の整理
(出典:マイクロソフトの発表をもとに作成)
この記事の続き >>
・ルートの削除と中間認証局の遮断は、なぜ別物なのか
・OS更新が終わっても残る、アプリとコンテナーの落とし穴
・閉域環境で更新を当てる前提条件と、残りのルートの行方
・ルートの削除と中間認証局の遮断は、なぜ別物なのか
・OS更新が終わっても残る、アプリとコンテナーの落とし穴
・閉域環境で更新を当てる前提条件と、残りのルートの行方
今すぐビジネス+IT会員に
ご登録ください。
今だけ毎月当たる!ずっと無料の会員登録キャンペーン

ビジネス+ITプレミアム会員(無料)に登録すると
抽選で毎月20名様に
Amazonギフト券 5,000円分 当たる!
プレミアム会員に登録する(ずっと無料) キャンペーン詳細・応募条件を見る※この表示が出ている方は自動的にキャンペーンにエントリーされます。特典送付時にビジネス+ITプレミアム会員を継続し、メールマガジン購読設定をオンにしていることが条件です。その他の条件は詳細をご覧ください
すべて無料!今日から使える、
仕事に役立つ情報満載!
-
ここでしか見られない
2万本超のオリジナル記事・動画・資料が見放題!
-
完全無料
登録料・月額料なし、完全無料で使い放題!
-
トレンドを聞いて学ぶ
年間1000本超の厳選セミナーに参加し放題!
-
興味関心のみ厳選
トピック(タグ)をフォローして自動収集!
セキュリティ総論のおすすめコンテンツ
Googleで見つけやすく

共有する
-
0
-
0
-
0
-
0
-
0
関連タグ
タグをフォローすると最新情報が表示されます
セキュリティ総論の関連コンテンツ
あなたの投稿

PR
PR
PR
