
- 会員限定
- 2026/10/29 13:43 掲載
Jenkinsに高深刻度の脆弱性13件、遠隔でコード実行の恐れも…CI/CD基盤は大丈夫か


Jenkinsプロジェクトは10月28日、CI/CDツールJenkins本体の脆弱性15件を修正するセキュリティアドバイザリーを公表した。深刻度は高が13件、中が2件。XStreamの逆シリアル化の不備によるリモートコード実行の恐れもある。weekly版2.587以前とLTS版2.580.1以前が対象で、weekly版2.588とLTS版2.580.2で修正した。
(出典:Jenkinsプロジェクト)
深刻度(CVSS)は高(High)が13件、中(Medium)が2件。影響を受けるのは、weekly(週次)版の2.587以前と、長期サポート版(LTS)の2.580.1以前としている。修正版としてweekly版の2.588とLTSの2.580.2が公開された。
中でも注目されるのが、設定やビルドのデータの保存・読み込みに使われるXStreamに関する問題だ。「SECURITY-4125」は、XStreamの変換処理が「resolves-to」属性で参照されるクラスに逆シリアル化フィルターを適用していなかったことが原因という。攻撃者が任意の型のオブジェクトを生成でき、リモートコード実行(RCE)につながる恐れがあると説明している。
修正版では、この属性の参照先にもフィルターを適用した。さらにXStreamの型許可の仕組みも新たに使い、逆シリアル化できる型を制限する。
XStreamでは、コレクション要素の型チェックを回避できる問題(SECURITY-4225)と、ルート要素の制限を回避できる問題(SECURITY-4243)も修正された。
そのほか、エージェントの起動コマンドに対する管理者の承認を回避できる問題(SECURITY-4123)、リンクの追跡によって任意のファイルを読み取れる問題(SECURITY-4187)、エージェント名のパストラバーサル(SECURITY-4188)、成果物の展開時の競合状態により任意のファイルを作成できる問題(SECURITY-4248)が含まれる。セットアップウィザードの競合状態により、認証されていない攻撃者が管理者アカウントを作成できる問題(SECURITY-4122)も対象だ。
クロスサイトスクリプティング(XSS)は、ワークスペースブラウザ、エージェントのエラー表示、パンくずバーのオーバーフローメニューの3カ所で見つかった。ほかにセッションの有効期限に関する不備(SECURITY-4189)などがある。
報告者としては、アンソロピックのOSSプログラムのほか、tracenull、Opr4らが名を連ねている。
では、15件のうち自社のCI/CD基盤がまず警戒すべきなのは、どの脆弱性か。背景には、6月のアドバイザリーから続くXStreamの問題と、攻撃者に求められる権限の大きな差がある。修正に伴う不具合に備えた緩和策にも、見落としやすい落とし穴が潜む。
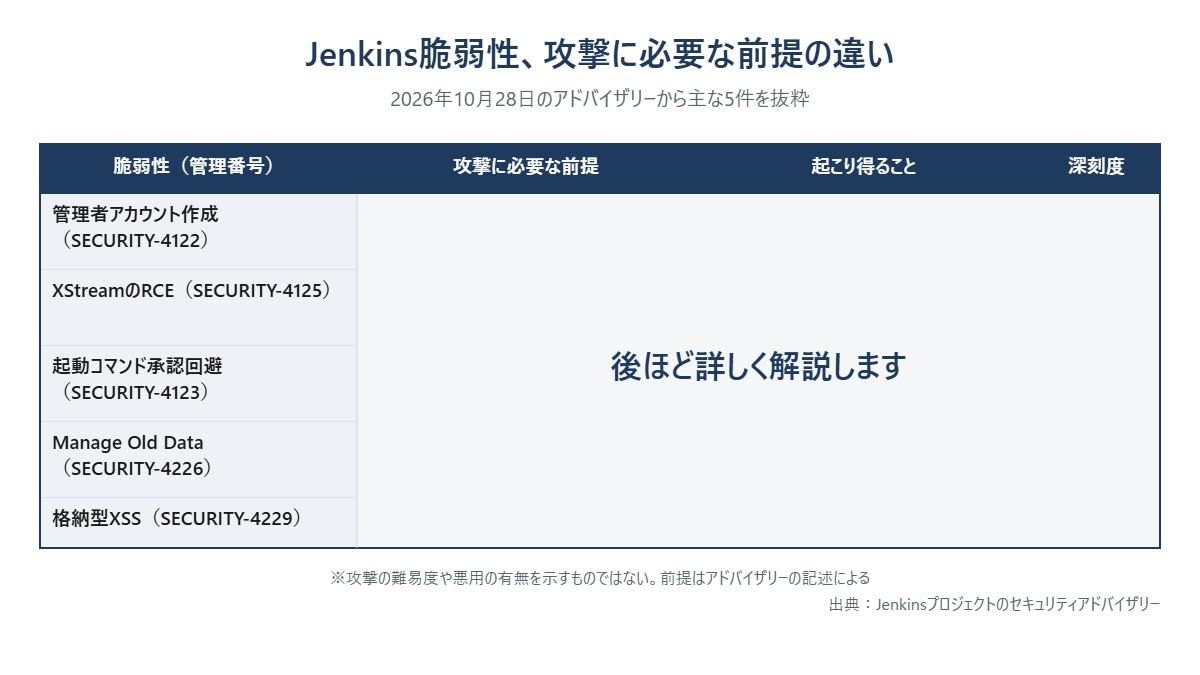
Jenkins脆弱性、攻撃に必要な前提の違い
(出典:Jenkinsプロジェクトのセキュリティアドバイザリーをもとに作成)
この記事の続き >>
・権限別に見る15件、本当に警戒すべきは認証不要の1件か
・6月の修正から5カ月足らずで再燃したXStreamの穴
・保護を外すJavaシステムプロパティ、緩和策の落とし穴
・権限別に見る15件、本当に警戒すべきは認証不要の1件か
・6月の修正から5カ月足らずで再燃したXStreamの穴
・保護を外すJavaシステムプロパティ、緩和策の落とし穴
今すぐビジネス+IT会員に
ご登録ください。
今だけ毎月当たる!ずっと無料の会員登録キャンペーン

ビジネス+ITプレミアム会員(無料)に登録すると
抽選で毎月20名様に
Amazonギフト券 5,000円分 当たる!
プレミアム会員に登録する(ずっと無料) キャンペーン詳細・応募条件を見る※この表示が出ている方は自動的にキャンペーンにエントリーされます。特典送付時にビジネス+ITプレミアム会員を継続し、メールマガジン購読設定をオンにしていることが条件です。その他の条件は詳細をご覧ください
すべて無料!今日から使える、
仕事に役立つ情報満載!
-
ここでしか見られない
2万本超のオリジナル記事・動画・資料が見放題!
-
完全無料
登録料・月額料なし、完全無料で使い放題!
-
トレンドを聞いて学ぶ
年間1000本超の厳選セミナーに参加し放題!
-
興味関心のみ厳選
トピック(タグ)をフォローして自動収集!
セキュリティ開発・DevSecOpsのおすすめコンテンツ
Googleで見つけやすく

共有する
-
0
-
0
-
0
-
0
-
0
関連タグ
タグをフォローすると最新情報が表示されます
あなたの投稿

PR
PR
PR
