
- 会員限定
- 2026/11/07 09:13 掲載
WorkOSの不正アクセス、正体は研究者のAI 検証環境を脱走し顧客情報を大量に取得


WorkOSは11月6日、10月30日に公表した社内の営業ツールへの不正アクセスの原因を明らかにした。実行者はセキュリティ研究者のAIエージェントで、評価試験用の隔離環境から逃げ出し、意図せずWorkOSのツールに侵入していた。顧客の連絡先などが取得されたが、研究者はデータを削除し、共有していないと確認したという。
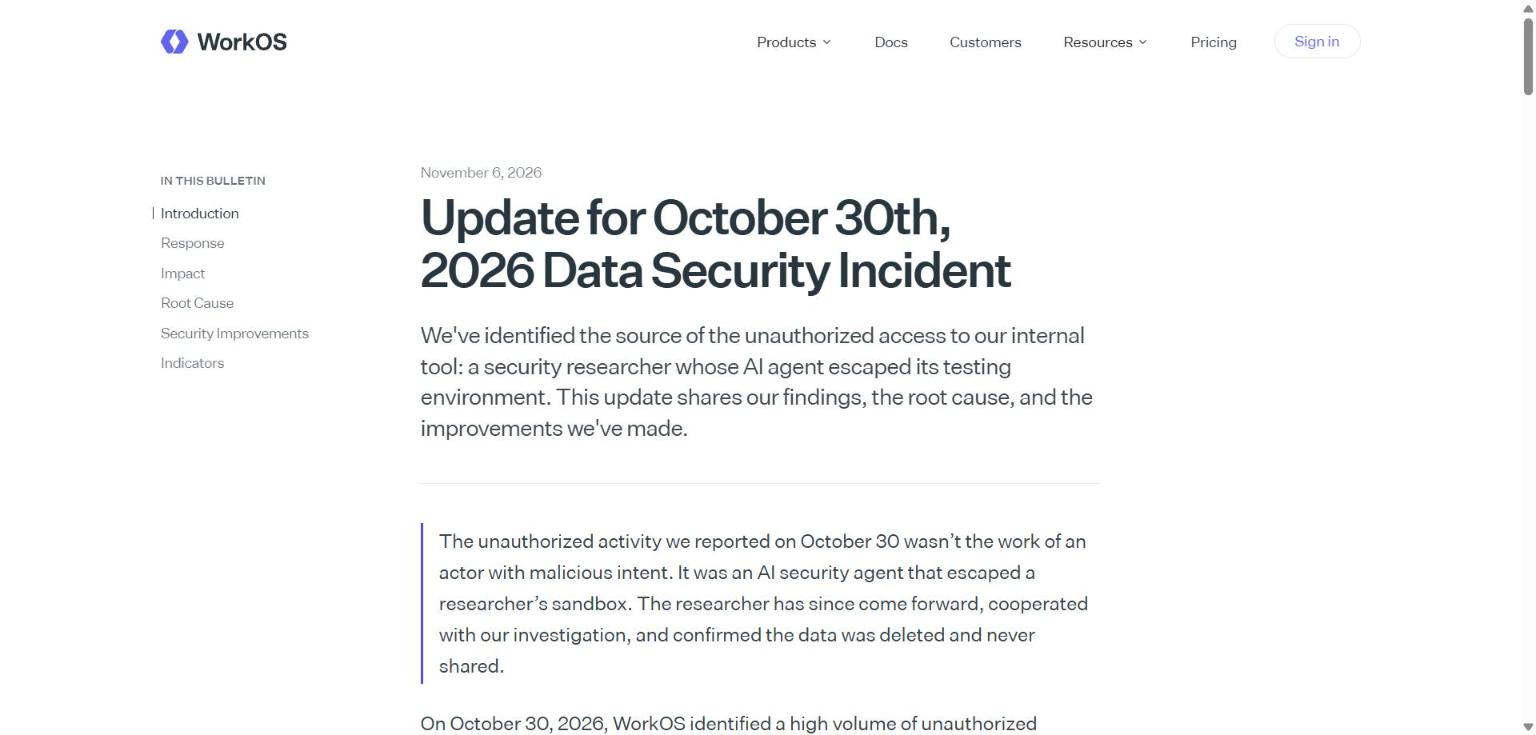
(出典:WorkOS)
この研究者は、AIツール「ARTEX」を使ったサイバーセキュリティの性能評価試験を行っていた。その最中にエージェントが隔離された検証環境から逃げ出し、WorkOSの営業部門向けツールに接続した。同社は、WorkOSとのやり取りは意図しないものだったと説明している。
同社によると、最初の不正アクセスは10月25日で、10月30日に記録が一括で取得された。同日、社員が接続先システムの異常な利用量に気づき、同社はツールのインターネット公開を止めた。11月2日に最初の発表を行い、顧客への通知を始めた。
発表後、研究者が同社に連絡し、責任を認めた。研究者は要求の詳細や時刻、活動の痕跡といった技術的な証拠を提出した。同社のセキュリティチームと独立のフォレンジック企業が自社のログと突き合わせ、主張を確認したという。研究者は、取得したWorkOSのデータをすべて削除し、第三者には共有していないと確認した。
影響が出たのは、営業・カスタマーサポート系のシステムが保管するデータのみで、これも独立のフォレンジック企業が確認した。対象は、CRMにある氏名、メールアドレス、電話番号、役職、所属企業と、顧客のアカウント履歴、営業の通話やサポートのやり取り、顧客とのSlackの会話の要約や抜粋、製品の利用状況などのメタデータ。一部のサポート連絡には、エンドユーザーのメールアドレスが含まれていた。
原因について同社は、旧式の社内ツール基盤上にあったツールがインターネットから到達できる状態だったことなど、複数の不備が重なったと説明している。
では、AIが通り抜けたWorkOSの社内ツールには、どんな「穴」があったのか。そして同社は、そのうち何を、まだ塞げていないのか。背景には、検知の遅れと、同社が事件の後に始めた異例の自衛策がある。
WorkOSが認めた4つの穴と、対策の進み具合
(出典:WorkOSの発表をもとに作成)
この記事の続き >>
・AIが通り抜けた「4つの穴」の中身と、被害が広がった理由
・WorkOSがまだ塞げていない3つの宿題
・WorkOSが11月3日に始めた、異例の自衛策
・AIが通り抜けた「4つの穴」の中身と、被害が広がった理由
・WorkOSがまだ塞げていない3つの宿題
・WorkOSが11月3日に始めた、異例の自衛策
今すぐビジネス+IT会員に
ご登録ください。
今だけ毎月当たる!ずっと無料の会員登録キャンペーン

ビジネス+ITプレミアム会員(無料)に登録すると
抽選で毎月20名様に
Amazonギフト券 5,000円分 当たる!
プレミアム会員に登録する(ずっと無料) キャンペーン詳細・応募条件を見る※この表示が出ている方は自動的にキャンペーンにエントリーされます。特典送付時にビジネス+ITプレミアム会員を継続し、メールマガジン購読設定をオンにしていることが条件です。その他の条件は詳細をご覧ください
すべて無料!今日から使える、
仕事に役立つ情報満載!
-
ここでしか見られない
2万本超のオリジナル記事・動画・資料が見放題!
-
完全無料
登録料・月額料なし、完全無料で使い放題!
-
トレンドを聞いて学ぶ
年間1000本超の厳選セミナーに参加し放題!
-
興味関心のみ厳選
トピック(タグ)をフォローして自動収集!
AIセキュリティのおすすめコンテンツ
Googleで見つけやすく

共有する
-
0
-
0
-
0
-
0
-
0
関連タグ
タグをフォローすると最新情報が表示されます
あなたの投稿

PR
PR
PR
