
- 会員限定
- 2026/11/06 23:13 掲載
ドコモ社長が頭を下げた最大29万4,839回線の流出 口座番号も、診断になかった攻撃


NTTドコモは11月6日夜、不正アクセスによる顧客情報の流出で記者会見を開き、前田義晃社長が謝罪した。流出は最大29万4,839回線で、本人確認書類の番号のほか、一部では口座番号も含まれる。攻撃者は複数システムの連携の仕組みを悪用し、情報を機械的に検索・取得したという。お見舞金の支払いも検討している。
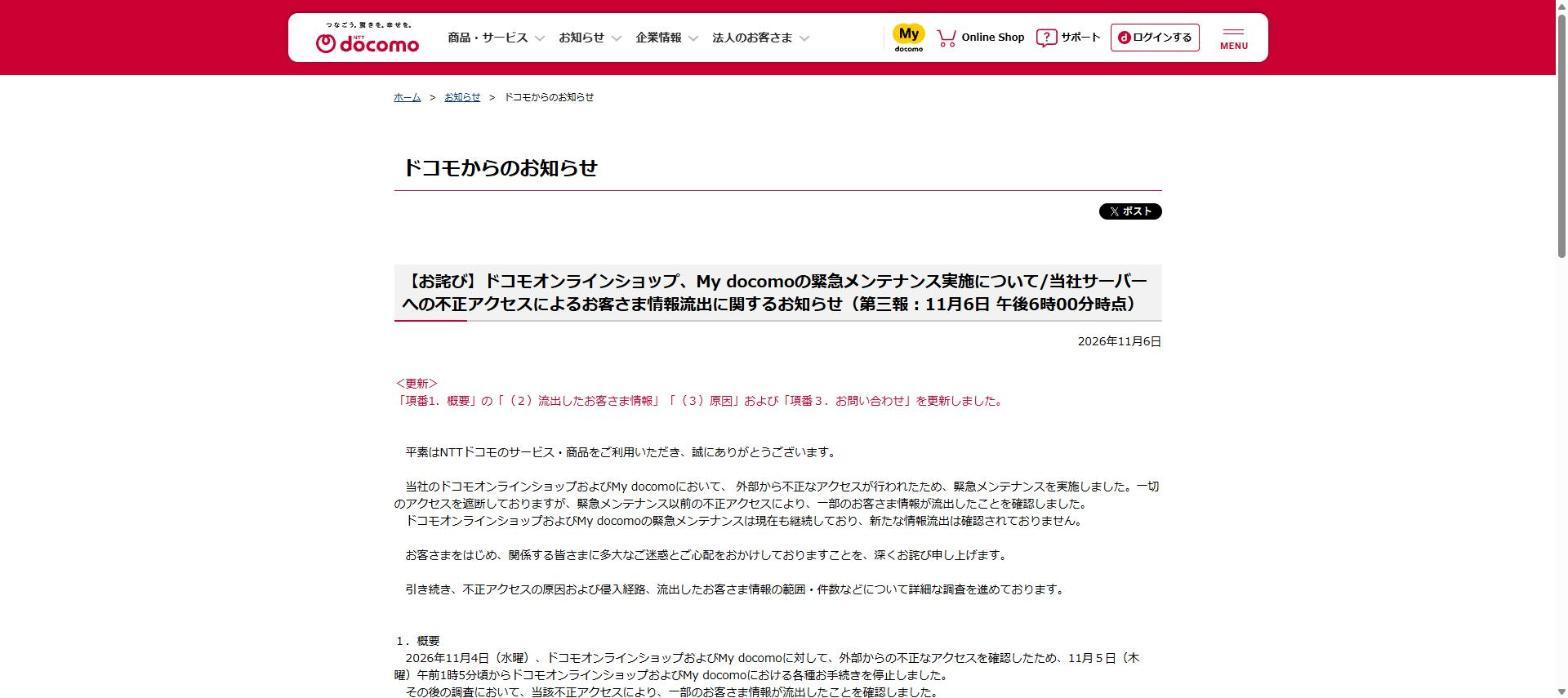
(出典:NTTドコモ)
前田義晃社長は会見の冒頭、「お客様ならびに関係する皆様に多大なご迷惑とご心配をおかけしたことを心よりおわび申し上げます」と謝罪した。
流出したのは、対象者全員の氏名、生年月日、住所、電話番号、メールアドレス、本人確認書類の番号、料金プランなどの契約情報。一部の顧客では、法定代理人・手続代理人の氏名と連絡先、勤務先・法人の名称、金融機関名、支店名、口座番号、口座名義、子育て応援プログラムに関する情報も含まれる。すでに退会した利用者の情報も含まれている。
攻撃は、外部の攻撃者がインターネット経由でドコモのシステムに接続し、複数のシステムが連携する仕組みを悪用して、顧客情報を機械的に検索・取得する形で行われた。坪谷寿一副社長は「これまでの診断経路にはない、想定しなかった組み合わせでの攻撃」と説明し、APIそのものを直接狙った攻撃ではなく、既存の仕組みの組み合わせを突かれたとの認識を示した。
ドコモは、確認された攻撃経路と類似の経路を遮断し、外部から顧客情報を取得できない状態にしたとしている。ドコモオンラインショップとMy docomoは、5日未明から緊急停止が続いており、6日午後6時からはahamoの新規受付サイトも予防措置として停止した。同サイトで不正アクセスは確認されていないという。
流出対象の個人には6日からSMSで謝罪と注意事項を通知しており、今後もSMSやダイレクトメールで案内する。法人には営業担当者などを通じて知らせる。個人・法人を対象としたお見舞金の支払いも検討しているが、対象範囲、条件、金額は未定で、別途案内するという。ドコモは、流出した情報を悪用した不審なメールやSMS、電話に注意し、URLへのアクセスや添付ファイルの開封、個人情報の入力は避けるよう呼びかけている。
では、不正アクセスの検知から流出の確認まで、ドコモの現場では何が起きていたのか。会見で示された時系列には、ドコモ自身が今後見直す考えを示した判断が含まれていた。流出情報の範囲も、公表のたびに広がっている。
検知から流出確認までの経過
(出典:NTTドコモの会見をもとに作成)
この記事の続き >>
・遮断から5時間後の「再検知」が意味するもの
・ドコモ自身が「見直す」と認めた一時復旧の判断
・第二報から1日足らずで広がった流出情報の範囲
・遮断から5時間後の「再検知」が意味するもの
・ドコモ自身が「見直す」と認めた一時復旧の判断
・第二報から1日足らずで広がった流出情報の範囲
今すぐビジネス+IT会員に
ご登録ください。
今だけ毎月当たる!ずっと無料の会員登録キャンペーン

ビジネス+ITプレミアム会員(無料)に登録すると
抽選で毎月20名様に
Amazonギフト券 5,000円分 当たる!
プレミアム会員に登録する(ずっと無料) キャンペーン詳細・応募条件を見る※この表示が出ている方は自動的にキャンペーンにエントリーされます。特典送付時にビジネス+ITプレミアム会員を継続し、メールマガジン購読設定をオンにしていることが条件です。その他の条件は詳細をご覧ください
すべて無料!今日から使える、
仕事に役立つ情報満載!
-
ここでしか見られない
2万本超のオリジナル記事・動画・資料が見放題!
-
完全無料
登録料・月額料なし、完全無料で使い放題!
-
トレンドを聞いて学ぶ
年間1000本超の厳選セミナーに参加し放題!
-
興味関心のみ厳選
トピック(タグ)をフォローして自動収集!
情報漏えい対策のおすすめコンテンツ
Googleで見つけやすく

共有する
-
0
-
0
-
0
-
0
-
0
関連タグ
タグをフォローすると最新情報が表示されます
あなたの投稿

PR
PR
PR
